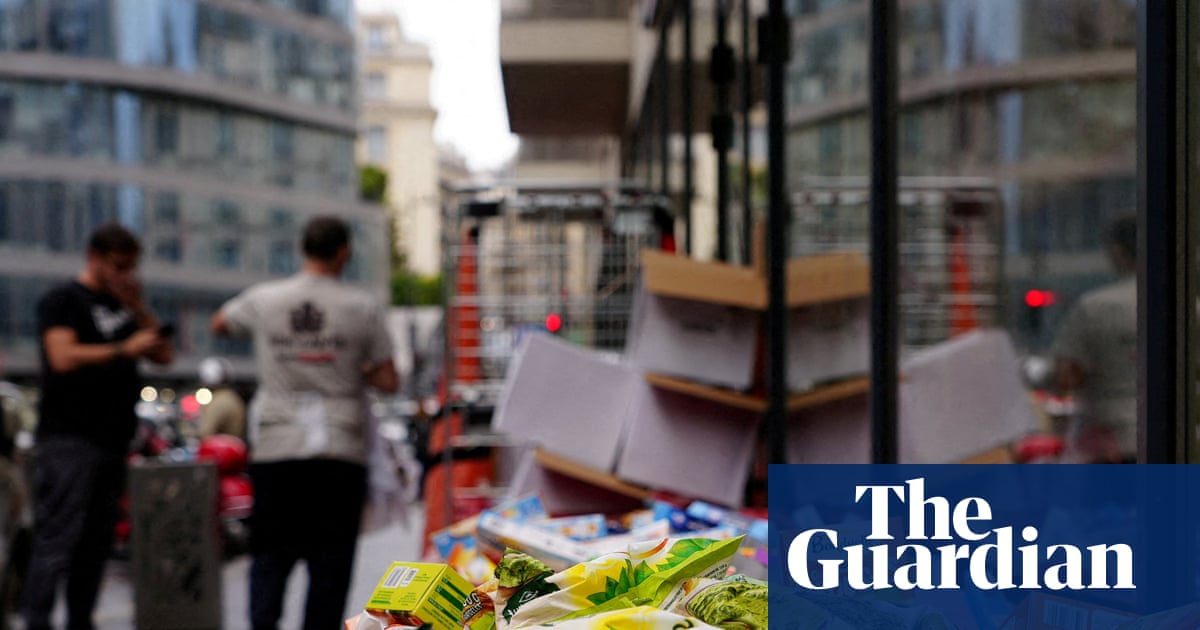
फ्रांसीसी सुपरमार्केटों पर रेफ्रिजरेशन साइबर हमला
फ्रांस में सुपरमार्केटों के रेफ्रिजरेशन और फ्रीजर सिस्टम पर हुए साइबर हमले के बाद सरकारी अभियोजक ने जांच शुरू की है। स्टोरों ने खराब खाद्य पदार्थों, क्षतिग्रस्त उपकरणों और अपने संचालन में बड़े व्यवधान की सूचना दी है।
प्रभावित खुदरा विक्रेताओं और कर्मचारियों की रिपोर्टों के अनुसार, ठंडी गलियों को नियंत्रित करने वाले डिजिटल थर्मोस्टैट रविवार की आधी रात से कुछ समय पहले असामान्य व्यवहार करने लगे। बताया गया कि सिस्टम को दूर से ओवरराइड किया गया, जिससे रेफ्रिजरेशन यूनिटों का तापमान उनकी सामान्य सेटिंग से काफी ऊपर चला गया।
इस व्यवधान से उन उपकरणों पर असर पड़ा जिन्हें सामान को जमाकर या ठंडा रखनी था। जिन तापमानों का स्तर माइनस 27C तक था, वे बढ़कर 50C से ऊपर पहुंच गए। नॉरमैंडी के एक सुपरमार्केट ने कहा कि उसके कुछ फ्रीजर 80C तक पहुंच गए। सुबह की शुरुआती शिफ्ट में पहुंचे कर्मचारियों ने उन यूनिटों से गर्म हवा निकलती देखी, जिन्हें खाद्य पदार्थों को सुरक्षित रखने के लिए इस्तेमाल किया जाना था।
इसका तत्काल परिणाम स्टॉक का नष्ट होना था। रिपोर्ट में बताए गए चार से छह घंटे के दौरान खाद्य पदार्थ पहले डीफ्रॉस्ट हुए और फिर और गर्म हो गए। पेरिस के दक्षिण-पश्चिम में स्थित इज़ी-ले-मूलिनो के एक Intermarché स्टोर में कर्मचारियों ने कहा कि फ्रीजरों का तापमान 62C तक पहुंच गया था और उनमें रखा सारा भोजन फेंकना पड़ा।
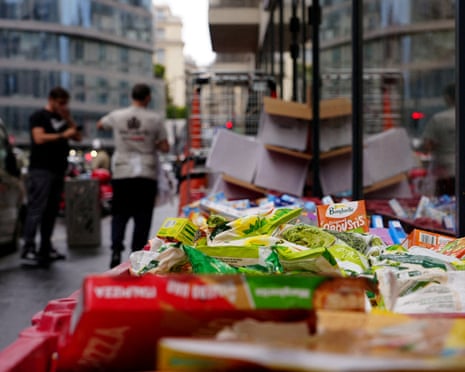
खबरों के अनुसार सैकड़ों स्टोर प्रभावित
जो स्थिति कुछ प्रबंधकों को शुरुआत में अलग-अलग उपकरणों की खराबी लगी थी, वह जल्द ही एक व्यापक घटना दिखाई देने लगी। बताया गया कि Intermarché, Coopérative U, Carrefour, Leclerc और Monoprix से जुड़े स्टोरों सहित 700 तक स्टोरों को निशाना बनाया गया, साथ ही छोटे स्वतंत्र स्टोर भी प्रभावित हुए।
Coopérative U के अध्यक्ष Dominique Schelcher ने कहा कि समूह के 2,000 सुपरमार्केटों में से 80 प्रभावित हुए। उन्होंने इस घटना को अभूतपूर्व और बेहद गंभीर बताया। इसका पैमाना इसलिए महत्वपूर्ण है क्योंकि आधुनिक खाद्य खुदरा कारोबार बड़ी संख्या में कैबिनेट, फ्रीजर और चिलर में नेटवर्क से जुड़े नियंत्रणों पर निर्भर करता है। जब ये नियंत्रण विफल होते हैं या उनमें हेरफेर किया जाता है, तो स्थानीय तकनीकी समस्या तेजी से खाद्य अपशिष्ट, स्टोर संचालन और सुरक्षा प्रक्रियाओं की समस्या बन सकती है।
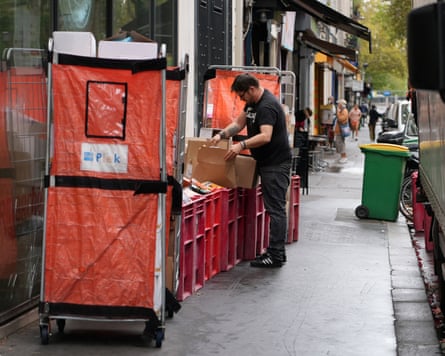
कुछ स्टोरों में तापमान में तेज वृद्धि के कारण कथित तौर पर आग लग गई। इसके बाद स्प्रिंकलर सक्रिय हो गए, जिससे खराब उत्पादों से हुए नुकसान में पानी से हुई क्षति भी जुड़ गई। पेरिस में कर्मचारियों ने कई टन सामान हटाया और अलमारियों को फिर से व्यवस्थित कर भरने के लिए देर तक काम किया। प्रभावित Intermarché के कर्मचारियों ने कहा कि वे उसी दिन स्टोर को लगभग सामान्य संचालन में ला सके, लेकिन इसके लिए फ्रीजर का पूरा स्टॉक हटाना पड़ा।

डिजिटल घुसपैठ का भौतिक परिणाम
यह घटना दिखाती है कि साइबर हमले केवल डेटा, संचार या ऑनलाइन सेवाओं को ही नहीं, बल्कि भौतिक प्रणालियों को भी प्रभावित कर सकते हैं। रेफ्रिजरेशन नियंत्रण ऑपरेशनल टेक्नोलॉजी हैं: सॉफ्टवेयर से जुड़े ऐसे सिस्टम जो वास्तविक दुनिया में उपकरणों को निर्देश देते हैं। सुपरमार्केट में उनका सही संचालन उस कोल्ड चेन की नींव है जो जमे और ठंडे सामान को उपयुक्त तापमान पर रखने के लिए जरूरी होती है।
डिजिटल नियंत्रणों और भौतिक उपकरणों के बीच यही संबंध है जिसके कारण कथित हमले के इतने स्पष्ट परिणाम सामने आए। वेबसाइट बंद होने या डेटाबेस चोरी होने के बजाय, स्टोरों को अत्यधिक गर्म कैबिनेट, खराब उत्पादों, बाधित रीस्टॉकिंग और कुछ मामलों में आग तथा पानी से हुई क्षति का सामना करना पड़ा।
रिपोर्ट यह स्थापित नहीं करती कि इसके लिए कौन जिम्मेदार था या घटना के पीछे क्या मकसद था। मीडिया कवरेज में संभावनाएं तकनीकी क्षमता दिखाने की इच्छा रखने वाले लोगों से लेकर अधिक गंभीर तोड़फोड़ तक बताई गई हैं, लेकिन किसी जिम्मेदार की पहचान नहीं की गई है। हमले की जानकारी सामने आने के तुरंत बाद पेरिस के सरकारी अभियोजक कार्यालय ने जांच शुरू कर दी।
खुदरा विक्रेताओं द्वारा संचालन बहाल करने के बीच जांच शुरू
जांचकर्ताओं के केंद्रीय सवालों में यह शामिल होगा कि पहुंच कैसे हासिल की गई, क्या किसी साझा प्रौद्योगिकी प्रदाता या जुड़े हुए नियंत्रण मार्ग की भूमिका थी, और क्या प्रभावित स्टोरों में कोई साझा जोखिम मौजूद था। उपलब्ध रिपोर्ट इन सवालों के जवाब नहीं देती और किसी पुष्ट हमलावर की पहचान भी नहीं करती।
खुदरा विक्रेताओं के लिए निकट अवधि का काम अधिक तत्काल है: असुरक्षित स्टॉक हटाना, उपकरण बहाल करना, नुकसान का आकलन करना और स्टोरों में फिर से सामान भरना। यह घटना एक व्यापक संचालन संबंधी सबक भी छोड़ती है। निगरानी और दक्षता सुधारने के लिए खुदरा प्रणालियां तेजी से जुड़े हुए हार्डवेयर पर निर्भर हो रही हैं, लेकिन यही कनेक्शन साइबर सुरक्षा घटना को आवश्यक उपकरणों में सीधे व्यवधान में बदल सकते हैं।
इस मामले में असर केवल बाधित तकनीक तक सीमित नहीं था, बल्कि खराब भोजन और स्टोर संचालन बहाल करने के लिए आवश्यक श्रम में भी दिखाई दिया। जांच आगे बढ़ने के साथ, इस हमले पर रोजमर्रा के वाणिज्य में डिजिटल रूप से प्रबंधित बुनियादी ढांचे के सामने मौजूद जोखिमों के उदाहरण के रूप में करीबी नजर रखी जाएगी।
यह लेख The Guardian की रिपोर्टिंग पर आधारित है। मूल लेख पढ़ें।

Originally published on theguardian.com

