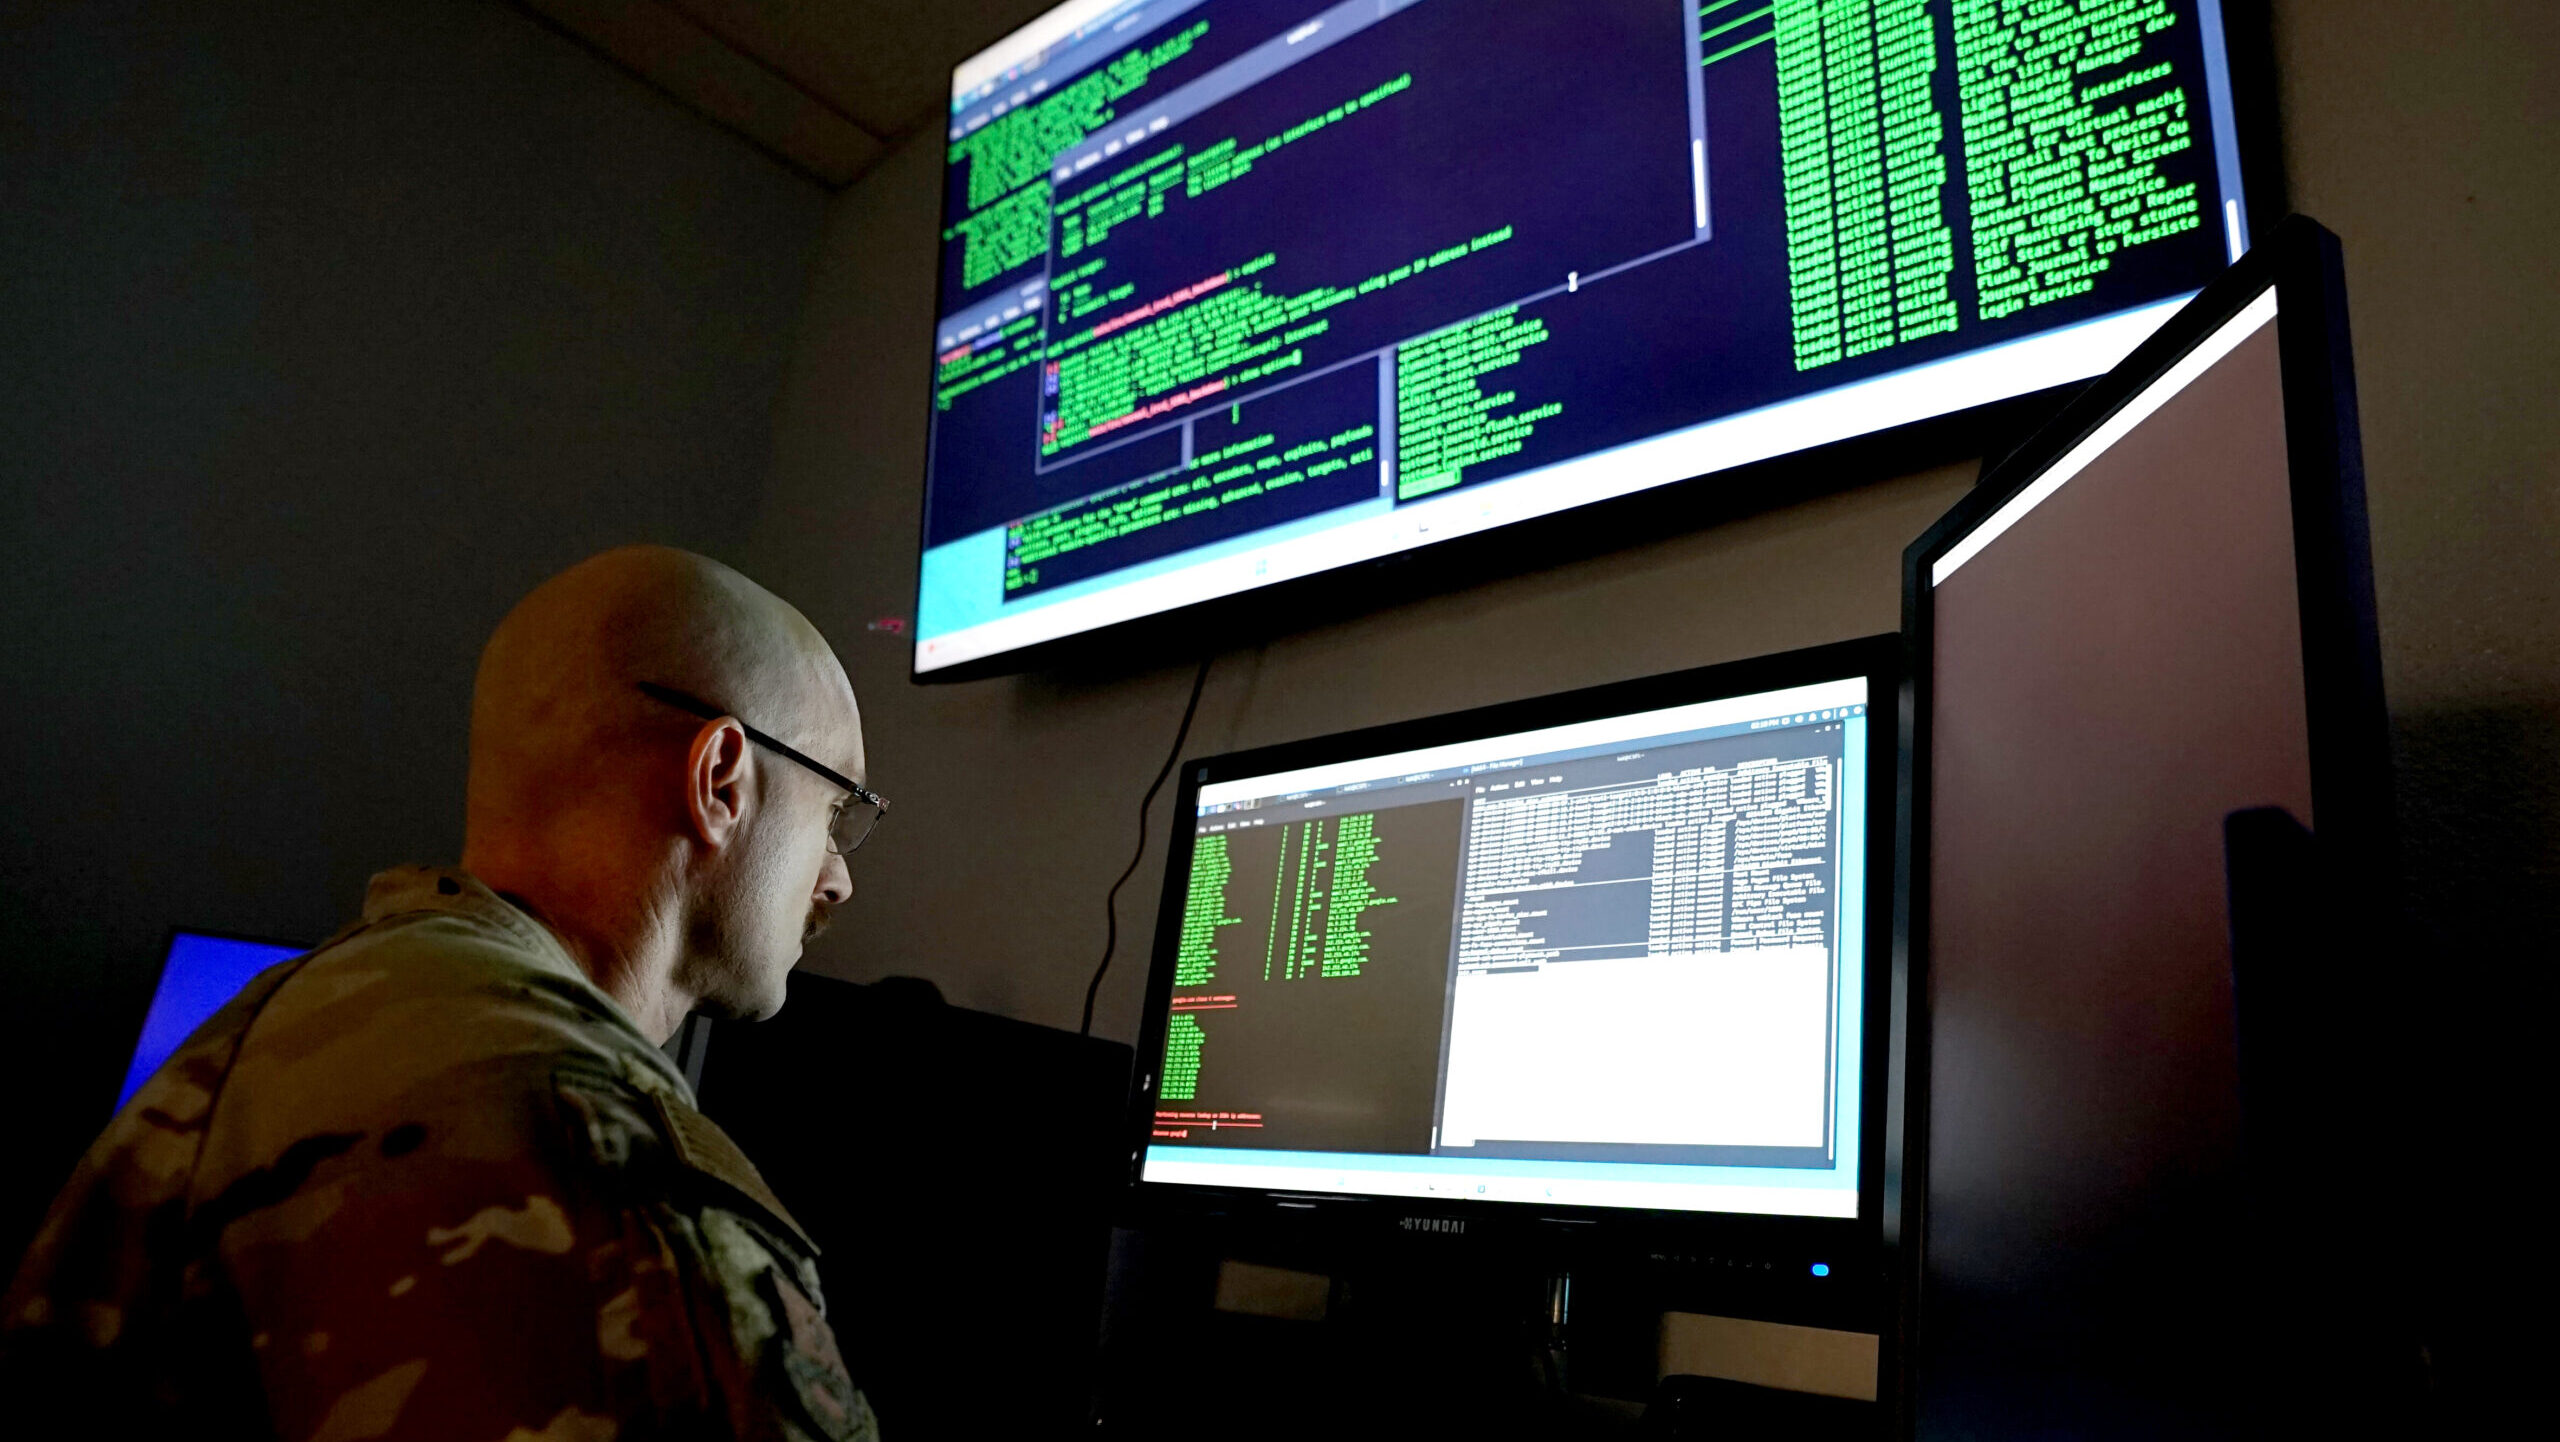
A visão do Pentágono sobre IA cibernética está mudando
Dois altos funcionários de tecnologia da defesa dos Estados Unidos disseram nesta semana que a nova geração de inteligência artificial com capacidade cibernética não deve ser entendida apenas como uma ameaça. Falando no SCSP AI+Expo em Washington, a subsecretária de Política Cibernética Katherine Sutton e o diretor de tecnologia do Pentágono, Emil Michael, argumentaram que ferramentas moldadas segundo o sistema Mythos, ainda não lançado, da Anthropic também podem se tornar instrumentos poderosos de defesa.
As declarações refletem uma postura mais pragmática dentro do Departamento de Defesa à medida que cresce a apreensão em torno de sistemas de IA capazes de identificar e explorar falhas de software em velocidade sem precedentes. Em vez de enquadrar essa velocidade apenas como uma nova fonte de perigo, autoridades do Pentágono defendem que a mesma capacidade pode ser usada para fortalecer sistemas vulneráveis mais rápido do que as equipes humanas conseguem fazer hoje.
Sutton disse que o modelo atual de correção, que muitas vezes se desenrola ao longo de dias ou semanas, já não é suficiente em um ambiente em que a IA pode se mover muito mais rápido. Em sua visão, a oportunidade central não é abstrata. É código seguro. Se modelos avançados puderem detectar rapidamente software defeituoso e corrigi-lo, as Forças Armadas e seus contratados poderão começar a reduzir o risco em um ritmo que os processos legados nunca alcançaram.
Da “velocidade humana” à velocidade da máquina
Os comentários dos কর্মকর্তાઓ se concentraram em um ponto simples, mas decisivo: vulnerabilidades já existem em uma vasta base de software, e a IA muda o ritmo com que elas podem ser encontradas, corrigidas e exploradas. Michael disse que essas falhas não são novas. O que muda agora é a linha do tempo. Sistemas como Mythos podem permitir que defensores descubram bugs mais rapidamente, mas também podem permitir que atacantes convertam esses mesmos bugs em armas com mais rapidez.
Essa realidade de uso duplo é o que torna o momento tão importante para a segurança nacional. Michael o descreveu como um período em que o país, e não apenas o governo federal, precisa reforçar a infraestrutura digital. O Departamento de Defesa depende de um mosaico de sistemas de software envelhecidos e bases de código que acumularam dívida técnica ao longo de muitos anos. Nesse ambiente, um modelo capaz de corrigir automaticamente código vulnerável pode fazer mais do que melhorar operações nas margens. Pode acelerar um trabalho que, segundo autoridades, deveria ter acontecido há muito tempo.
O argumento não é que o risco cibernético desaparece quando a IA entra no processo. É que o padrão de tempo aceitável para resposta está mudando. Se a exploração em velocidade de máquina se tornar normal, a remediação em velocidade de máquina também se tornará necessária. Isso representa uma grande mudança para instituições construídas em torno de ciclos de aquisição mais lentos, processos de certificação longos e propriedade de software fragmentada.
Por que Mythos importa mesmo não sendo único
Grande parte do debate público em torno da mesa do Pentágono se concentrou no Mythos em si, um modelo da Anthropic que chamou atenção por suas supostas habilidades de invasão. Mas Michael procurou reduzir a impressão de que uma única empresa ou um único modelo definirá o campo. Ele descreveu o Mythos como um exemplo inicial de uma classe mais ampla de modelos com capacidade cibernética que os principais laboratórios de IA provavelmente lançarão ao longo do próximo ano ou algo próximo disso.
Isso importa porque o Pentágono tenta pensar além de uma disputa com um único fornecedor. A Anthropic está atualmente processando o governo depois que a administração Trump e o secretário de Defesa Pete Hegseth proibiram o uso federal de produtos da Anthropic. O próprio Michael criticou publicamente o CEO da Anthropic. Ainda assim, seus comentários no evento sugeriram que a questão estratégica é maior do que qualquer relação com uma empresa específica.
Nesse sentido, o Pentágono parece estar sinalizando duas coisas ao mesmo tempo. Primeiro, não acredita que a Anthropic detenha um monopólio permanente desse tipo de capacidade. Segundo, espera uma convergência mais ampla em IA cibernética à medida que várias empresas desenvolvam modelos com funções igualmente avançadas. Se essa expectativa se confirmar, o desafio político não será se um sistema específico existe, mas como governo e indústria se adaptam a um mundo em que muitos deles existem.
Um teste maior para as instituições de defesa
O otimismo do Pentágono não elimina os riscos associados a essas ferramentas. Ele os torna mais nítidos. Um sistema capaz de encontrar e corrigir vulnerabilidades em segundos também comprime o tempo disponível para governança, validação e resposta. As instituições de defesa terão de decidir quanto de autonomia esses sistemas podem ter com segurança, onde a revisão humana continua essencial e como implantá-los em redes legadas que não foram construídas para esse ritmo de mudança.
Há também uma questão prática de prontidão. Mesmo que os modelos cibernéticos se tornem amplamente disponíveis, o Departamento de Defesa ainda precisa integrá-los a fluxos de trabalho reais. Isso significa encaixar IA avançada em um ambiente de software definido por plataformas antigas, práticas de codificação inconsistentes e camadas de controle burocrático. A promessa é considerável, mas o desafio de implementação também é.
Mesmo assim, a mensagem central de Sutton e Michael foi clara. O surgimento da IA cibernética não cria apenas uma nova superfície de ameaça ofensiva. Ele obriga a repensar o que é defesa competente. Nesse enquadramento, o sucesso depende menos de impedir o aparecimento de modelos poderosos e mais de usar capacidades comparáveis para reduzir a exposição mais rápido do que os adversários conseguem explorá-la.
Para o Pentágono, isso transforma a IA de um projeto distante de modernização em uma exigência operacional imediata. A corrida não é apenas para construir ferramentas cibernéticas mais fortes. É para garantir que correção, remediação e fortalecimento de software consigam acompanhar um cenário de ameaças que está avançando rapidamente além da velocidade humana.
Este artigo é baseado na cobertura da Breaking Defense. Leia o artigo original.
Originally published on breakingdefense.com