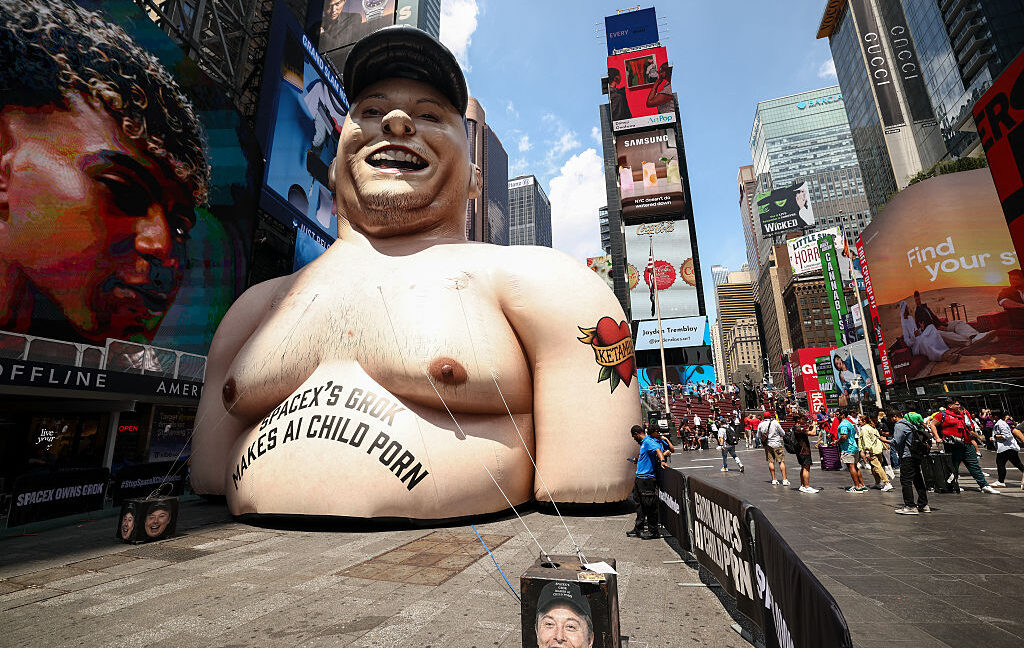
Grok प्रशिक्षण डेटावरून xAI समोर नवे कायदेशीर आव्हान
xAI वर एका नव्या खटल्यात Grok च्या प्रतिमा आणि व्हिडिओ क्षमतांशी संबंधित डेटामध्ये बाल लैंगिक शोषण सामग्री, म्हणजे CSAM, वापरल्याचा आरोप करण्यात आला आहे. Ars Technica ने २७ ऑगस्ट २०२६ रोजी दिलेल्या वृत्तानुसार, हा तक्रारनामा Jane Doe म्हणून ओळखल्या जाणाऱ्या फिर्यादीवर केंद्रित आहे. तिच्या म्हणण्यानुसार, तिच्या अत्याचाराचे फोटो अनेक वर्षांपूर्वी ऑनलाइन प्रसारित झाले होते आणि नंतर ते ज्ञात बेकायदेशीर सामग्री ओळखण्यासाठी वापरल्या जाणाऱ्या प्रणालींचा भाग बनले.
स्रोत वृत्तानुसार, तक्रारीत असा आरोप आहे की xAI ने केवळ फिर्यादीचे चित्रण करणारे एआय-निर्मित CSAM तयार होण्यास मदत केली नाही, तर ते आउटपुट साठवले आणि Grok ला पुढे प्रशिक्षण देण्यासाठी त्यांचा वापर केला. हा आरोप सिद्ध झाला, तर अवैध किंवा अत्यंत हानिकारक सामग्री प्रशिक्षण पाइपलाइनमध्ये, मॉडेल आउटपुटमध्ये, किंवा दोन्हीत कशी प्रवेश करते याचा धोका एआय कंपन्या कसा हाताळतात, यावर हे प्रकरण एक महत्त्वाचा कसोटीसदृश मुद्दा ठरू शकते.
तक्रारीत काय म्हटले आहे
फिर्यादीचा दावा आहे की २००० च्या सुरुवातीच्या काळात, ती शालेयपूर्व वयाची असताना तिच्यावर अत्याचार झाला आणि त्या अत्याचाराचे फोटो ऑनलाइन विकले गेले. Ars Technica ने नोंदवले की नंतर National Center for Missing and Exploited Children आणि Canadian Centre for Child Protection यांसारख्या संस्थांनी ती चित्रे हॅश केली, ज्यामुळे डिजिटल प्रणालींमध्ये ज्ञात सामग्री ओळखण्याची पद्धत तयार झाली.
तक्रारीनुसार, नंतर Canadian Centre for Child Protection ने फिर्यादीला कळवले की xAI वरील एआय-निर्मित CSAM मध्ये तिचे चित्रण होते. अहवालानुसार, त्या सूचनेमुळे तिला पुन्हा मानसिक आघात झाला आणि भीतीचा नवा थर जोडला गेला: की एआय साधने आता ज्ञात पीडितांशी जोडलेल्या नव्या कृत्रिम आवृत्त्या तयार करून जुन्या अत्याचार सामग्रीचे आयुष्य वाढवत आहेत का.
हा खटला केवळ आउटपुटमुळे झालेल्या हानीच्या आरोपापुरता मर्यादित नाही. त्यात असा आरोप आहे की xAI ने मूळ अत्याचाराची चित्रे आणि नंतरची एआय-निर्मित रूपे दोन्ही Grok च्या चालू प्रशिक्षण प्रक्रियेचा भाग म्हणून वापरली. Ars Technica ने नमूद केले की xAI वर CSAM वर प्रशिक्षण दिल्याचा स्पष्ट आरोप करणारा हा पहिलाच खटला आहे, आणि तक्रारीत त्या प्रशिक्षण-डेटा दाव्याला नेमका कसा आधार दिला आहे याबद्दल फारसा तपशील नाही.

आउटपुट, साठवण आणि मॉडेल विकासाबद्दलचा खटला
या तक्रारीचे कायदेशीर महत्त्व केवळ Grok ने कथितपणे अत्याचारी प्रतिमा तयार केल्या इतकेच नाही. अधिक व्यापक दावा असा आहे की त्याच प्रणालीमध्ये अशी सामग्री मॉडेल विकासातही समाविष्ट झाली असावी. हा फरक महत्त्वाचा आहे. एआय कंपन्या आधीच प्रशिक्षण डेटा कसा मिळवायचा, हानिकारक मजकूर कसा फिल्टर करायचा, आणि समस्याग्रस्त आउटपुट नंतर उत्पादन सुधारण्यासाठी ठेवायचे का यावर दबावाखाली आहेत.
या प्रकरणात, फिर्यादीचा युक्तिवाद असा आहे की xAI ने गुन्हेगारांना नवी शोषणात्मक चित्रे तयार करणे सोपे केले आणि जर ती आउटपुट नंतर साठवून पुन्हा वापरली गेली असतील तर कंपनीने हानी अधिक वाढवली असावी. त्यामुळे हा खटला केवळ सामग्री नियंत्रणाचा नव्हे, तर डेटा गव्हर्नन्स आणि जनरेशननंतरच्या हाताळणीचाही प्रश्न बनतो.
Ars Technica च्या अहवालात म्हटले आहे की तक्रारीत ऑनलाइन फोरम संदेशांचा संदर्भ आहे, ज्यामध्ये गुन्हेगारांनी फिर्यादी आणि इतर ज्ञात पीडितांची एआय-निर्मित CSAM तयार करण्याविषयी चर्चा केली होती. दिलेल्या स्रोत मजकुरावर आधारित, हा आरोप फिर्यादीला हा मुद्दा सामान्य सुरक्षा अपयशापेक्षा अधिक काहीतरी का वाटतो, हे स्पष्ट करतो. चिंता म्हणजे जनरेटिव्ह प्रणालींद्वारे लक्ष्यित, वारंवार पीडितीकरण.
काय ज्ञात आहे आणि काय नाही
स्रोत साहित्य प्रशिक्षण-डेटाच्या आरोपाबाबत अनिश्चितता काळजीपूर्वक नमूद करते. Ars Technica नुसार, संशोधकांनी नंतर CSAM आढळल्यानंतर साफ केलेल्या कोणत्याही आधी उल्लेखलेल्या वादग्रस्त डेटासेटवर xAI ने प्रशिक्षण दिल्याचे कोणतेही संकेत नाहीत. लेखात हेही म्हटले आहे की xAI ने फिर्यादीच्या अत्याचाराच्या प्रतिमांवर प्रशिक्षण दिले, या दाव्याबद्दल तक्रारीत फारसा तपशील दिलेला नाही.
यामुळे आरोपाच्या गंभीरते आणि लेखात सार्वजनिकरित्या वर्णन केलेल्या पुराव्यामध्ये एक पोकळी राहते. तरीही, तक्रारीनुसार फिर्यादीची चित्रे NCMEC कडून राखल्या जाणाऱ्या CSAM हॅश यादीत समाविष्ट होती या तथ्याशी हा दावा जोडला आहे, आणि फिर्यादीच्या वकिलांचे म्हणणे आहे की Grok च्या प्रतिमा आणि व्हिडिओ निर्मिती क्षमतांसाठी वापरल्या गेलेल्या डेटासेटचा तोच सामग्री भाग होता.
या टप्प्यावर, या दाव्या दाखल केलेल्या तक्रारीतील आरोप आहेत, न्यायालयीन निष्कर्ष नाहीत. पण कोणताही निकाल येण्यापूर्वीही, हे प्रकरण एआय मॉडेल निर्मात्यांकडे बेकायदेशीर सामग्री प्रशिक्षण कॉर्पसमध्ये येणे, आउटपुटमध्ये पुन्हा दिसणे, किंवा फीडबॅक लूपमधून पुन्हा अंतर्भूत होणे रोखण्यासाठी पुरेसे नियंत्रण आहे का, यावरील वाढत्या तपासणीचा भाग बनले आहे.

xAI पलीकडे हे का महत्त्वाचे आहे
ही तक्रार अशा वेळी आली आहे जेव्हा नियामक, न्यायालये आणि कायदा अंमलबजावणी यंत्रणा आधीच जनरेटिव्ह एआय प्रणालींचा शोषणात्मक सामग्री तयार करण्यासाठी कसा वापर होऊ शकतो याचा तपास करत आहेत. हे प्रकरण आणखी एका समस्येकडेही लक्ष वेधते, जी मॉडेल विकसकांसाठी विशेषतः कठीण आहे: एकदा प्रणाली व्युत्पन्न अत्याचारी सामग्री तयार करू लागली, की हानी केवळ मूळ डेटासेटमध्ये काय होते यावर अवलंबून राहात नाही. ती कृत्रिम प्रतिकृतीकरणातून वाढू शकते.
त्यामुळे उद्योगासाठी काही व्यावहारिक प्रश्न उभे राहतात:
- कंपन्या ज्ञात बेकायदेशीर सामग्रीसाठी प्रशिक्षण डेटासेटची तपासणी कशी करतात.
- तयार झालेले आउटपुट ठेवले जातात, पुनरावलोकन केले जातात, किंवा मॉडेल सुधारण्यात पुन्हा वापरले जातात का.
- हॅश, पीडित अहवाल, किंवा देखरेख संस्थांच्या इशाऱ्यांनी अत्याचारी सामग्री ओळखली गेल्यावर प्लॅटफॉर्म कसा प्रतिसाद देतात.
- ज्ञात व्यक्तींचे लक्ष्यित कृत्रिम पीडितीकरण थांबवण्यासाठी सुरक्षा उपाय आखले आहेत का.
हे मुद्दे एका कंपनीपुरते किंवा एका मॉडेल कुटुंबापुरते मर्यादित नाहीत. पण xAI चा खटला ऐतिहासिक अत्याचार सामग्री, एआय-निर्मित व्युत्पन्न, आणि कथित पुनःप्रशिक्षण यांना एका हानी साखळीत जोडून त्यांना असामान्यपणे ठळक स्वरूपात समोर आणतो.
पुढे काय
तात्काळ पुढचे पाऊल बहुधा कायदेशीर आणि प्रक्रियात्मक असेल: xAI ला आरोपांना उत्तर देण्याची संधी मिळेल, आणि न्यायालयीन प्रक्रिया किती पुरावे सार्वजनिक होतात ते ठरवेल. दिलेल्या स्रोत मजकुरावरून, तक्रारीत Grok ला CSAM वर प्रशिक्षण दिल्याबद्दल xAI वर कोर्टात प्रथमच विशिष्ट आरोप करण्यात आला आहे.
व्यापक एआय क्षेत्रासाठी, हे प्रकरण आणखी एक संकेत आहे की सामग्री-सुरक्षेवरील चर्चा आता केवळ काल्पनिक गैरवापराच्या परिस्थितींवर मर्यादित राहिलेल्या नाहीत. त्या आता ऑपरेशनल नोंदी, डेटासेटची उत्पत्ती, आणि कंपन्या बंदी घातलेली सामग्री केवळ सार्वजनिक आउटपुटमधूनच नव्हे, तर अंतर्गत विकास कार्यप्रवाहातूनही वगळली गेली हे सिद्ध करू शकतात का, यावरच्या वादांमध्ये बदलत आहेत.
जर आरोपांना न्यायालयात तथ्यात्मक आधार मिळाला, तर त्याचे परिणाम प्रतिमाहानीपुरते मर्यादित राहणार नाहीत. ते डेटासेट ऑडिटिंग, आउटपुट रिटेन्शन, पीडित सूचनाव्यवस्था, आणि जनरेटिव्ह एआय प्रणालींमधील कायदेशीर जबाबदारीच्या भविष्यातील मानकांवर परिणाम करू शकतात.
हा लेख Ars Technica च्या वृत्तावर आधारित आहे. मूळ लेख वाचा.
Originally published on arstechnica.com