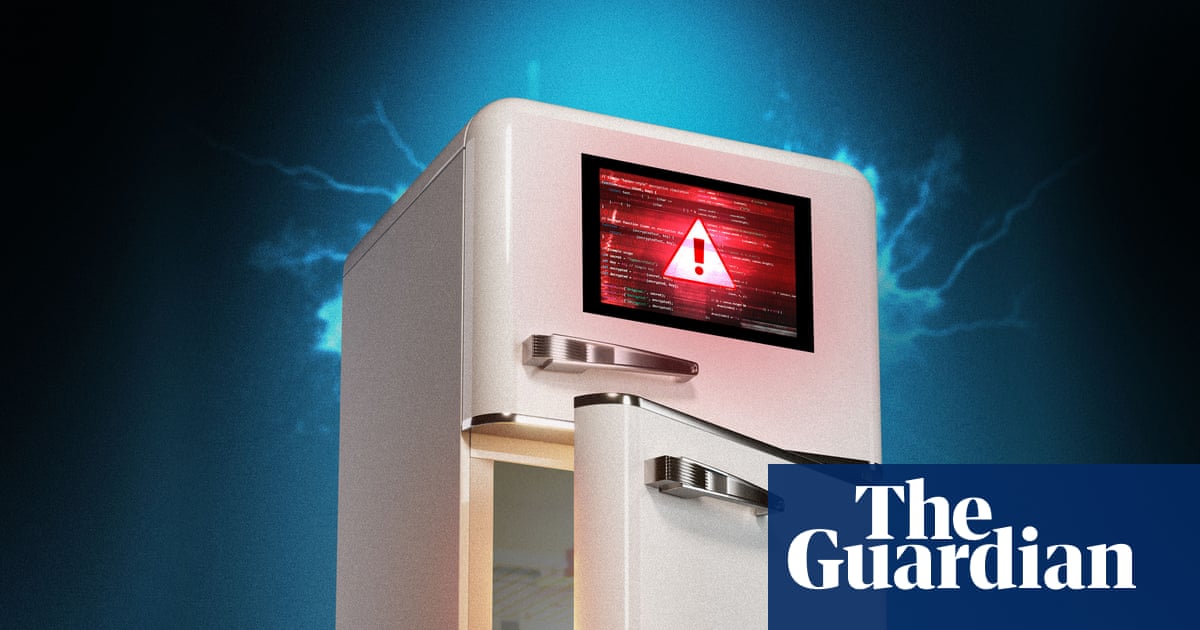
निवेदित सायबर घटनांच्या मालिकेमुळे एक गंभीर प्रश्न अधोरेखित झाला आहे: कनेक्टेड प्रणालींमध्ये तडजोड झाल्यास सामान्य सेवा किती उघड्या पडतात?
अलीकडच्या दिवसांत Guardianने वर्णन केलेले परिणाम अन्न व्यवसायांतील रेफ्रिजरेशन नियंत्रणांपासून Kyivमधील खोट्या अणुहल्ल्याच्या इशाऱ्यापर्यंत आणि क्रिप्टोकरन्सी एक्स्चेंज Binanceमधून अब्जावधी डॉलर्सच्या चोरीपर्यंत पसरले. लक्ष्य आणि परिणाम वेगवेगळे असले तरी, डिजिटल हल्ले स्क्रीन आणि डेटापलीकडे जाऊन दैनंदिन कामकाज, सार्वजनिक माहिती आणि आर्थिक प्रणालींवर कसा परिणाम करू शकतात, हे या घटनांनी एकत्रितपणे दाखवून दिले.
UK National Cyber Security Centreचे प्रमुख Richard Horne यांनी जग नव्या हॅकिंगच्या परिस्थितीच्या “प्रारंभिक टप्प्यात” असू शकते, असा इशारा दिला. अहवालानुसार, AI तंत्रज्ञान IT प्रणालींमधील त्रुटी उघड करत आहे आणि मोठ्या प्रमाणावर असुरक्षितता वापरली जाण्याची वाट पाहत आहे, ही त्यांची चिंता आहे.
रेफ्रिजरेशन सायबर चिंतेचा विषय बनते तेव्हा
सर्वात ठोस उदाहरणांपैकी एक कनेक्टेड रेफ्रिजरेशन युनिट्सशी संबंधित होते. लंडनमध्ये फळे आणि भाज्यांचा घाऊक व्यवसाय चालवणाऱ्या Alex Pearce यांनी अनेक युनिट्सवरील डीफ्रॉस्ट निर्देशक पाहिले आणि एका पॅनेलवर 150Cचे तापमान दिसले. सायबर हल्ल्याचा संशय आल्यानंतर त्यांनी उपकरणांचे इंटरनेट कनेक्शन तोडले.
त्याच दिवशी Belgium, Estonia, Ireland, Finland, Luxembourg, the Netherlands आणि Swedenमधील किरकोळ विक्रेत्यांनी अशाच समस्या नोंदवल्या. काही दुकानांमध्ये रेफ्रिजरेटर आणि फ्रीझरचे तापमान 50C किंवा 122Fपर्यंत वाढल्याचे सांगण्यात आले. French blood banksदेखील प्रभावित झालेल्यांमध्ये होत्या.
कनेक्टेड operational technologyकडे दूरची IT समस्या म्हणून पाहता येत नाही, हे या घटनेतून दिसते. अन्न आणि तापमान-संवेदनशील पुरवठ्याचे संरक्षण करणाऱ्या भौतिक पायाभूत सुविधांचा रेफ्रिजरेशन हा भाग आहे. बिघाड लक्षात न आल्यास प्रणालीमुळे साठा खराब होऊ शकतो, व्यवसाय ठप्प होऊ शकतो आणि Pearce यांच्या म्हणण्यानुसार आग लागण्याची भीती निर्माण होऊ शकते.
त्यांच्या बाबतीत तातडीची कृती सोपी होती: इंटरनेटची जोडणी काढणे. पण मोठा धडा असा नाही की प्रत्येक कनेक्टेड उपकरण तोडून टाकावे. व्यवसायांनी कोणती उपकरणे ऑनलाइन आहेत, त्यांना चुकीच्या किंवा घातक सूचना मिळाल्यास काय होते आणि काहीतरी चुकीचे दिसल्यास ऑपरेटर सुरक्षितपणे नियंत्रण कसे मिळवू शकतात, हे समजून घेणे आवश्यक आहे.
तीन हल्ले, वेगवेगळ्या प्रकारचे व्यत्यय
अल्प कालावधीत अधोरेखित केलेल्या तीन घटनांपैकी रेफ्रिजरेशनवरील हल्ला एक होता. 30 October रोजी जगातील सर्वात मोठे क्रिप्टोकरन्सी एक्स्चेंज म्हणून वर्णन केलेल्या Binanceमधून विक्रमी चोरीत $6.3bn लुटले गेले. 1 November रोजी हल्लेखोरांनी Ukraineच्या आपत्कालीन अलर्ट अॅपला लक्ष्य करून Kyivमधील लोकांना अणुहल्ल्याचा खोटा इशारा पाठवला.
या घटनांमधून पूर्णपणे वेगवेगळे attack surfaces दिसतात. क्रिप्टो चोरी हा प्रामुख्याने आर्थिक तोटा आहे, मात्र डिजिटल मालमत्ता प्रणालींवरील विश्वासावर त्याचे व्यापक परिणाम होऊ शकतात. खोटा आपत्कालीन इशारा अधिक तातडीच्या मानसिक आणि नागरी क्षेत्रात परिणाम करतो, जिथे चुकीची माहिती भीती आणि गोंधळ निर्माण करू शकते. रेफ्रिजरेशन प्रणालींवर परिणाम करणारी तडजोड लोक सुरक्षितपणे काम करण्यासाठी ज्यांच्यावर अवलंबून असतात, त्या उपकरणांमध्ये अडथळा आणू शकते.
यापैकी कोणतीही घटना एका सोप्या कथेत सामावून घेता कामा नये. त्यांची तांत्रिक पार्श्वभूमी, जबाबदार पक्ष आणि उपाय वेगवेगळे असू शकतात. त्यांना जोडणारी बाब म्हणजे डिजिटल घुसखोरीमुळे लोक सुरळीत चालतील असे गृहीत धरतात त्या प्रणालींची उपलब्धता किंवा विश्वासार्हता बदलू शकते.
AI आणि प्रमाणाची समस्या
Horne यांचा इशारा केवळ नाट्यमय वैयक्तिक हल्ल्यांबाबत नव्हता. अल्पकालीन धोका म्हणजे घटनांच्या संख्येत मोठी वाढ, असे त्यांनी सांगितले. AI tools IT प्रणालींमधील कमकुवतपणा उघड करण्यास मदत करू शकतात आणि त्यामुळे संस्थांना संरक्षित करावयाच्या संभाव्य प्रवेशमार्गांची संख्या वाढू शकते, ही चिंता आहे.
या मांडणीमुळे एखाद्या मोठ्या घटनेचा अंदाज बांधण्याऐवजी वारंवार होणाऱ्या व्यत्ययासाठी तयारी करण्यावर भर दिला जातो. किरकोळ विक्रेता, उत्पादक, रुग्णालयाशी संबंधित पुरवठादार किंवा सार्वजनिक सेवा चालवणाऱ्यासाठी, प्रणालींमध्ये अडथळा आणणारी, कामकाज बंद पाडणारी किंवा अलर्ट आणि संवादावरील विश्वास कमी करणारी कमी नाट्यमय घटनाही खर्चिक ठरू शकते.
गेल्या महिन्यात AI technologyचा सहभाग असताना खबरदारीचा उपाय म्हणून जगभरातील वेबसाइट्स तात्पुरत्या सेवाबाहेर करण्यात आल्याचे Guardianने नोंदवले. व्यापक इशारा असा आहे की हल्ला थेट त्यांच्यापर्यंत पोहोचण्यापूर्वीच संस्थांना उपलब्धतेवर परिणाम करणारे संरक्षणात्मक निर्णय घ्यावे लागू शकतात.
लवचिकता हा कार्यकारी मुद्दा आहे
नोंदवलेली फ्रिजची घटना प्रणाली सामान्यतः कशी वागते हे जाणणाऱ्या लोकांचे महत्त्वही अधोरेखित करते. Pearce यांनी सकाळच्या पाहणीदरम्यान असामान्य संकेत पाहिला आणि त्वरेने कृती केली. हे सायबर सुरक्षा नियंत्रणांची जागा घेत नाही, पण तांत्रिक लवचिकता आणि कार्यकारी जागरूकता एकत्र असणे का आवश्यक आहे, हे दाखवते.
कनेक्टेड प्रणालींना नेटवर्क कनेक्शन आणि दूरस्थ प्रवेशापेक्षा अधिक काही आवश्यक असते. असामान्य रीडिंगसाठी स्पष्ट प्रक्रिया, गरज पडल्यास उपकरण वेगळे करण्याचा मार्ग आणि प्रतिसादाची जबाबदारी कोणाची आहे हे कर्मचारी ओळखू शकतील असा विश्वास आवश्यक आहे. अन्नसाठवण, आरोग्याशी संबंधित पुरवठा, वाहतूक किंवा सार्वजनिक इशारा प्रणालींच्या जवळ डिजिटल नियंत्रण असल्यास व्यावहारिक धोके विशेषतः मोठे असतात.
अहवालात वर्णन केलेल्या घटनांवरून प्रत्येक कनेक्टेड उपकरण असुरक्षित आहे, असे सिद्ध होत नाही. मात्र अधिकाधिक भौतिक सेवा नेटवर्कशी जोडल्या जात असताना तडजोडीचे परिणाम वाढत आहेत, हे त्या दाखवतात. Horne यांचे “प्रारंभिक टप्पा” हे रूपक अनिश्चितता पकडते: दिसणारे व्यत्यय एखाद्या मोठ्या समस्येची सुरुवातीची चिन्हे असू शकतात किंवा ती समस्या मूळ धरायच्या आधी संरक्षण सुधारण्याचा इशारा असू शकतात.
सध्या समान धागा स्पष्ट आहे. सायबर सुरक्षा आता केवळ गोपनीय डेटा आणि कार्यालयीन संगणकांपुरती मर्यादित नाही. अन्न थंड ठेवणाऱ्या, आपत्कालीन संदेश पाठवणाऱ्या, पैसा हलवणाऱ्या आणि दैनंदिन जीवनाचे सामान्य कामकाज समर्थित करणाऱ्या प्रणालींशीही तिचा वाढता संबंध आहे.
हा लेख The Guardianच्या वृत्तांकनावर आधारित आहे. मूळ लेख वाचा.
Originally published on theguardian.com
