परिचित सुरक्षा तपासणी वापरकर्त्यांविरुद्ध वळवली जात आहे
CAPTCHA चाचण्यांचा उद्देश वेबसाइटना माणसे आणि स्वयंचलित ट्रॅफिक यांच्यात फरक करण्यास मदत करणे हा आहे. त्या इतक्या सामान्य आहेत की बहुतेक इंटरनेट वापरकर्ते त्यांना नेहमीचा अडथळा मानतात: चित्रातील वस्तू ओळखणे, विकृत अक्षरांची स्ट्रिंग टाइप करणे किंवा एका बॉक्सवर टिक करणे. ClickFix नावाचा वाढता घोटाळा या परिचयाचा फायदा घेतो. तो विश्वासार्ह दिसणारी पडताळणी स्क्रीन दाखवतो आणि त्यानंतर पाहुण्याला कीबोर्डवरील काही क्रिया करण्यास सांगतो.
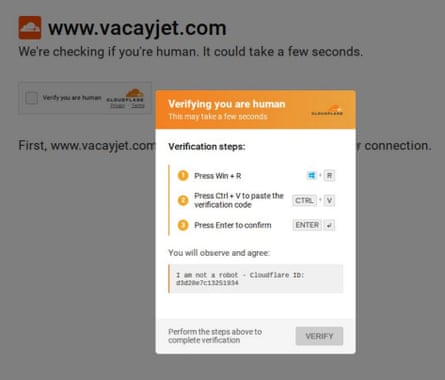
धोका दृश्य चाचणीतच नाही. संदेशात Windows+R सारख्या कळा दाबण्यास, Ctrl+V ने मजकूर पेस्ट करण्यास आणि Enter दाबण्यास सांगितले जाते. या पायऱ्यांमुळे Windows Run डायलॉग उघडू शकतो आणि फसव्या पेजने क्लिपबोर्डवर ठेवलेली सामग्री चालवली जाऊ शकते. थोडक्यात, पीडित व्यक्तीला हल्लेखोराची कमांड आपल्या संगणकावर स्थानिक पातळीवर चालवण्यास प्रवृत्त केले जाते.
The Guardianच्या वृत्तानुसार, Malwarebytes या सायबरसुरक्षा कंपनीचे संशोधक Chris Fistonich यांनी ClickFixचे वर्णन अत्याधुनिक आणि मोठ्या प्रमाणावर वापरल्या जाणाऱ्या मालवेअर-वितरण मोहिमेप्रमाणे केले. त्याची परिणामकारकता स्पष्ट तांत्रिक शोषणाऐवजी सोशल इंजिनिअरिंगवर आधारित आहे: गुन्हेगाराला वापरकर्त्याने पेजवर विश्वास ठेवावा आणि सामान्य सुरक्षा तपासणीचा भाग वाटणाऱ्या सूचना पाळाव्यात, एवढेच साध्य करायचे असते.
हा घोटाळा विश्वासार्ह का वाटू शकतो
ClickFix पेज वैध पडताळणी सेवांची भाषा आणि मांडणी अनुकरण करतात. पेज योग्यरित्या दिसले नाही किंवा आपण माणूस असल्याची पुष्टी करा, असे ते सांगू शकतात. बॉक्सवर टिक करण्याची विनंती पुढील सूचनांना नेहमीची पुढची पायरी असल्यासारखे भासवू शकते.
हीच परिचितता मुख्य समस्या आहे. डाउनलोड केलेली फाइल किंवा अनपेक्षित ब्राउझर इशाऱ्याबद्दल संशय घेणारा वापरकर्ता पडताळणी संदेशावर लगेच प्रश्नचिन्ह उपस्थित करेलच असे नाही. हा घोटाळा शिकलेल्या सवयीचा फायदा घेतो: CAPTCHA तपासण्या सहसा त्रासदायक पण निरुपद्रवी असतात, त्यामुळे लोक त्या पटकन पूर्ण करण्यास सवयीचे झाले आहेत.
लेखात नमूद केलेल्या सूचना विशेषतः धोकादायक आहेत, कारण त्या पीडितेला फक्त लिंकवर क्लिक करण्यास सांगत नाहीत. त्या क्लिपबोर्डवरील सामग्री सिस्टम-स्तरीय डायलॉगमध्ये पेस्ट करण्यास सांगतात. पेस्ट केलेली कमांड चालवल्यानंतर, आपण नेमके काय चालवले हे पीडितेला समजले नसतानाही घातक सॉफ्टवेअर इन्स्टॉल होऊ शकते.
कोणत्या गोष्टी धोक्याचा इशारा मानाव्यात
वैध CAPTCHA वेबपेजमध्ये क्लिक, दृश्य निवड किंवा छोटा मजकूर टाइप करण्यास सांगू शकतो. त्यासाठी पाहुण्याने Windows डायलॉग उघडणे, कीबोर्ड शॉर्टकटने सामग्री पेस्ट करणे किंवा कमांड चालवणे आवश्यक नसते. Windows+R, Ctrl+V आणि Enter दाबण्यास सांगणारी कोणतीही “मानवी पडताळणी” प्रक्रिया त्वरित सोडून द्यावी.
- सिस्टम कीबोर्ड शॉर्टकट आवश्यक असलेल्या CAPTCHA सूचनांचे पालन करू नका.
- वेबसाइटवरील मजकूर Run, Terminal, Command Prompt, PowerShell किंवा ब्राउझर डेव्हलपर कन्सोलमध्ये पेस्ट करू नका.
- कमांड हाताने चालवल्याने डिस्प्ले किंवा प्रवेशाची समस्या सुटेल, असा दावा एखादी साइट करत असल्यास टॅब बंद करा.
- जाहिराती किंवा लिंकद्वारे अपरिचित खरेदी, प्रचार किंवा छोट्या व्यवसायांच्या वेबसाइटवर पोहोचल्यास विशेष सावध रहा.
हे तत्त्व या विशिष्ट मोहिमेपलीकडेही लागू होते. वेबसाइट ब्राउझरद्वारे माहिती मागू शकते; परंतु केवळ पेज पाहण्यासाठी किंवा आपण माणूस असल्याचे सिद्ध करण्यासाठी ऑपरेटिंग सिस्टमच्या साधनात अस्पष्ट मजकूर चालवण्यास पाहुण्याला सांगण्याचे तिच्याकडे कोणतेही वैध कारण नाही.
सुरक्षा-संबंधी अडथळे हल्ल्याचे माध्यम बनले आहेत
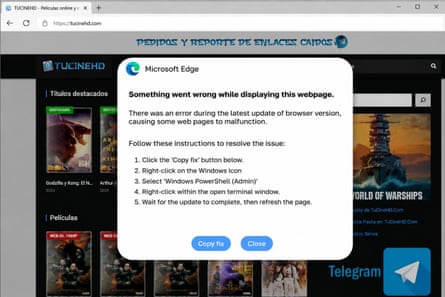
ClickFix ऑनलाइन फसवणुकीतील व्यापक बदल दर्शवते. जोखमीच्या कृती नेहमीच्या वाटाव्यात यासाठी हल्लेखोर सामान्य दिसणारे इंटरफेस घटक, इशारे आणि मदत संदेश यांचा वाढता वापर करत आहेत. डिव्हाइसची सुरक्षा नियंत्रणे थेट भेदण्याऐवजी, हा घोटाळा डिव्हाइस चालवणाऱ्या व्यक्तीला हल्लेखोराच्या वतीने ती नियंत्रणे बाजूला करण्यास प्रवृत्त करतो.
या पद्धतीमुळे धोका लगेच ओळखणेही कठीण होते. संशयास्पद क्षण नेहमी स्पष्टपणे घातक डाउनलोड असेलच असे नाही. तो बॉट संरक्षणाची भाषा वापरणारा आणि परिचित चेकबॉक्स असलेला स्वच्छ दिसणारा बॉक्सही असू शकतो. खरी कसोटी म्हणजे मागितलेली कृती त्या कामासाठी योग्य आहे का, हे पाहणे.
ग्राहक आणि संस्थांसाठी व्यावहारिक उत्तर स्पष्ट आहे: मजकूर कॉपी करून चालवण्याच्या अनपेक्षित सूचनांना समस्या सोडवण्याची पायरी नव्हे, तर सुरक्षा घटना समजा. ब्राउझर-आधारित पडताळणीसाठी वापरकर्त्याला कधीही सिस्टम कमांड इंटरफेस उघडण्याची गरज नसते, यावर प्रशिक्षण आणि जागरूकतेत भर दिला पाहिजे. हा साधा फरक मालवेअर चालण्यापूर्वी अशा प्रकारचा हल्ला थांबवू शकतो.

पडताळणी संदेशांसाठी एक सोपा नियम
एखादे पेज आपण माणूस असल्याचा पुरावा मागत असेल, तर त्याच पेजच्या आत रहा. दुसरे अॅप्लिकेशन उघडण्यास, सिस्टम शॉर्टकट वापरण्यास किंवा लपवलेली कमांड पेस्ट करण्यास सांगितले तर पुढे जाऊ नका. पेज बंद करा आणि तीच साइट आपण पाहू इच्छित असाल, तर विश्वासार्ह पत्त्याद्वारे किंवा स्वतंत्रपणे पडताळलेल्या शोध निकालातून पुन्हा उघडा.
हा लेख The Guardianच्या वृत्तांकनावर आधारित आहे. मूळ लेख वाचा.
Originally published on theguardian.com