重大なPeopleSoft脆弱性がすでに大規模に悪用されている
OracleのPeopleSoftソフトウェアに存在する、かつてゼロデイだった脆弱性が、Google MandiantとOracleを引用したArs Technicaの報道によると、広範な組織への実攻撃で悪用されている。脆弱性CVE-2026-35273の深刻度は10点満点中9.8で、リモートから悪用可能なサーバーサイド・リクエスト・フォージェリの欠陥と説明されている。
最も恐ろしいのは時系列だ。Mandiantによれば、ランサムウェア関連グループのShinyHuntersは5月27日からこの脆弱性を悪用していた。Oracleが公表したのはそれより2週間以上後だった。Oracleは暫定的な緩和策を出したが、報道時点では完全修正には至っていなかった。
被害を受けたのは誰か
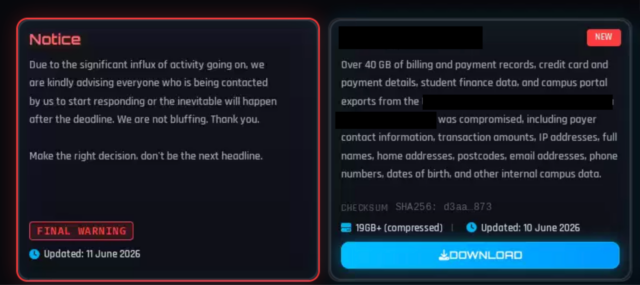
Mandiantは、攻撃者が約100組織に属するおよそ300のエンドポイントを標的にしたと述べた。その約68%は高等教育機関だった。ノッティンガム大学は、ShinyHuntersが同大学を被害者だと主張して盗んだとするギガバイト級のデータを公開した後、学生データの相当量が脅威アクターの手に渡るハッキング被害を受けたと確認した。
Googleも、被害者が恐喝要求を受け取っていることを確認した。これにより、事案は理論上の露出から、侵害された組織が運用上のリスクと評判の損害の両方に直面する現実の圧力作戦へと移っている。

なぜこのバグがこれほど危険なのか
OracleとMandiantは、この問題をSSRF脆弱性と位置づけている。実際には、攻撃者が脆弱なサーバーから対象組織の内部システムへ要求を送れることを意味する。企業ソフトウェア環境では、1つの露出したサービスが、より広い探索やその後のアクセスへの経路になりうる。
報道によれば、ステージングサーバーに残されていたbashスクリプトの解析から、攻撃者が侵害された組織に対して偵察を行っていたことが分かった。そこにはPeopleSoftの設定マッピングや、Process SchedulerおよびWebLogicサーバーのXML設定の確認が含まれていた。これらの詳細が重要なのは、単にアクセスの証拠を探していたのではなく、被害環境の内部構造を把握していたことを示すからだ。
Mandiantはさらに、攻撃者が自分たちのステージング基盤を置いた外部IPアドレスに対し、外向きのSSH接続を確立していたとも述べた。これは、アクセス取得からデータ流出へ素早く移行するよう設計されたキャンペーンと整合的だ。
なぜ高等教育機関が被害者リストに多いのか
記事では、被害を受けた組織の約68%が高等教育分野だったとされている。提供ソースは、この分野がなぜこれほど多く含まれるのかを説明していないが、その偏り自体は注目に値する。大学はしばしば大規模で分散したIT環境を運用し、個人情報、財務情報、研究関連データを大量に保有しているため、広く使われている企業向けプラットフォームが露出すると魅力的な標的になりうる。
守る側にとって最も重要なのは動機ではなく時間の窓だ。悪用が5月27日に始まり、公表が2週間以上後だったなら、多くの組織が気付かないまま実際の侵害下にあった可能性がある。
緩和策は終息ではない
Oracleが暫定的な緩和策を出したことは重要だが、完全修正とは別物だ。この違いはインシデント対応の判断を左右すべきだ。露出したPeopleSoft環境を運用している組織は、これを通常のパッチ適用ではなく、侵害の可能性として扱う必要がある。
恐喝、公開されたデータ、ハンズオン活動の痕跡がそろうと、危険度は一段上がる。このような状況では、特に報告された悪用期間にインターネットから到達可能だった環境については、すでに侵害が起きていたと想定して調査する必要がある。
より広い教訓
PeopleSoftの事例は、高深刻度の企業ソフトウェア脆弱性が、攻撃者が公表前から動いているとあっという間に恐喝事件へ変わることを示している。また、エンタープライズ・セキュリティにおける根強い問題も浮き彫りにしている。ある組織が重大な脆弱性の存在を知った時点で、攻撃者はすでに同等の環境に何日も何週間も入り込んでいるかもしれない。
被害組織にとっての直近の課題は封じ込めだ。市場全体にとっての教訓はさらに厳しい。中核業務ソフトウェアの9.8評価の欠陥は、実際の悪用、データ窃取、圧力戦術がすでに進行しているなら、単なるパッチ適用の問題ではない。
- CVE-2026-35273は、リモートから悪用可能なPeopleSoftのSSRF脆弱性で、評価は9.8。
- Mandiantによると、ShinyHuntersはOracleの公表前である5月27日からこれを悪用していた。
- 約100組織、約300エンドポイントが標的になったと報じられている。
- Oracleは緩和策を出したが、報道時点では完全パッチはまだだった。
この記事はArs Technicaの報道に基づいています。元記事を読む。
Originally published on arstechnica.com