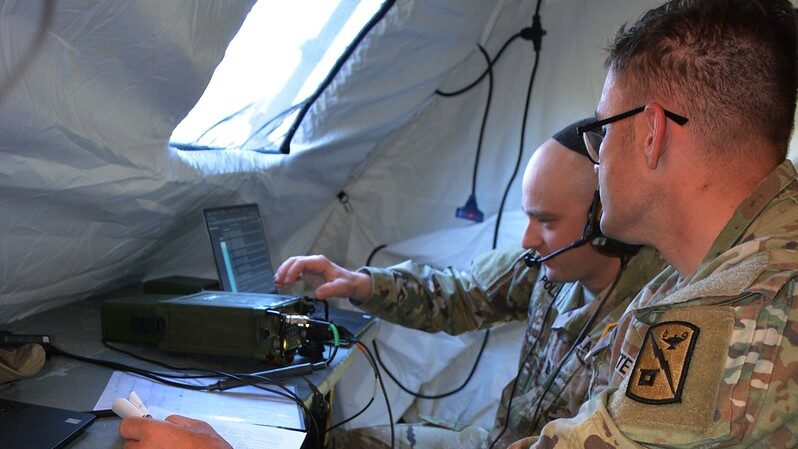
陸軍は、自軍ネットワークの現実的なデジタルモデルを求めている
米陸軍のネットワーク部門を統括する最高指揮官は、サイバー要員の訓練、防御の検証、そしてネットワークセキュリティへの人工知能の適用方法について、大きな転換を訴えている。AFCEAのTechNet Augusta会議で講演したジャクリーン・デニス・マクフェイル少将は、陸軍には自軍ネットワーク環境のデジタルツインが必要だと述べた。これは詳細で継続的に更新されるシミュレーションであり、脅威が実運用システムに到達する前に、運用担当者とアルゴリズムが現実的な条件下で演練できるようにするものだ。
この提案が野心的なのは、対象となるネットワークが狭い研究室環境ではないからだ。マクフェイル氏が指していたのは、陸軍が責任を負う軍ネットワーク群であるDepartment of Defense Information Network-Army、すなわちDoDIN-Aだ。この環境のライブなデジタル対応物を構築するには、大規模な技術的取り組みが必要になる。マクフェイル氏もそれを率直に認め、これは「大きな要求」だと述べ、請負業者には小さく始めて外へ広げていくよう促した。
それでもこの要請が注目に値するのは、陸軍ネットワークを単なる守るべきインフラではなく、高忠実度の訓練・実験環境を必要とするシステムとして位置づけているからだ。航空、兵器、物流の分野では、デジタルツインは物理システムをシミュレートする手段として広く語られている。マクフェイル氏の主張は、この概念を広大な運用ネットワークへと拡張し、当面の用途をサイバー防御とAI開発に置いている。
NETCOMが緊急性を見る理由
脅威環境の規模が、この主張の中心にある。マクフェイル氏によると、NETCOMは1日あたり約120万件のサイバー攻撃を把握している。さらに重要なのは、攻撃がより高度になり、ブルートフォース型の分散サービス拒否攻撃のような露骨な手法への依存度が下がっていることだという。課題はますます行動的になっている。微妙な変化を検知し、意味のある異常と背景ノイズを区別し、非常に大きなデータフローを行動可能な速度で理解することが求められている。
まさにこの種の問題に対して、陸軍はAIが役立つと考えている。しかし、運用上のサイバー防御にAIを効果的に適用するには、データへのアクセスだけでは不十分だ。訓練、テスト、障害分析、反復的改善のための安全な環境が必要になる。デジタルツインは、実ネットワークの挙動や、圧力下でどのように劣化し適応するかを再現することで、その環境を提供できる。
マクフェイル氏の説明では、その価値は人間と機械の双方に及ぶ。ネットワーク運用者は、実際のアーキテクチャやリアルタイムの性能パターンを反映した条件で訓練できる。サイバー防御要員は、現実的な攻撃シナリオに対してインシデント対応を演練できる。AIモデルは変化するネットワーク挙動にさらされ、新しいツールが実運用で信頼される前に、分析官が脆弱性、レジリエンスの欠落、異常活動をより確信を持って特定する助けとなる。
単なるシミュレーションのためのシミュレーションではない
陸軍が求めているのは、未来的な可視化プロジェクトとしてのデジタルツインではない。議論は運用成果に結びついている。もしモデルがライブデータで継続的に更新されるなら、ネットワークがストレスにどう応答するか、どの弱点が現れるか、防御策が広く展開される前にどう機能するかを評価する場になりうる。それは、教室型の訓練だけでなく、アーキテクチャ変更のテスト、サイバー工具の検証、即応性の改善にも役立つ。
これは重要だ。軍事環境におけるサイバー防御は、誤りの許容幅が小さいからだ。本番環境を無制限の試験場として使うことはできない。実運用での実験は作戦上のリスクを生みうる一方、静的な試験環境では実ネットワークの複雑さを十分に反映できない場合がある。適切に維持されたデジタルツインはその中間に位置する。実運用での実験より安全でありながら、切り離された研究室よりも現実に即している。
この概念は、防衛技術に関する考え方のより広い変化も反映している。データ量が増え、ネットワーク挙動を人間だけで理解するのが難しくなるにつれ、AIの価値はますます文脈に依存する。モデルには、実任務で直面する混沌とした動的現実を反映した環境が必要だ。それがなければ、有望なアルゴリズムも管理された環境では有効に見えて、現場では力を発揮できない可能性がある。
教義上の課題
記事ソースによると、マクフェイル氏は国防総省の教義に組み込まれたものより広い意味でデジタルツインを用いている。Pentagonの教義では通常、物理的な対象やプロセスのリアルタイムな対応物となるコンピュータ化された表現として説明される。防衛の議論では、この概念は航空機、サプライチェーン、医療訓練システムなどに適用されることが多い。これを企業ネットワークに適用するのは従来の枠組みを広げるものだが、無理筋ではない。
現代の軍用ネットワークは、物理的でもあり論理的でもある。ハードウェア、ソフトウェア、構成、トラフィックパターン、依存関係、運用者のワークフローを含む。その挙動は絶えず変化し、脆弱性は単一の壊れた部品によってではなく、システム全体の相互作用によって露わになることが多い。この観点からは、ネットワークを静的な資産ではなく生きたプロセスとしてモデル化することは、デジタルツインの核心的な目的と一致している。たとえその用語が身近な例を超えて拡張されていたとしてもだ。
この広い枠組みは、調達や実装において重要になる可能性がある。ネットワークツインが単一の巨大製品として登場する可能性は低い。マクフェイル氏が小さく始めるべきだと強調していること自体が、より狭い任務領域、選択されたネットワーク区画、あるいは特定の訓練・サイバー防御用途から始める段階的な道筋を示唆している。最初からDoDIN-A全体を完全忠実に再現しようとするより、そのほうが現実的だ。
この要請が示すもの
マクフェイル氏の発言のより大きな意味は、陸軍ネットワーク部門がAI導入とサイバー即応性を環境設計と不可分のものと見ているようだという点にある。この見方では、陸軍に必要なのはより優れたアルゴリズムだけではない。そうしたアルゴリズムを人間の防御者と並んで訓練し、挑戦し、検証できる現実的な基盤が必要なのだ。
これは重要な転換だ。デジタルインフラを、かつて主にプラットフォームや兵器にだけ向けられていたのと同じ真剣さでモデル化すべきものとして扱っているからだ。もし陸軍がこの方向に進めば、そこから生まれる取り組みは、他の防衛組織がサイバー演習場、運用試験、AIの保証をどう考えるかにも影響を与える可能性がある。
現時点では、この概念は計画発表ではなく要請にとどまっている。しかしNETCOMが述べた必要性は具体的だ。攻撃件数は増え続け、脅威検知は行動ベースへと移行し、実運用だけでは十分に理解できないほど複雑なネットワーク上で、人間とAIの両方を訓練する必要がある。その文脈では、提案されたデジタルツインは、思索的な技術プロジェクトというより、サイバー防御を拡張可能にする条件を作るための試みである。
この記事はBreaking Defenseの報道に基づいています。原文を読む。
Originally published on breakingdefense.com