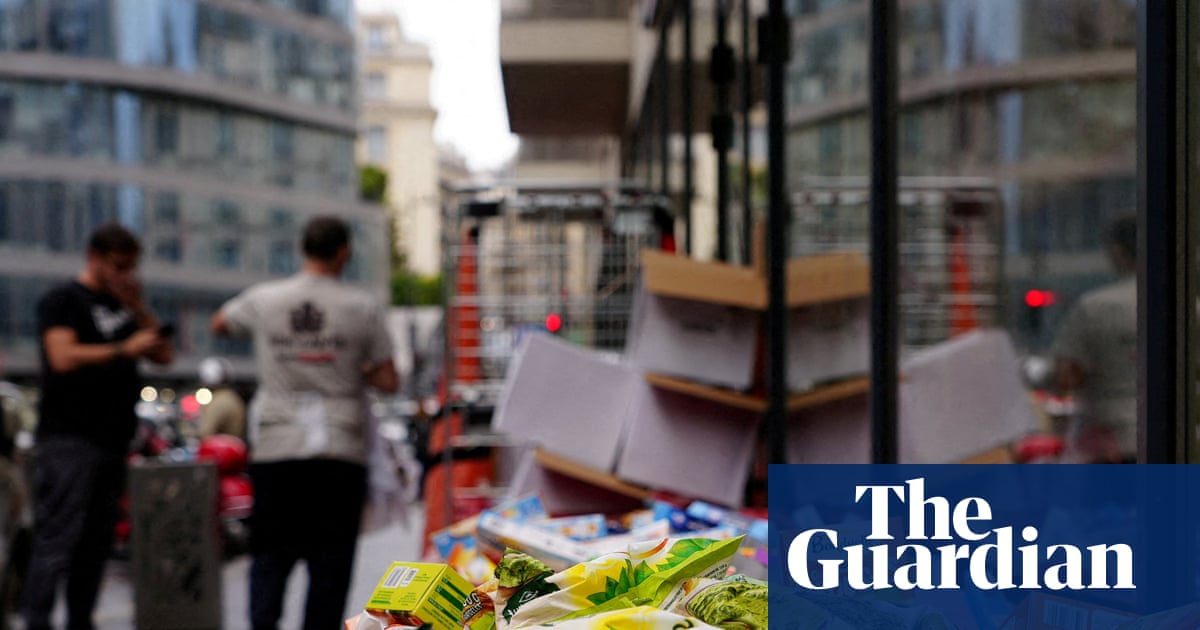
フランスのスーパーマーケット、冷蔵設備へのサイバー攻撃に直面
フランスのスーパーマーケットで冷蔵・冷凍システムがサイバー攻撃を受け、食品の腐敗や設備の損傷、店舗運営の大規模な混乱が報告されたことを受け、検察当局が捜査を開始した。
被害を受けた小売業者や従業員の報告によると、冷蔵売り場を制御するデジタル温度調節器が、ある日曜日の深夜直前から異常な動作を始めた。システムは遠隔操作されたとみられ、冷蔵設備の温度が通常の設定値を大きく上回ったという。
今回の混乱は、商品を冷凍または冷蔵状態に保つための設備に及んだ。マイナス27度まで下がっていた温度が、50度を超えたと報告されている。ノルマンディーのあるスーパーは、一部の冷凍庫が80度に達したと説明した。早朝の勤務に入った従業員は、食品を保存するはずの設備から熱風が出ていたと話した。
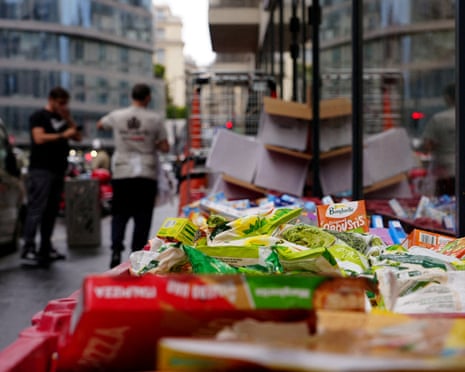
直接的な結果は在庫の損失だった。報告で示された4~6時間の間に、食品はまず解凍し、その後さらに温度が上昇した。パリ南西部のイシー=レ=ムリノーにあるIntermarchéの店舗では、冷凍庫の温度が62度まで上げられ、中にあった食品をすべて廃棄しなければならなかったと従業員が語った。
数百店舗が影響を受けたと報告
当初、一部の店長には個別の設備故障と見られていた問題は、すぐにより広範な事案であることが明らかになった。Intermarché、Coopérative U、Carrefour、Leclerc、Monoprixに関連する店舗や、小規模な独立系店舗を含む最大700店舗が標的になったと報じられている。
Coopérative Uの会長Dominique Schelcher氏は、同グループの2,000店舗のうち80店舗が影響を受けたと述べた。同氏はこの事案を前例がなく、極めて深刻だと表現した。規模が重要なのは、現代の食品小売業が多数のショーケース、冷凍庫、冷蔵設備をネットワーク化された制御システムで管理しているためだ。こうした制御が停止または改ざんされると、局所的な技術問題が、食品廃棄や店舗運営、安全手順の問題へ急速に拡大する可能性がある。
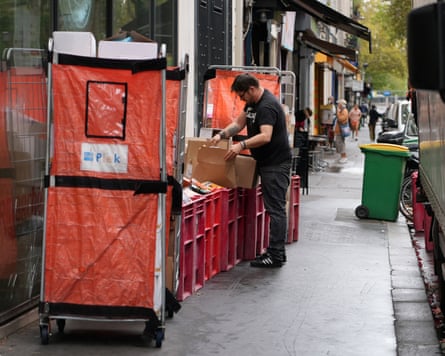
一部の店舗では、急激な温度上昇が火災を引き起こしたと報じられている。その後、スプリンクラーが作動し、腐敗商品の損失に加えて水による被害も発生した。パリでは従業員が数トンの商品を撤去し、発注し直して棚を補充するため遅くまで働いた。被害を受けたIntermarchéの従業員は、冷凍庫の在庫を片付けた後、同じ日に店舗をほぼ通常の状態へ戻すことができたと話した。

デジタル侵入がもたらした物理的な結果
今回の事案は、サイバー攻撃がデータや通信、オンラインサービスだけでなく、物理システムにも影響を及ぼし得ることを示している。冷蔵制御はオペレーショナル・テクノロジー、つまりソフトウェアで接続され、現実世界の設備を動かすシステムだ。スーパーでは、その適切な運用が、冷凍・冷蔵商品を適切な温度に保つコールドチェーンを支えている。
デジタル制御と物理設備がつながっているからこそ、今回報告された攻撃は目に見える結果を生んだ。店舗が直面したのは、ウェブサイトの停止やデータベースの窃取ではなく、過熱したショーケース、腐敗商品、補充作業の混乱、そして一部では火災や水による被害だった。
報告書は、誰が責任を負うのか、また事件の動機が何だったのかを明らかにしていない。報道では、技術力を示そうとした人物から、より深刻な妨害行為まで、さまざまな可能性が挙げられているが、犯行主体は特定されていない。パリ検察は攻撃が明らかになった直後に捜査を開始した。
小売業者が運営を復旧する中、捜査が始まる
捜査当局が解明すべき中心的な問題には、どのようにアクセス権が取得されたのか、共通の技術プロバイダーや接続された制御経路が関与したのか、影響を受けた店舗に共通の脆弱性があったのかが含まれる。提供された報道ではこれらの答えは示されておらず、確認された攻撃者も特定されていない。
小売業者にとって、当面の課題はより直接的だ。安全でない在庫を撤去し、設備を復旧し、被害を評価し、店舗に商品を補充しなければならない。今回の事案は、より広い運用上の教訓も残している。小売システムは監視と効率を高めるため、ネットワークに接続されたハードウェアへの依存を強めているが、その接続がサイバーセキュリティー上の事案を重要設備の直接的な停止へ変える可能性がある。
今回は、影響が停止した技術だけでなく、腐敗した食品と店舗運営を復旧するために必要な労働にも及んだ。捜査が進む中、この攻撃は日常の商取引でデジタル管理されるインフラが直面するリスクの一例として、注視されることになる。
この記事はThe Guardianの報道に基づいている。原記事を読む。

Originally published on theguardian.com