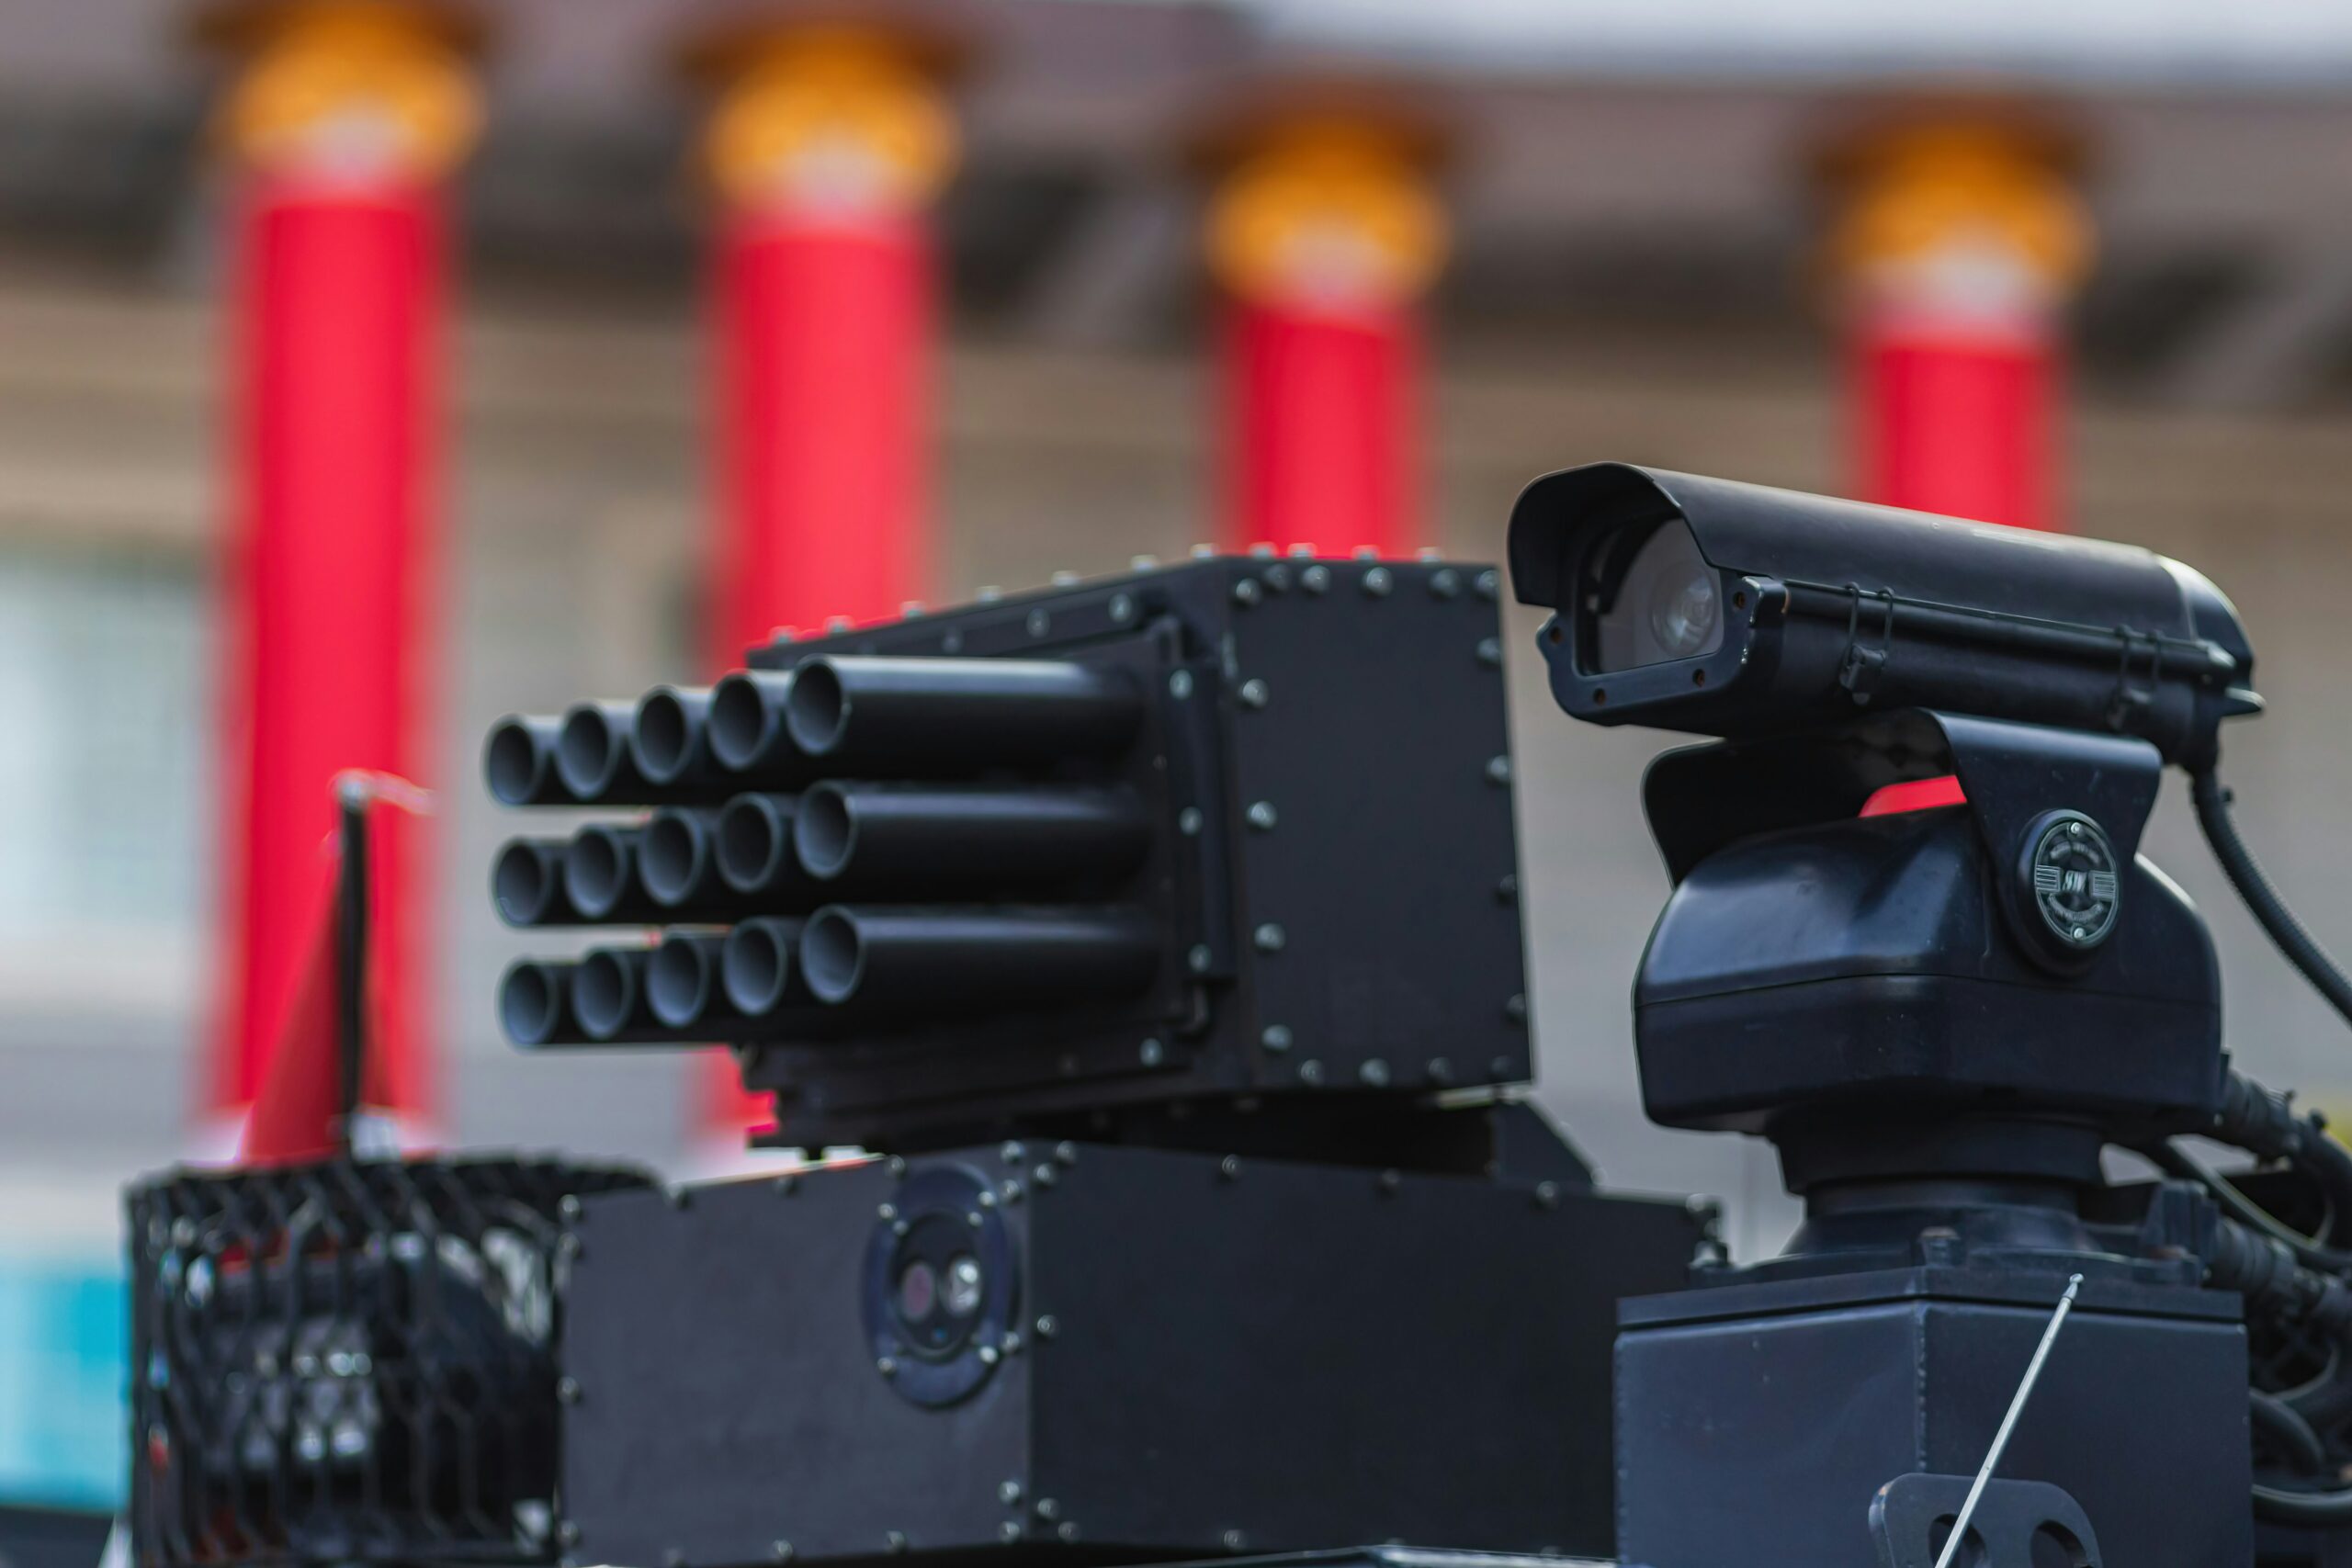
ロボティクスとAIがセキュリティ課題で融合しつつある
ロボティクスと人工知能は、一つのシステムを構成する二つの半分として理解するのが最も適切だ。一方は世界を移動する身体を提供し、もう一方は次に何をすべきかを決定する脳を提供する。組織はこの組み合わせを、過去数十年の硬直的で単一目的の機械をはるかに超えて推し進め、周囲を感知し、変化する状況に適応し、道具ではなくエージェントとして動作する機械を構築している。その成果はまず生産性と運用効率として現れるが、それと並行して第二の利点が浮上している。従来の防御が適応できないほど速く変化するフィジカルセキュリティの状況についていく能力である。
フィジカルセキュリティはもはやフェンス、警備員、単独のカメラの問題ではない。重要インフラ——データセンター、製造工場、そしてそれらを接続するシステム——は、デジタルとフィジカルが混ざり合うリスクに直面しており、そうしたリスクは年々複雑化している。注意深く導入されたフィジカルAIとロボティクスの適応的でスケーラブルな特性は、広がりつつあるギャップを埋める手段を提供する。
230億ドル以上がこの交差点に注がれている
その賭けの規模は相当なものだ。The Robot Reportに寄稿するコラムニスト、Charlie Burgess氏によれば、2026年だけで、ロボティクスとAIの連携方法の改善に取り組む組織に230億ドル以上が投資された。その資金の相当な割合が、工場のスループットだけでなく、人と財産の保護に向けられている——これはセキュリティがニッチな用途から中心的なユースケースへと移行したことの兆候である。
この資本が重要である理由は、脅威環境のモデル化が難しくなっているからだ。フィジカルAIがどこに当てはまるかを理解するには、まず組織が実際に何から守っているのかを理解する必要がある。

フィジカルセキュリティリスクの3つのカテゴリー
2026年の主要なリスクと脅威のほぼすべては、サイバー・フィジカル融合、レガシー制約、グローバルな不安定さという3つの広いカテゴリーに分類される。それぞれが攻撃者に独自の隙を作り出し、それぞれが従来のセキュリティ運用だけでは達成できることを制限している。
サイバー・フィジカル融合
現代のセキュリティシステムはネットワークである。カメラ、アクセス制御リーダー、環境センサーは相互接続され、共有プラットフォームに報告するため、管理が容易になる一方で、個々のデバイスが示唆するよりもはるかに脆弱である。中央プラットフォームを侵害した悪意ある行為者は、施設内のすべての錠とレンズを打ち負かす必要はない。それらのデバイスが連携する地点に到達するだけでよい。そこから資産は盗難、損傷、完全な混乱に対して脆弱になり、防御側は最も必要とするまさにその瞬間に可視性を失う可能性がある。
レガシー制約
設置済みのセキュリティ機器の多くは、現在の脅威モデルを想定して設計されていない。古いハードウェアとソフトウェアを運用している組織は、事前に介入するのではなく、事象が発生した後に対応することにほぼ限定されている。デジタルとフィジカルの攻撃経路が融合する環境では、事後対応の姿勢は構造的に不十分であり、防御側が一歩遅れを取ることをほぼ確実にする。
グローバルな不安定さ
高まる地政学的・社会経済的緊張が両方の問題を悪化させる。国際環境がより争いの多いものになるほど、高価値施設は標的としてより魅力的に見え、静的な防御では予測できない形でセキュリティ環境が変化する。
ケーススタディとしてのJaguar Land Rover侵害
これらのカテゴリーがどのように重なり合うかを最も明確に示す例は、Jaguar Land Roverの混乱である。国家支援とされる攻撃者は、盗まれた認証情報とソーシャルエンジニアリングを用いて自動車メーカーのITインフラにアクセスした。侵入はデジタルの領域にとどまらなかった。それは物理的な生産を完全に停止させ、英国経済へのコストは25億ドルと推定されている。
この出来事は、サイバー・フィジカル融合の仕組みを大規模に示している。ITの侵害が産業の停止となり、レガシーシステムと地政学的な不安定さが、侵害の発生方法と引き起こされた損害の大きさの両方を形作った。データセンター、工場、および類似施設のセキュリティリーダーにとっての教訓は、情報セキュリティインシデントとフィジカルセキュリティインシデントの境界は、技術的というよりも主に管理的なものであるということだ。

ロボティクスとフィジカルAIが方程式を変える領域
ロボティクスとフィジカルAIはこれらのリスクを排除することはできないが、その適応的でスケーラブルな性質は、レガシーアプローチが残すギャップに合致する。この技術が最も関連する領域には以下が含まれる。
- 継続的なプレゼンス:モバイルプラットフォームは、固定カメラに死角があり、人的パトロールがシフトの長さと人員数に制約される大規模または分散した拠点全体でカバレッジを維持できる。
- 適応的なセンシング:AI駆動の知覚により、システムは日常的な活動と異常を区別し、固定された閾値で発動するのではなく、状況の変化に応じて調整できる。
- スケーラブルな展開:知能の多くがソフトウェアに存在するため、追加の能力を施設全体または拠点ポートフォリオ全体に、人員を一対一で増やすことなく拡張できる。
- より迅速な認識:訓練されたシステムは、事象が進行するにつれてそれを表面化し、情報を人間のオペレーターにルーティングできるため、事後調査ではなく予防を支援する。
- 人間による監督:最も防御可能な展開は、人間を意思決定ループに置き、自動化を注意と判断の代替ではなく拡張として用いる。
責任が決定的な変数である
フィジカルAIを強力にするのと同じ接続性が、それを潜在的な攻撃対象領域にもする。だからこそ責任ある実装は二次的な関心事ではない。組織のセンシングと対応能力を拡大しながら新たなネットワークエンドポイントを追加する展開は、他のセキュリティクリティカルなシステムと同様の厳密さで設計されなければならない。この技術の可能性は現実のものだが、それは条件付きである。適応と規模は、意図的に方向付けられて初めて役立つ。
この瞬間を異なるものにしているのは、ロボティクスとAIが、対処すべき脅威とともに進化する能力を今や持っていることだ。静的な防御は定義上後退する。更新、再訓練、再展開できるシステムは、ついていく戦うチャンスがある——組織がその能力を一度きりの購入ではなく継続的なコミットメントとして扱うならば。

フィジカルセキュリティの今後の道のり
進む方向は明確だ。サイバー脅威とフィジカル脅威の融合、レガシーインフラの足かせ、そして広い世界の不安定さは一時的な状況ではなく、それぞれが知覚し、決定し、行動できるシステムの価値を高める。ロボティクスとフィジカルAIはフィジカルセキュリティを単独で解決することはないが、責任を持って適用されれば、組織が動く脅威に対して動く防御で立ち向かう手段を与える。
この記事はThe Robot Reportの報道に基づいています。元の記事を読む。
Originally published on therobotreport.com




