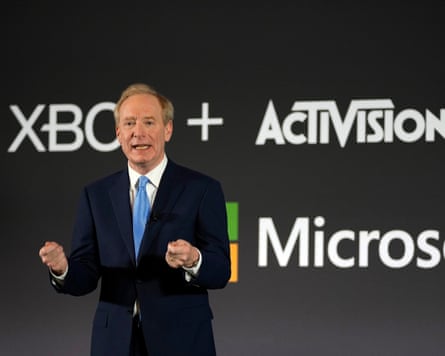
माइक्रोसॉफ्ट के अध्यक्ष ब्रैड स्मिथ ने अधिक तात्कालिक artificial-intelligence सुरक्षा नियमों की मांग की। उन्होंने कहा कि एआई को दूध और वॉशिंग मशीन जैसे रोजमर्रा के उत्पादों की तुलना में कम कड़ाई से नियंत्रित किया जाता है।
BBC से बातचीत में स्मिथ ने एआई को संभावित उपकरण और हथियार दोनों बताया। उन्होंने कहा कि कंपनियों पर यह कानूनी जिम्मेदारी होनी चाहिए कि rogue AI agents द्वारा उनका सिस्टम भंग होने पर पीड़ितों के प्रति जवाबदेह रहें।
आपातकालीन ब्रेक की मांग
स्मिथ के तर्क का मुख्य हिस्सा यह था कि एआई सिस्टम में “emergency brakes”, जिन्हें kill switches भी कहा जाता है, होने चाहिए। ये सिस्टम के स्वीकार्य नियंत्रण से बाहर जाने पर उसे रोक या धीमा कर सकें।
माइक्रोसॉफ्ट के मुख्य कार्यकारी अधिकारी Satya Nadella ने भी कहा कि अत्यधिक सक्षम एआई को अपारदर्शी black boxes का समूह नहीं माना जाना चाहिए। सिस्टम का व्यवहार देखा जा सके, सीमाओं की जांच हो और कार्रवाइयों को नियंत्रित किया जा सके।
दोनों बयानों में कोई विशिष्ट कानून या तकनीकी मानक नहीं दिया गया, लेकिन वे ऑपरेटरों को एआई व्यवहार रोकने या सीमित करने की क्षमता देने वाले उपायों का समर्थन करते हैं।

यह तुलना क्यों महत्वपूर्ण है
वॉशिंग मशीन और दूध के डिब्बों से तुलना का उद्देश्य नियमन का मुद्दा स्पष्ट करना था। सामान्य उपभोक्ता उत्पादों पर सुरक्षा नियम लागू होते हैं, जबकि एआई का विकास व्यापक नियंत्रणों से आगे निकल गया है।
पीड़ितों के प्रति प्रस्तावित जिम्मेदारी यह सवाल उठाती है कि rogue agents द्वारा सिस्टम के दुरुपयोग या समझौता होने पर जिम्मेदार कौन होगा। लेख यह स्पष्ट नहीं करता कि ऐसी जिम्मेदारी कैसे लागू होगी या मॉडल डेवलपर, infrastructure provider और deployer के बीच दायित्व कैसे बांटा जाएगा।
फ्रंटियर डेवलपर्स पर दबाव
ये टिप्पणियां विशेषज्ञों, राजनीतिज्ञों और नियामकों की कड़े एआई नियमों की मांग के बीच आई हैं। Anthropic, Google DeepMind और OpenAI ने भी तकनीक के तेज विकास से जुड़े जोखिमों पर चेतावनी दी है। चिंता यह है कि सबसे सक्षम सिस्टम बनाने वाली कंपनियां व्यापक उपयोग से पहले गंभीर जोखिमों की पहचान और प्रबंधन करें।
ब्रिटेन के एआई मंत्री भी फ्रंटियर एआई विकसित करने वाली कंपनियों से सुरक्षा उपाय मजबूत करने का आग्रह करने वाले थे।
सिद्धांत से कार्यान्वयन तक
“Kill switch” सहज शब्द है, लेकिन इसका कार्यान्वयन सरल on-off निर्णय नहीं है। ऐसे सिस्टम को हस्तक्षेप की शर्तें पहचाननी होंगी, अधिकार तय करना होगा और तकनीकी प्रभावशीलता सुनिश्चित करनी होगी।
स्मिथ और नडेला की टिप्पणियां अधिक ठोस अपेक्षा की ओर इशारा करती हैं: कंपनियां एआई व्यवहार देखें, सीमाओं की जांच करें और कार्रवाइयों को नियंत्रित करने की क्षमता बनाए रखें।
- ब्रैड स्मिथ ने अधिक तात्कालिक एआई सुरक्षा नियमों और मजबूत सुरक्षा उपायों की मांग की।
- उन्होंने emergency brakes और rogue AI agents से हुए breach के बाद पीड़ितों के प्रति कानूनी जिम्मेदारी का समर्थन किया।
- Satya Nadella ने देखे, परखे और नियंत्रित किए जा सकने वाले एआई सिस्टम का समर्थन किया।
व्यावहारिक असर वाली नीतिगत बहस
बहस अब केवल नियमन की जरूरत तक सीमित नहीं रहेगी, बल्कि यह भी तय करना होगा कि नियम developers, cloud और infrastructure operators तथा वास्तविक उपयोगकर्ताओं पर कैसे लागू हों।
स्मिथ की चेतावनी सरल शब्दों में है: यदि समाज परिचित उत्पादों के लिए सुरक्षा जांच चाहता है, तो सूचना को प्रभावित करने और कार्यों को स्वचालित करने वाली तकनीक के लिए भी मजबूत नियंत्रण की अपेक्षा की जा सकती है।
यह लेख The Guardian की रिपोर्टिंग पर आधारित है। मूल लेख पढ़ें।

Originally published on theguardian.com