महीनों से Flock Safety के लाइसेंस प्लेट रीडर नेटवर्क के खिलाफ विरोध का सबसे दिखाई देने वाला रूप भौतिक रहा है: खंभों से काटे गए कैमरे, लेंस पर स्प्रे, काटी गई वायरिंग। एक नए खुलासे से संकेत मिलता है कि अब एक अधिक शांत और अधिक परिणामकारी तरीका सामने आ रहा है — जो कैमरों को उनकी अपनी क्षमताओं के दस्तावेज़ीकरण के स्रोत में बदल देता है।
404 Media और WIRED की संयुक्त जांच के अनुसार, हैकर्स के एक समूह ने सड़क के ऊपर लगा एक Flock कैमरा हटाया, उसके भीतर संग्रहीत लगभग सब कुछ कॉपी किया, और परिणामी फ़ाइलें दोनों मीडिया संस्थानों को सौंप दीं। यह सामग्री ऐसे सिस्टम की दुर्लभ आंतरिक झलक देती है जिसे Flock ने सार्वजनिक रूप से डिवाइस पर मौजूद एन्क्रिप्शन से सुरक्षित बताया है, और यह दर्शाती है कि हार्डवेयर लाइसेंस प्लेटों की सूची बनाने से कहीं अधिक काम कर रहा है।
हैकर्स ने कहा कि उनका इरादा यह भी है कि वे यह विवरण प्रकाशित करें कि उन्होंने सॉफ़्टवेयर कैसे हासिल किया, और स्पष्ट रूप से उम्मीद जताई कि अन्य लोग इस प्रक्रिया को दोहराएंगे। यह डेटा 404 Media और पारदर्शिता गैर-लाभकारी संस्था Distributed Denial of Secrets के साथ साझा किया गया, जिसने इसे WIRED तक पहुंचाया; इसके बाद दोनों न्यूज़रूम ने फ़ाइलों का संयुक्त रूप से विश्लेषण किया।
उस कैमरे के भीतर जिसे पढ़ा नहीं जाना चाहिए था
यह अभियान उसी चीज़ से शुरू हुआ जिसे हैकर्स फ़ील्ड से हार्डवेयर हटाना बताते हैं। stegan0gram नामक समूह की ओर से बोलने वाले एक प्रतिभागी ने इस प्रयास को तोड़फोड़ से आगे का तार्किक कदम बताया: "जब हम उन्हें रिवर्स इंजीनियर करके उनके रहस्य जान सकते हैं जो हमारी जासूसी कर रहे हैं, तो सिर्फ़ नष्ट क्यों करें?" उसी व्यक्ति ने कहा कि समूह ने इकाइयों को उतारा, उन्हें निष्क्रिय किया, और फिर कैमरों तथा उन्हें बिजली देने वाले सोलर उपकरणों को रिवर्स इंजीनियर करने की ओर बढ़ा।
तकनीकी सफलता संभवतः डिवाइस पर ही संग्रहीत एक एन्क्रिप्शन कुंजी की बरामदगी रही। कैमरे का स्टोरेज कॉपी करने और वह कुंजी हाथ में होने के बाद, हैकर्स हज़ारों वाहन पहचानों को कवर करने वाला वीडियो अनलॉक कर सके। सब कुछ खुला नहीं — विश्लेषण से संकेत मिलता है कि ऑटोमैटिक लाइसेंस प्लेट रीडर के सबसे संवेदनशील स्टोरेज का एक बड़ा हिस्सा एन्क्रिप्टेड और पहुंच से बाहर रहा — लेकिन सुलभ हिस्सा इतना बड़ा था कि सामान्य संचालन में सिस्टम के व्यवहार को चित्रित किया जा सके।
बरामद लॉग क्या बताते हैं
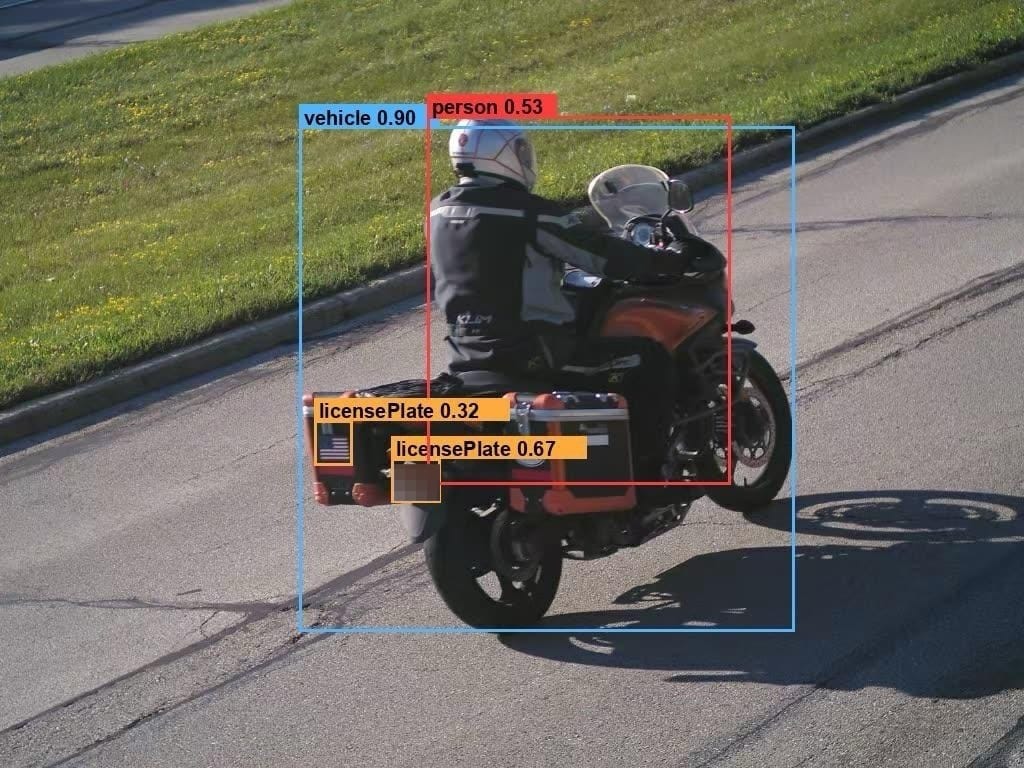
सबसे स्पष्ट निष्कर्षों में से एक: कैमरे पर चलने वाला सॉफ़्टवेयर केवल कारों को नहीं, बल्कि लोगों को भी पहचानने के लिए बनाया गया है। संयुक्त विश्लेषण में पाया गया कि डिवाइस पर मौजूद कंप्यूटर विज़न वाहनों, लाइसेंस प्लेटों और साइकिलों के साथ-साथ लोगों को भी स्पष्ट रूप से पहचानता है।
छवियों की मात्रा भी उल्लेखनीय है। एक ही गुज़रता वाहन दर्जनों अलग-अलग छवियां उत्पन्न कर सकता है, और केवल कुछ सप्ताह के संचालन से बरामद लॉग में कुल मिलाकर दस लाख से अधिक छवियां थीं।
सॉफ़्टवेयर उन विवरणों में भी रुचि लेता प्रतीत होता है जिनका पंजीकरण प्लेटों से बहुत कम लेना-देना है। बरामद डेटा में दर्ज एक मामले में, कंप्यूटर विज़न ने एक मोटरसाइकिल सवार के सैडलबैग पर लगे अमेरिकी झंडे के पैच को अलग कर पहचाना — यह इस बात का उदाहरण है कि सिस्टम ग्राफ़िक्स और बंपर स्टिकरों को ध्यान के अलग ऑब्जेक्ट के रूप में चिह्नित करता है।
- सॉफ़्टवेयर में दिखने वाली पहचान श्रेणियां: लोग, वाहन, लाइसेंस प्लेटें और साइकिलें।
- छवि निर्माण: गुज़रने वाले प्रत्येक वाहन के लिए दर्जनों फ़्रेम, और कई सप्ताह के बरामद लॉग में दस लाख से अधिक छवियां।
- ऑब्जेक्ट-स्तरीय ध्यान: बंपर स्टिकर और अन्य ग्राफ़िक्स, जिनमें मोटरसाइकिल सैडलबैग पर एक झंडा पैच भी शामिल है।
- एन्क्रिप्शन: डिवाइस पर मौजूद एक कुंजी बरामद हुई, जबकि कुछ सबसे संवेदनशील संग्रहीत डेटा अभी भी अगम्य रहा।
सिस्टम को कैसे काम करना है
Flock के कैमरे गुज़रने वाले वाहनों की तस्वीरें लेते हैं और छवियों तथा संबंधित डेटा को कंपनी के सर्वर पर भेजते हैं। वहां से, सिस्टम लाइसेंस प्लेटें पढ़ता है और वाहन की विशेषताओं की पहचान कर सकता है — यह एक ऐसी पाइपलाइन है जो सड़क किनारे की कच्ची इमेजरी को कानून प्रवर्तन ग्राहकों के लिए उपलब्ध खोजने योग्य डेटाबेस में बदल देती है।
कंपनी ने डिवाइस पर मौजूद एन्क्रिप्शन को उस पाइपलाइन की मुख्य सुरक्षा के रूप में प्रस्तुत किया है, और बरामद सामग्री इस बात का खंडन नहीं करती कि उसके सबसे मज़बूत सुरक्षा उपाय कहीं-कहीं टिके रहे। लेकिन यह प्रकरण उस ढांचे को जटिल बनाता है: कैमरे पर ही मौजूद कुंजी को कोई भी व्यक्ति निकाल सकता है जिसके पास हार्डवेयर हो, जो सुरक्षा सीमा को नेटवर्क पर कहीं के बजाय भौतिक डिवाइस पर स्थित करता है।

स्प्रे पेंट से सोल्डरिंग आयरन तक
यह खुलासा स्वचालित लाइसेंस प्लेट पढ़ने को लेकर व्यापक टकराव की लहर के बीच आया है। संयुक्त राज्य अमेरिका भर के समुदायों में लोग कैमरे हटा रहे हैं, और कई व्यक्तियों को Flock उपकरणों से छेड़छाड़ या तोड़फोड़ के आरोपों में गिरफ्तार किया गया है।
प्रतिक्रियाएं अलग-अलग रही हैं। कुछ कस्बों ने घोषणा की है कि वे Flock के कैमरों का उपयोग पूरी तरह बंद कर देंगे। कम से कम एक मामले में, एक पुलिस विभाग ने अलग रणनीति अपनाई: 3D प्रिंटर से एक नकली Flock कैमरा हाउसिंग बनाई और उसे सार्वजनिक रूप से लगा दिया, जाहिर तौर पर संभावित तोड़फोड़ करने वालों को रंगे हाथ पकड़ने के लिए एक डिकॉय के रूप में।
इस पृष्ठभूमि में, रिवर्स-इंजीनियरिंग का प्रयास रणनीति में बदलाव को दर्शाता है। एक कैमरा नष्ट करने से नेटवर्क से एक नोड हट जाता है। उसका सॉफ़्टवेयर निकालकर प्रकाशित करने से जनता को पता चलता है कि वह नोड क्या कर रहा था — और जिस किसी में भी इच्छा हो, उसे इस प्रक्रिया को दोहराने का खाका मिल जाता है।
यह एक कैमरे से आगे क्यों मायने रखता है
इस खुलासे का सबसे महत्वपूर्ण पहलू तकनीकी से अधिक साक्ष्यात्मक हो सकता है। निगरानी प्रणालियों पर बहस अक्सर इस बात पर टिकती है कि कोई विक्रेता अपने उत्पादों के बारे में क्या कहता है। सॉफ़्टवेयर की बरामद प्रति, भले ही आंशिक हो, एक ठोस विकल्प प्रस्तुत करती है: पहचान श्रेणियों, छवि मात्राओं और वर्गीकरण व्यवहार का विवरण जो मार्केटिंग पेज के बजाय स्वयं डिवाइस से लिया गया है।
यह मायने रखता है क्योंकि किसी पहचान श्रेणी का दायरा कोई मामूली विवरण नहीं है। प्लेटें पढ़ने वाला सिस्टम एक तरह का उपकरण है। प्लेटें पढ़ने के साथ-साथ लोगों, साइकिलों और सैडलबैग पर बने ग्राफ़िक्स को भी पहचानने वाला सिस्टम अलग तरह का उपकरण है, और यह अंतर तय करता है कि समुदाय अपनी सड़कों पर ऐसे हार्डवेयर की मेज़बानी के जोखिमों को कैसे तौलते हैं।
हैकर्स का अपनी विधियां प्रकाशित करने का घोषित लक्ष्य अपने आप में सवाल खड़े करता है। वही दस्तावेज़ीकरण जो निवासियों को यह समझने में मदद करता है कि उनकी सड़कों के ऊपर क्या लगा है, दूसरों को उपकरणों से छेड़छाड़ करने में भी मदद कर सकता है, और छेड़छाड़ के लिए कानूनी जोखिम वास्तविक बना हुआ है, जैसा कि अब तक की गिरफ्तारियां दर्शाती हैं।
जो बात फ़ाइलें नहीं दिखा सकतीं, वह पूरी तस्वीर है। कैमरे का अधिकांश सबसे संवेदनशील स्टोरेज बरामद कुंजी का प्रतिरोध कर गया, जिसका अर्थ है कि प्रकट किए गए रिकॉर्ड एक खिड़की हैं, पूरी सूची नहीं। Flock ने अपने सिस्टम को एन्क्रिप्शन से सुरक्षित बताया है, और यह प्रकरण उस दावे को जितना गलत साबित नहीं करता, उतना उसकी सीमाएं दर्शाता है।
फिर भी, दिशा स्पष्ट है। जो समुदाय पहले इन कैमरों को गुमनाम धूसर बक्सों के रूप में देखते थे, अब उनके भीतर की आंशिक झलक पा सकते हैं — और हैकर्स का एक समूह सार्वजनिक रूप से वादा कर रहा है कि वह किसी और को भी वही दृश्य पाने का तरीका दिखाएगा।
यह लेख 404 Media की रिपोर्टिंग पर आधारित है। मूल लेख पढ़ें।

Originally published on 404media.co