रिपोर्ट की गई साइबर घटनाओं के एक समूह ने एक गंभीर सवाल को केंद्र में ला दिया है: कनेक्टेड प्रणालियों से समझौता होने पर सामान्य सेवाएं कितनी असुरक्षित हो जाती हैं?
हाल के दिनों में Guardian द्वारा बताए गए प्रभाव खाद्य कारोबारों में रेफ्रिजरेशन नियंत्रण से लेकर Kyiv में परमाणु हमले की झूठी चेतावनी और क्रिप्टोकरेंसी एक्सचेंज Binance से अरबों डॉलर की चोरी तक रहे। लक्ष्य और परिणाम अलग-अलग हैं, लेकिन ये घटनाएं मिलकर दिखाती हैं कि डिजिटल हमले स्क्रीन और डेटा से आगे बढ़कर रोजमर्रा के संचालन, सार्वजनिक सूचना और वित्तीय प्रणालियों को कैसे प्रभावित कर सकते हैं।
UK National Cyber Security Centre के प्रमुख Richard Horne ने चेतावनी दी कि दुनिया नए हैकिंग परिदृश्य की “शुरुआती अवस्था” में हो सकती है। रिपोर्ट के अनुसार, उनकी चिंता है कि AI तकनीक IT प्रणालियों की खामियां उजागर कर रही है और बड़ी संख्या में कमजोरियां शोषण की प्रतीक्षा कर रही हैं।
जब रेफ्रिजरेशन साइबर चिंता बन जाता है
सबसे प्रत्यक्ष उदाहरणों में से एक कनेक्टेड रेफ्रिजरेशन यूनिट्स से जुड़ा था। लंदन में फलों और सब्जियों का थोक कारोबार चलाने वाले Alex Pearce ने कई यूनिट्स पर डीफ्रॉस्ट संकेतक देखे और एक पैनल पर 150C की रीडिंग देखी। साइबर हमले का संदेह होने के बाद उन्होंने उपकरणों का इंटरनेट कनेक्शन काट दिया।
उसी दिन Belgium, Estonia, Ireland, Finland, Luxembourg, the Netherlands और Sweden के खुदरा विक्रेताओं ने ऐसी ही समस्याओं की सूचना दी। कुछ दुकानों में रेफ्रिजरेटर और फ्रीजर का तापमान 50C या 122F तक बढ़ने की खबर मिली। French blood banks भी प्रभावितों में शामिल थे।
यह घटना दिखाती है कि कनेक्टेड operational technology को दूर की IT समस्या नहीं माना जा सकता। रेफ्रिजरेशन उस भौतिक बुनियादी ढांचे का हिस्सा है जो भोजन और तापमान-संवेदनशील आपूर्ति की रक्षा करता है। खराब प्रणाली से स्टॉक खराब हो सकता है, कारोबार रुक सकता है और, Pearce के विवरण के अनुसार, समस्या का पता न चलने पर आग का डर पैदा हो सकता है।
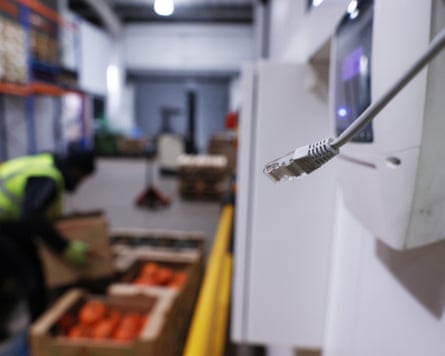
उनके मामले में तत्काल प्रतिक्रिया सरल थी: इंटरनेट से जुड़ा लिंक निकाल देना। लेकिन बड़ा सबक यह नहीं है कि हर कनेक्टेड उपकरण को डिस्कनेक्ट कर दिया जाए। सबक यह है कि कारोबारों को समझना होगा कि कौन-से उपकरण ऑनलाइन हैं, गलत या दुर्भावनापूर्ण निर्देश मिलने पर क्या होता है और कुछ गलत दिखने पर ऑपरेटर सुरक्षित रूप से नियंत्रण कैसे ले सकते हैं।
तीन हमले, अलग-अलग तरह के व्यवधान
कम समय में उजागर की गई तीन घटनाओं में रेफ्रिजरेशन पर हुआ हमला भी शामिल था। 30 October को दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज के रूप में वर्णित Binance से रिकॉर्ड चोरी में $6.3bn चुरा लिए गए। 1 November को हमलावरों ने Ukraine के आपातकालीन अलर्ट ऐप को निशाना बनाया और Kyiv के लोगों को परमाणु हमले की झूठी चेतावनी भेजी।
ये घटनाएं पूरी तरह अलग attack surfaces दिखाती हैं। क्रिप्टो चोरी मुख्यतः वित्तीय नुकसान है, हालांकि डिजिटल एसेट प्रणालियों में विश्वास पर इसके व्यापक प्रभाव हो सकते हैं। झूठी आपातकालीन चेतावनी अधिक तात्कालिक मनोवैज्ञानिक और नागरिक क्षेत्र में काम करती है, जहां गलत सूचना भय और भ्रम पैदा कर सकती है। रेफ्रिजरेशन प्रणालियों को प्रभावित करने वाला समझौता उन उपकरणों में बाधा डाल सकता है जिन पर लोग सुरक्षित संचालन के लिए निर्भर हैं।
इनमें से किसी भी घटना को एक सरल कहानी में समेटना उचित नहीं होगा। उनकी तकनीकी परिस्थितियां, जिम्मेदार पक्ष और समाधान काफी अलग हो सकते हैं। उन्हें जोड़ने वाली बात यह है कि डिजिटल घुसपैठ उन प्रणालियों की उपलब्धता या विश्वसनीयता बदल सकती है, जिनके काम करने की लोग अपेक्षा करते हैं।
AI और मात्रा की समस्या
Horne की चेतावनी केवल नाटकीय व्यक्तिगत हमलों पर केंद्रित नहीं थी। उन्होंने कहा कि अल्पकालिक जोखिम घटनाओं की संख्या में भारी वृद्धि है। चिंता यह है कि AI tools IT प्रणालियों की कमजोरियां उजागर करने में मदद कर सकते हैं, जिससे संगठनों के लिए बचाव करने योग्य संभावित प्रवेश बिंदु बढ़ जाएंगे।
यह दृष्टिकोण एक शानदार घटना की भविष्यवाणी करने से ध्यान हटाकर बार-बार होने वाले व्यवधान के लिए तैयारी पर केंद्रित करता है। किसी खुदरा विक्रेता, निर्माता, अस्पताल से जुड़े आपूर्तिकर्ता या सार्वजनिक सेवा संचालक के लिए कम नाटकीय घटना भी महंगी हो सकती है, अगर वह प्रणालियों को बाधित करे, काम बंद करने के लिए मजबूर करे या अलर्ट और संचार पर भरोसा कम करे।
Guardian ने बताया कि पिछले महीने AI technology के शामिल होने पर एहतियात के तौर पर दुनिया भर की वेबसाइटों को अस्थायी रूप से सेवा से बाहर कर दिया गया था। व्यापक चेतावनी यह है कि किसी हमले के सीधे उन तक पहुंचने से पहले ही संगठन ऐसे रक्षात्मक निर्णय ले सकते हैं जो उपलब्धता को प्रभावित करें।

लचीलापन एक परिचालन मुद्दा है
रिपोर्ट की गई फ्रिज घटना उन लोगों के महत्व को भी उजागर करती है जो जानते हैं कि कोई प्रणाली सामान्य रूप से कैसे काम करती है। Pearce ने अपनी सुबह की जांच के दौरान असामान्य संकेत देखा और तुरंत कार्रवाई की। यह साइबर सुरक्षा नियंत्रणों का विकल्प नहीं है, लेकिन यह दिखाता है कि तकनीकी लचीलापन और परिचालन जागरूकता का साथ होना क्यों जरूरी है।
कनेक्टेड प्रणालियों को नेटवर्क कनेक्शन और रिमोट एक्सेस से अधिक की जरूरत होती है। उन्हें असामान्य रीडिंग के लिए स्पष्ट प्रक्रियाएं, जरूरत पड़ने पर उपकरण को अलग करने का तरीका और यह विश्वास चाहिए कि कर्मचारी प्रतिक्रिया के लिए जिम्मेदार व्यक्ति की पहचान कर सकें। जब डिजिटल नियंत्रण खाद्य भंडारण, स्वास्थ्य संबंधी आपूर्ति, परिवहन या सार्वजनिक चेतावनी प्रणालियों के करीब हों, तब व्यावहारिक दांव खास तौर पर ऊंचे होते हैं।
रिपोर्ट में वर्णित घटनाएं यह साबित नहीं करतीं कि हर कनेक्टेड उपकरण असुरक्षित है। वे यह जरूर दिखाती हैं कि जैसे-जैसे अधिक भौतिक सेवाएं नेटवर्क से जुड़ती हैं, समझौते के परिणाम बढ़ रहे हैं। Horne का “शुरुआती अवस्था” वाला रूपक अनिश्चितता को पकड़ता है: दिखाई देने वाले व्यवधान किसी बहुत बड़ी समस्या के शुरुआती संकेत हो सकते हैं, या यह चेतावनी कि समस्या जड़ पकड़ने से पहले सुरक्षा को बेहतर करना होगा।
फिलहाल साझा सूत्र स्पष्ट है। साइबर सुरक्षा अब केवल गोपनीय डेटा और कार्यालयी कंप्यूटरों के बारे में नहीं है। यह उन प्रणालियों से भी बढ़ते हुए जुड़ी है जो भोजन को ठंडा रखती हैं, आपातकालीन संदेश भेजती हैं, धन का हस्तांतरण करती हैं और रोजमर्रा की जिंदगी के सामान्य संचालन को सहारा देती हैं।
यह लेख The Guardian की रिपोर्टिंग पर आधारित है। मूल लेख पढ़ें।
Originally published on theguardian.com