एक परिचित सुरक्षा जांच को उपयोगकर्ताओं के खिलाफ इस्तेमाल किया जा रहा है
CAPTCHA चुनौतियों का उद्देश्य वेबसाइटों को इंसानों और स्वचालित ट्रैफिक के बीच अंतर करने में मदद करना है। वे इतनी आम हैं कि अधिकांश इंटरनेट उपयोगकर्ता उन्हें एक सामान्य रुकावट मानते हैं: तस्वीर में वस्तुओं की पहचान करना, विकृत अक्षरों की स्ट्रिंग टाइप करना या एक बॉक्स पर टिक करना। ClickFix नाम का एक बढ़ता हुआ घोटाला इसी परिचितता का फायदा उठाता है। इसमें एक भरोसेमंद दिखने वाली सत्यापन स्क्रीन दिखाई जाती है और फिर विज़िटर से कीबोर्ड पर कुछ कार्रवाइयों का क्रम पूरा करने को कहा जाता है।
खतरा स्वयं दृश्य चुनौती में नहीं है। संकेत व्यक्ति को Windows+R जैसी कुंजियां दबाने, Ctrl+V से टेक्स्ट पेस्ट करने और Enter दबाने का निर्देश देता है। ये कदम Windows Run डायलॉग खोल सकते हैं और उस सामग्री को चला सकते हैं जिसे धोखाधड़ी वाले पेज ने क्लिपबोर्ड पर रखा है। वास्तव में, पीड़ित को हमलावर के कमांड को स्थानीय रूप से चलाने के लिए हेरफेर किया जाता है।
The Guardian की रिपोर्ट के अनुसार, साइबर सुरक्षा कंपनी Malwarebytes के शोधकर्ता Chris Fistonich ने ClickFix को मैलवेयर पहुंचाने वाला एक परिष्कृत और व्यापक रूप से इस्तेमाल किया गया अभियान बताया। इसकी प्रभावशीलता किसी स्पष्ट तकनीकी कमजोरी के बजाय सोशल इंजीनियरिंग से आती है: अपराधी को उपयोगकर्ता से पेज पर भरोसा करवाना होता है और ऐसे निर्देशों का पालन करवाना होता है जो सामान्य सुरक्षा जांच का हिस्सा लगते हैं।
यह घोटाला विश्वसनीय क्यों लग सकता है
ClickFix पेज वैध सत्यापन सेवाओं की भाषा और लेआउट की नकल करते हैं। वे कह सकते हैं कि कोई पेज सही ढंग से प्रदर्शित नहीं हो पाया या विज़िटर से यह पुष्टि करने को कह सकते हैं कि वह इंसान है। बॉक्स पर टिक करने का अनुरोध अगली हिदायतों को सामान्य अगला चरण जैसा दिखा सकता है।
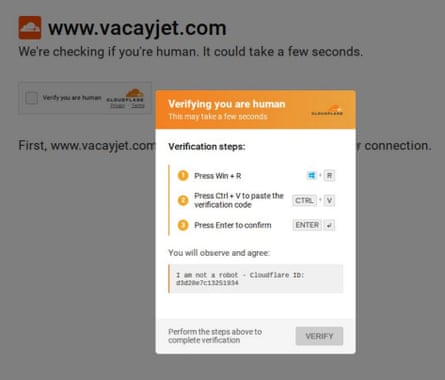
यही परिचितता मुख्य समस्या है। जो उपयोगकर्ता डाउनलोड की गई फ़ाइल या अप्रत्याशित ब्राउज़र चेतावनी पर संदेह कर सकता है, वह सत्यापन संकेत पर तुरंत सवाल नहीं उठाता। यह घोटाला एक सीखी हुई आदत का फायदा उठाता है: CAPTCHA जांचें आमतौर पर असुविधाजनक लेकिन harmless होती हैं, इसलिए लोग उन्हें जल्दी पूरा करने के आदी होते हैं।
लेख में बताए गए निर्देश खास तौर पर जोखिमपूर्ण हैं क्योंकि वे पीड़ित से केवल किसी लिंक पर क्लिक करने को नहीं कहते। वे व्यक्ति को क्लिपबोर्ड की सामग्री को सिस्टम-स्तरीय डायलॉग में पेस्ट करने का निर्देश देते हैं। पेस्ट किया गया कमांड चलने के बाद, पीड़ित को यह समझ में आए बिना भी दुर्भावनापूर्ण सॉफ़्टवेयर इंस्टॉल हो सकता है कि उसने वास्तव में क्या चलाया है।
उपयोगकर्ताओं को किन संकेतों को खतरे की चेतावनी मानना चाहिए
वैध CAPTCHA आपसे वेबपेज के भीतर क्लिक, दृश्य चयन या छोटा टेक्स्ट दर्ज करने को कह सकता है। उसे विज़िटर से Windows डायलॉग खोलने, सामग्री पेस्ट करने के लिए कीबोर्ड शॉर्टकट इस्तेमाल करने या कोई कमांड चलाने की मांग नहीं करनी चाहिए। कोई भी “मानव सत्यापन” प्रक्रिया जो किसी व्यक्ति को Windows+R, Ctrl+V और Enter दबाने को कहे, उसे तुरंत छोड़ देना चाहिए।
- उन CAPTCHA निर्देशों का पालन न करें जिनमें सिस्टम कीबोर्ड शॉर्टकट की आवश्यकता हो।
- किसी वेबसाइट से टेक्स्ट कॉपी करके Run, Terminal, Command Prompt, PowerShell या ब्राउज़र डेवलपर कंसोल में पेस्ट न करें।
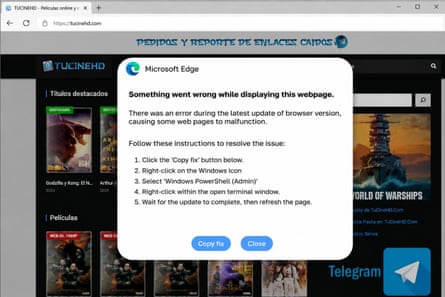
- यदि कोई साइट दावा करे कि कमांड को मैन्युअल रूप से चलाने से डिस्प्ले या एक्सेस की समस्या ठीक हो जाएगी, तो टैब बंद कर दें।
- विज्ञापनों या लिंक के जरिए अपरिचित शॉपिंग, प्रमोशन या छोटे व्यवसायों की वेबसाइटों पर पहुंचने पर विशेष रूप से सावधान रहें।
यह सिद्धांत इस विशेष अभियान से आगे भी लागू होता है। कोई वेबसाइट ब्राउज़र के जरिए जानकारी मांग सकती है, लेकिन केवल पेज देखने या यह साबित करने के लिए कि आप इंसान हैं, किसी विज़िटर से ऑपरेटिंग सिस्टम के टूल में अस्पष्ट टेक्स्ट चलवाने का उसका कोई वैध कारण नहीं है।
सुरक्षा संबंधी रुकावटें हमले का माध्यम बन गई हैं
ClickFix ऑनलाइन धोखाधड़ी में आए व्यापक बदलाव को दर्शाता है। हमलावर जोखिमपूर्ण कार्रवाइयों को सामान्य महसूस कराने के लिए सामान्य दिखने वाले इंटरफेस तत्वों, चेतावनियों और सहायता संदेशों का बढ़ता इस्तेमाल कर रहे हैं। डिवाइस के सुरक्षा नियंत्रणों को सीधे निष्क्रिय करने के बजाय, घोटाला डिवाइस चलाने वाले व्यक्ति को हमलावर की ओर से उन नियंत्रणों को दरकिनार करने के लिए राजी करने की कोशिश करता है।
यह तरीका खतरे को पहली नजर में पहचानना भी कठिन बना देता है। संदिग्ध क्षण हमेशा स्पष्ट रूप से दुर्भावनापूर्ण डाउनलोड नहीं होता। यह बॉट सुरक्षा की भाषा उधार लेने वाला और परिचित चेकबॉक्स इस्तेमाल करने वाला साफ-सुथरा बॉक्स भी हो सकता है। असली कसौटी यह है कि मांगी गई कार्रवाई उस काम के लिए समझ में आती है या नहीं।
उपभोक्ताओं और संगठनों के लिए व्यावहारिक प्रतिक्रिया स्पष्ट है: टेक्स्ट कॉपी करके चलाने के अप्रत्याशित निर्देशों को समस्या-समाधान का कदम नहीं, बल्कि सुरक्षा घटना मानें। प्रशिक्षण और जागरूकता में इस बात पर जोर दिया जाना चाहिए कि ब्राउज़र-आधारित सत्यापन के लिए उपयोगकर्ता को सिस्टम कमांड इंटरफेस खोलने की कभी आवश्यकता नहीं होती। यह सरल अंतर मैलवेयर चलने से पहले ही इस प्रकार के हमले को रोक सकता है।

सत्यापन संकेतों के लिए एक सरल नियम
जब कोई पेज यह प्रमाण मांगता है कि आप इंसान हैं, तो उसी पेज के भीतर रहें। यदि वह आपसे कोई दूसरा एप्लिकेशन खोलने, सिस्टम शॉर्टकट इस्तेमाल करने या छिपा हुआ कमांड पेस्ट करने को कहता है, तो आगे न बढ़ें। पेज बंद कर दें और यदि वह साइट ऐसी है जिसे आप खोलना चाहते थे, तो किसी विश्वसनीय पते या स्वतंत्र रूप से सत्यापित खोज परिणाम के जरिए उस पर दोबारा जाएं।
यह लेख The Guardian की रिपोर्टिंग पर आधारित है। मूल लेख पढ़ें।
Originally published on theguardian.com