Les supermarchés français confrontés à une cyberattaque contre leurs systèmes de réfrigération
Une cyberattaque visant les systèmes de réfrigération et de congélation de supermarchés en France a entraîné l’ouverture d’une enquête par le parquet, après que des magasins ont signalé des aliments détériorés, des équipements endommagés et de graves perturbations de leurs activités.
Selon des témoignages de distributeurs et de salariés concernés, les thermostats numériques contrôlant les rayons réfrigérés ont commencé à fonctionner anormalement peu avant minuit un dimanche. Les systèmes auraient été manipulés à distance, faisant monter les températures des unités de réfrigération bien au-dessus de leurs réglages habituels.
La perturbation a touché des équipements destinés à maintenir les produits congelés ou réfrigérés. Des températures pouvant atteindre moins 27 °C seraient montées au-dessus de 50 °C. Un supermarché de Normandie a déclaré que certains de ses congélateurs avaient atteint 80 °C. Des employés arrivant pour les premières équipes ont décrit de l’air chaud sortant d’unités qui auraient dû conserver les aliments.
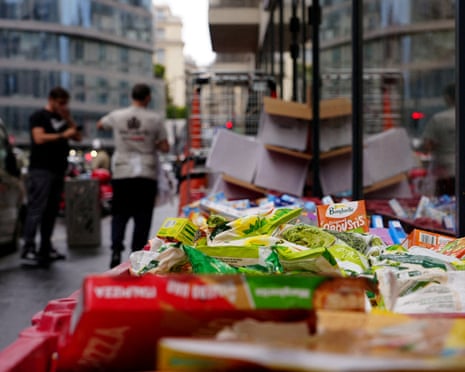
La conséquence immédiate a été la perte des stocks. Les aliments ont d’abord décongelé, puis se sont encore réchauffés pendant la période de quatre à six heures décrite dans le rapport. Dans un magasin Intermarché d’Issy-les-Moulineaux, au sud-ouest de Paris, des employés ont indiqué que les congélateurs avaient été poussés à 62 °C et que tous les aliments qu’ils contenaient avaient dû être jetés.
Des centaines de magasins auraient été touchés
Ce qui semblait d’abord à certains responsables être des pannes isolées s’est rapidement révélé être un incident plus vaste. Jusqu’à 700 magasins auraient été ciblés, notamment des points de vente liés à Intermarché, Coopérative U, Carrefour, Leclerc et Monoprix, ainsi que de petits commerces indépendants.
Le président de Coopérative U, Dominique Schelcher, a déclaré que 80 des 2 000 supermarchés du groupe avaient été touchés. Il a qualifié l’incident d’inédit et d’extrêmement grave. L’ampleur est importante, car le commerce alimentaire moderne dépend de commandes connectées pour gérer de nombreux meubles, congélateurs et appareils de réfrigération. Lorsque ces commandes tombent en panne ou sont manipulées, un problème technologique local peut rapidement devenir un problème de gaspillage alimentaire, de fonctionnement des magasins et de procédures de sécurité.
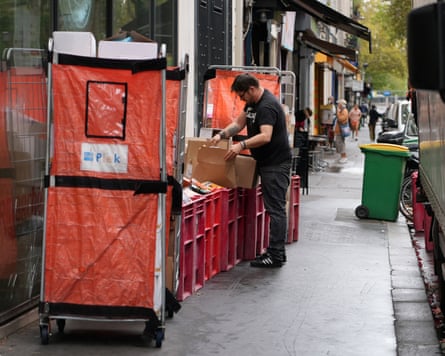
Dans certains magasins, la forte hausse de température aurait provoqué des incendies. Les sprinklers se sont alors déclenchés, ajoutant des dégâts des eaux aux pertes liées aux produits détériorés. À Paris, les employés ont retiré des tonnes de marchandises et travaillé tard pour renouveler les commandes et réapprovisionner les rayons. Les salariés de l’Intermarché touché ont indiqué avoir pu ramener le magasin à un fonctionnement presque normal le jour même, mais seulement après avoir vidé les stocks des congélateurs.

Une conséquence physique d’une intrusion numérique
L’incident illustre la manière dont les cyberattaques peuvent toucher des systèmes physiques, et pas seulement des données, des communications ou des services en ligne. Les commandes de réfrigération relèvent de la technologie opérationnelle : des systèmes reliés par logiciel qui pilotent des équipements dans le monde réel. Dans un supermarché, leur bon fonctionnement soutient la chaîne du froid utilisée pour conserver les produits congelés et réfrigérés à des températures appropriées.
C’est ce lien entre commandes numériques et équipements physiques qui explique les conséquences si visibles de l’attaque signalée. Au lieu d’une panne de site web ou du vol d’une base de données, les magasins ont dû faire face à des meubles surchauffés, des produits périmés, des opérations de réassort perturbées et, dans certains cas, des dégâts dus au feu et à l’eau.
Le rapport n’établit pas qui est responsable ni quel motif se trouvait derrière l’incident. Les hypothèses évoquées dans la couverture vont de personnes souhaitant démontrer leurs compétences techniques à un sabotage plus grave, mais aucune attribution n’a été fournie. Le parquet de Paris a ouvert une enquête immédiatement après la révélation de l’attaque.
L’enquête débute tandis que les distributeurs rétablissent leurs activités
Les enquêteurs devront notamment déterminer comment l’accès a été obtenu, si un fournisseur technologique commun ou un circuit de commande connecté a été impliqué, et si les magasins touchés partageaient une même vulnérabilité. Les informations disponibles ne répondent pas à ces questions et n’identifient aucun attaquant confirmé.
Pour les distributeurs, la tâche immédiate est plus concrète : retirer les stocks impropres, rétablir les équipements, évaluer les dégâts et réapprovisionner les magasins. L’événement laisse aussi une leçon opérationnelle plus large. Les systèmes de distribution dépendent de plus en plus de matériels connectés pour améliorer la surveillance et l’efficacité, mais ces connexions peuvent transformer un incident de cybersécurité en interruption directe d’équipements essentiels.
Dans ce cas, l’impact ne s’est pas limité à une technologie perturbée : il s’est aussi traduit par des aliments détériorés et par le travail nécessaire au rétablissement des activités des magasins. À mesure que l’enquête progressera, cette attaque sera suivie de près comme un exemple des risques auxquels sont exposées les infrastructures gérées numériquement dans le commerce quotidien.
Cet article s’appuie sur des informations du Guardian. Lire l’article original.
Originally published on theguardian.com