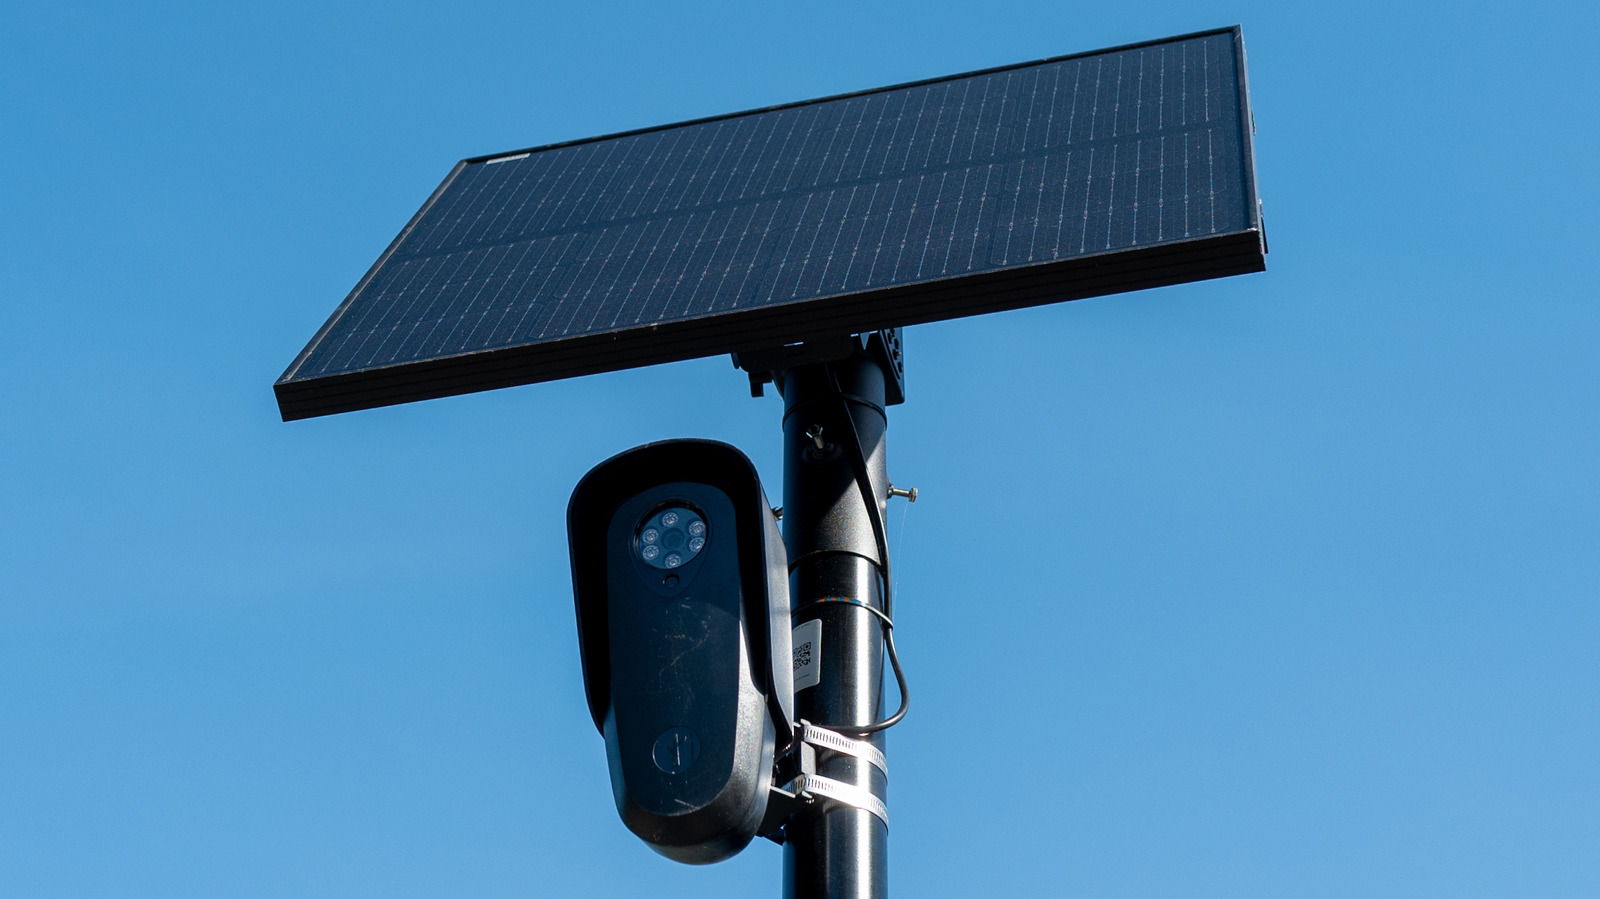
Flock Safety hat sich jahrelang als ein Unternehmen präsentiert, das von Rechenschaftspflicht, Transparenz und lückenloser Sicherheit geprägt ist. Dieser sorgfältig gepflegte Ruf gerät nun in Konflikt mit einem Streit über eine Website, die kaum mehr tat, als zu zeigen, wo die Kameras des Unternehmens tatsächlich stehen. Seit Montag, dem 28. September 2026, ist diese Seite verschwunden.
Laut einem Bericht von The Intercept erhielt der Cybersicherheitsforscher Joshua Michael, der FlockSurveillance.org betrieb, eine im Namen von Flock eingereichte Markenrechtsbeschwerde sowie ein deutlich formuliertes Schreiben, das die Abschaltung der Seite „forderte". Am Montagabend war die Website nicht mehr erreichbar. Die Abfolge wirft eine naheliegende Frage auf: Was genau tat ein Kartierungsprojekt, das rechtlichen Druck von einem der am schnellsten wachsenden Überwachungsanbieter der Vereinigten Staaten rechtfertigte?
Drei verschiedene Antworten auf eine einfache Frage
Eine der stilleren Enthüllungen innerhalb dieses Streits ist, wie wenig Einigkeit über die Größe von Flocks Fußabdruck besteht. Flock selbst gibt an, 120.000 Kameras in 49 Bundesstaaten zu betreiben. DeFlock, eine gemeinschaftlich getragene Initiative, die von Mitgliedern der Öffentlichkeit eingereichte Daten sammelt und teilt, beziffert die Zahl eher auf 143.000. Keine der beiden Zahlen stimmt mit der dritten Quelle überein – die zufällig Flocks eigene Systeme sind.
Michaels Datensatz stammte nicht von Scrapern, auf Darkweb-Foren verkauften Leaks oder Vermutungen auf Basis kommunaler Verträge. Er stammte von Flock. Dieses Detail ist enorm wichtig, denn es verschiebt die Geschichte von einem Forscher, der die Reichweite eines Unternehmens schätzt, hin zu einem Unternehmen, dessen eigene Infrastruktur sie offenlegt.

Ein öffentlich exponierter Schlüssel und ein vollständiger Blick auf FlockOS
Für einen Zeitraum Ende 2025 war der Zugang zu Flocks Netzwerk beunruhigend unkompliziert. Ein Sicherheitsschlüssel war öffentlich auf Flocks eigenen Systemen exponiert, und dieser eine Zugangsschlüssel gewährte vollständigen Zugriff auf die gesamte FlockOS-Plattform. Der Umfang dessen, was hinter dieser Tür lag, lässt sich kaum überbewerten. Dem Bericht zufolge umfasste die Exposition Live-Zugriff auf Drohnentelemetrie, die Standorte von Polizeiautos und sogar die individuellen Standorte von Beamten, die über ihre Bodycams verfolgt wurden.
Michael handelte als White-Hat-Forscher und tat, was Richtlinien zur verantwortungsvollen Offenlegung vorschreiben: Er versuchte, die Schwachstelle an Flock zu melden. Er versuchte es dreimal. Was er schließlich erhielt, war eine Antwort, die ihn im Wesentlichen abwies. Erst als er einen ausführlichen Blogbeitrag veröffentlichte, in dem er seine Erkenntnisse darlegte, reagierte Flock und schloss das Leck.
Etwa im selben Zeitfenster veröffentlichte Flock einen eigenen Blogbeitrag, in dem das Unternehmen kategorisch erklärte, es sei nie gehackt worden. Die ACLU hat eine lange Geschichte dokumentiert, in der Flock die Öffentlichkeit auf vielfältige Weise in die Irre führte, was dieser Behauptung einen besonderen Kontext verleiht. Wie man die Exposition auch nennt – eine Fehlkonfiguration, ein geleaktes Credential, eine Schwachstelle oder ein Breach –, das praktische Ergebnis für jeden, der sich auf Flocks Sicherheitslage verlässt, war dasselbe.
Während er noch Zugriff hatte, speicherte Michael eine Momentaufnahme aller Flock-Gerätestandorte mit Stand Dezember 2025. Diese Momentaufnahme wurde zum Rückgrat von FlockSurveillance.org.
Was die Karte tatsächlich enthielt
Die archivierte Version der Seite zeigt ein Maß an Detailtiefe, das weit über eine Handvoll an Masten montierter Kennzeichenleser hinausgeht. Ihr Inventar umfasste:
- 175.269 Falcon-LPR-Kameras, die Kennzeichenleser, die den Kern von Flocks Geschäft bilden.
- 44.116 Wing-PTZ-Schwenk-Neige-Zoom-Kameras – Hardware, die laut Flock für Überwachung statt zum Lesen von Kennzeichen bestimmt ist.
- 27.341 Raven-Audiogeräte, Sensoren, die darauf ausgelegt sind, den Klang von Schüssen, Autounfällen und – in der Formulierung des Unternehmens selbst – allem anderen zu erkennen, worauf das System trainiert ist.
Zusammengenommen dokumentierte die Karte 335.701 aktuelle, zukünftige und außer Betrieb genommene Flock-Gerätestandorte mit Stand Dezember 2025. Eine separate Seite der Website enthielt eine Tabelle mit den Rohstandortdaten, die Michael erlangt hatte, sodass Besucher die zugrunde liegenden Datensätze direkt sortieren und durchsuchen konnten, statt sich auf eine Visualisierung zu verlassen.
Diese Gesamtzahl ist weit größer als die 120.000 Kameras, die Flock öffentlich angibt. Sie ist auch größer als DeFloocks unabhängige Schätzung. Die Lücke zwischen der Marketingzahl und dem Inventar auf Geräteebene ist eines der konkretesten Dinge, deren Untersuchung die Abschaltung erschwert hat.

Transparenz, aber nur in eine Richtung
Der Satz, den der Betreiber der Seite dem Projekt beifügte, war unverblümt: „Transparenz ist wichtig, weil Fragen zu öffentlicher Sicherheitstechnologie oft wirklich Fragen nach v" – ein Satz, den das Quellmaterial mitten im Wort abschneidet und den Gedanken unvollendet lässt, die Absicht aber klar macht. Fragen zu öffentlicher Sicherheitstechnologie sind tendenziell Fragen nach Werten, Einwilligung und Macht.
Flocks Reaktion auf die Karte war keine öffentliche Widerlegung der Daten. Es war eine Markenrechtsbeschwerde und ein Schreiben, das die Abschaltung der Seite verlangte. Markenrecht kann legitimerweise den Namen und das Branding eines Unternehmens schützen, doch seine Anwendung auf ein Kartierungsprojekt von öffentlichem Interesse lädt eher zur Prüfung des Motivs als des Verdienstes ein. Wenn die zugrunde liegenden Standortdaten ungenau sind, würde die Veröffentlichung einer Korrektur die Sache klären. Die Seite abzuschalten tut das nicht.
Das Internet Archive vergisst nicht
Die Website mag offline sein, doch das Internet ist für immer, und das Internet Archive hat die Originalseite bewahrt. Wer die 335.701 Gerätestandorte, die Aufschlüsselungen nach Falcon, Wing und Raven oder die Rohdatentabelle sehen möchte, kann dies weiterhin über die archivierte Kopie tun. Eine Takedown-Mitteilung kann eine Live-Domain entfernen. Sie kann keinen Datensatz entfernen, der bereits erfasst wurde.
Das schafft eine unangenehme Situation für ein Unternehmen, dessen erklärte Verpflichtung zur Transparenz ein zentraler Teil seines Werbens gegenüber Stadträten, Polizeibehörden und der Öffentlichkeit ist. Je stärker Flock darauf drängt, eine Karte seiner eigenen Hardware auszulöschen, desto mehr Aufmerksamkeit erhält diese Karte tendenziell.

Warum das über eine einzelne Website hinaus von Bedeutung ist
Flocks Kameras stehen in 49 Bundesstaaten, montiert auf Masten in Wohnvierteln, vor Schulen, entlang Pendlerrouten und an Kreuzungen. Kennzeichenleser, Audiosensoren und Schwenk-Neige-Zoom-Kameras werden zunehmend in die alltägliche Polizeiarbeit eingewoben, oft genehmigt durch Verträge, die weit weniger öffentliche Diskussion erhalten, als ihr Einsatz verdient.
Anwohner, die wissen wollen, ob eine Kamera in der Nähe ihrer Straße, der Schule ihres Kindes oder ihres Gotteshauses montiert ist, stellen keine unvernünftige Frage. Ebenso wenig Journalisten, Bürgerrechtsorganisationen oder lokale Amtsträger, die prüfen wollen, was ihre Behörden gekauft haben. Der Wert einer öffentlichen Karte liegt darin, dass sie diese Gespräche mit konkreten Angaben statt mit Abstraktionen ermöglicht.
Den Zugang zu einer Standortdatenbank zu blockieren, lässt die Kameras nicht verschwinden. Es macht das Gespräch lediglich einseitig.
Offene Fragen, die bleiben
Mehrere Stränge sind noch ungeklärt. Flock hat nicht öffentlich erklärt, warum die Exposition eines Live-Sicherheitsschlüssels, der vollständigen FlockOS-Zugriff gewährte, keine substanzielle Antwort an den Forscher rechtfertigte, der sie dreimal meldete. Das Unternehmen hat seine öffentliche Angabe von 120.000 Kameras nicht mit einer Gerätemomentaufnahme in Einklang gebracht, die mehr als 335.000 Einträge zeigt, selbst wenn man zukünftige und außer Betrieb genommene Hardware berücksichtigt. Und es hat nicht dargelegt, welcher konkrete Schaden durch die Kartierungsseite entstand, den eine Markenrechtsbeschwerde beheben sollte.
Vorerst ist die Live-Seite offline und die archivierte Version bleibt bestehen. Für jeden, der das Wachstum automatisierter Überwachung im amerikanischen Leben verfolgt, ist das aufschlussreichere Detail womöglich nicht die Karte selbst, sondern wie viel Mühe darauf verwendet wurde, sicherzustellen, dass niemand sie ansehen kann.
Dieser Artikel basiert auf einem Bericht von Jalopnik. Lesen Sie den Originalartikel.
Originally published on jalopnik.com




