একটি গুরুতর PeopleSoft ত্রুটি ইতিমধ্যেই ব্যাপকভাবে কাজে লাগানো হচ্ছে
Oracle-এর PeopleSoft সফটওয়্যারের একটি পূর্বের zero-day এখন বাস্তব দুনিয়ার হামলায় নানা ধরনের প্রতিষ্ঠানের বিরুদ্ধে ব্যবহার করা হচ্ছে, বলে Ars Technica-র প্রতিবেদনে Google Mandiant এবং Oracle-এর উদ্ধৃতি দিয়ে জানানো হয়েছে। CVE-2026-35273 শনাক্ত এই দুর্বলতার তীব্রতা 10-এর মধ্যে 9.8 এবং এটিকে একটি server-side request forgery ত্রুটি হিসেবে বর্ণনা করা হয়েছে, যা দূর থেকে কাজে লাগানো সম্ভব।
ঘটনার সময়রেখাই সবচেয়ে উদ্বেগজনক অংশ। Mandiant বলছে, ransomware-সংশ্লিষ্ট দল ShinyHunters 27 মে থেকেই এই ত্রুটি কাজে লাগাচ্ছিল, যা Oracle তা চিহ্নিত করার দুই সপ্তাহেরও বেশি আগে। Oracle একটি অস্থায়ী mitigation জারি করেছে, তবে প্রতিবেদনের সময় পর্যন্ত ত্রুটিটির পূর্ণাঙ্গ প্যাচ এখনও দেওয়া হয়নি।
কাদের আঘাত লেগেছে
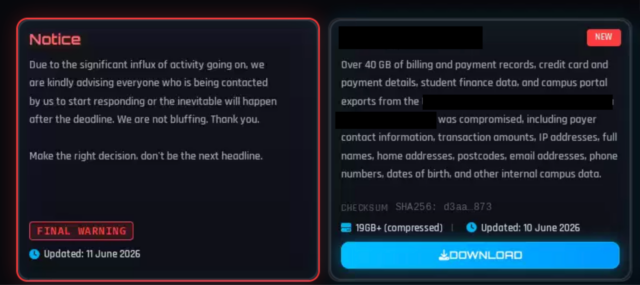
Mandiant জানিয়েছে, হামলাকারীরা প্রায় 100টি প্রতিষ্ঠানের অন্তর্ভুক্ত আনুমানিক 300টি endpoint লক্ষ্য করেছিল। এসব প্রতিষ্ঠানের প্রায় 68 শতাংশ ছিল higher education খাতে। University of Nottingham নিশ্চিত করেছে যে তারা একটি হ্যাকের শিকার হয়েছে, যাতে বিপুল পরিমাণ ছাত্র-সংক্রান্ত তথ্য এক threat actor-এর হাতে চলে গেছে; এর আগে ShinyHunters বিশ্ববিদ্যালয়টিকে ভিকটিম বলে দাবি করে এবং তারা চুরি করেছে বলে দাবি করা gigabytes পরিমাণ ডেটা প্রকাশ করেছিল।
Google-ও নিশ্চিত করেছে যে ভিকটিমদের কাছে extortion-এর দাবি পৌঁছাচ্ছে। ফলে ঘটনাটি কেবল তাত্ত্বিক ঝুঁকি থেকে সরে এসে সক্রিয় চাপের অভিযানে পরিণত হয়েছে, যেখানে ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোকে অপারেশনাল ঝুঁকি ও সুনামহানির দুই দিকই সামলাতে হচ্ছে।

এই বাগ কেন এত বিপজ্জনক
Oracle এবং Mandiant ঘটনাটিকে একটি SSRF দুর্বলতা হিসেবে চিহ্নিত করেছে। বাস্তবে এর মানে হলো, হামলাকারীরা একটি দুর্বল সার্ভার থেকে লক্ষ্য প্রতিষ্ঠানের অভ্যন্তরীণ সিস্টেমের দিকে অনুরোধ পাঠাতে পারে। enterprise software পরিবেশে, এর ফলে একটি উন্মুক্ত সেবা আরও বিস্তৃত reconnaissance এবং পরবর্তী access-এর পথে পরিণত হতে পারে।
প্রতিবেদনে বলা হয়েছে, staging server-এ ফেলে রাখা একটি bash script বিশ্লেষণ করে দেখা গেছে হামলাকারীরা ক্ষতিগ্রস্ত প্রতিষ্ঠানের ওপর reconnaissance চালাচ্ছিল। এর মধ্যে ছিল PeopleSoft configuration map করা এবং process scheduler ও WebLogic server-এর XML configuration দেখা। এসব তথ্য গুরুত্বপূর্ণ, কারণ এগুলো দেখায় হামলাকারীরা শুধু access-এর প্রমাণ খুঁজছিল না। তারা ভিকটিমের অভ্যন্তরীণ পরিবেশের গঠন শিখছিল।
Mandiant আরও বলেছে, হামলাকারীরা তাদের staging infrastructure-host করা একটি external IP address-এ outbound SSH connection স্থাপন করেছিল। এটি এমন একটি অভিযানের সঙ্গে সামঞ্জস্যপূর্ণ, যা access পাওয়া থেকে দ্রুত data extraction-এ এগোতে তৈরি।
কেন higher education ভিকটিম তালিকায় এত বেশি
প্রবন্ধে বলা হয়েছে, ক্ষতিগ্রস্ত প্রতিষ্ঠানের প্রায় 68 শতাংশ higher education খাতে। সরবরাহিত উৎসে কেন এই খাত এত বেশি প্রতিনিধিত্ব করছে তা ব্যাখ্যা করা হয়নি, তবে এই ধারা এখনও লক্ষণীয়। বিশ্ববিদ্যালয়গুলো সাধারণত বড়, বিকেন্দ্রীকৃত IT estate পরিচালনা করে এবং ব্যক্তিগত, আর্থিক ও গবেষণা-সম্পর্কিত বিপুল তথ্য ধরে রাখে, যা ব্যাপকভাবে ব্যবহৃত enterprise platform উন্মুক্ত হয়ে গেলে তাদের আকর্ষণীয় লক্ষ্য বানাতে পারে।
প্রতিরক্ষাকারীদের জন্য সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো উদ্দেশ্য নয়, জানলার সময়। যদি 27 মে থেকে exploitation শুরু হয়ে থাকে এবং জনসমক্ষে সতর্কতা আসে দুই সপ্তাহেরও বেশি পরে, তবে অনেক প্রতিষ্ঠান সক্রিয় compromise-এর মধ্যে থেকেও তা বুঝতে পারেনি।
Mitigation মানেই সমাধান নয়
Oracle-এর অস্থায়ী mitigation জারি করা গুরুত্বপূর্ণ, কিন্তু এটি পূর্ণাঙ্গ সমাধানের সমান নয়। এই পার্থক্য incident response সিদ্ধান্তকে প্রভাবিত করা উচিত। উন্মুক্ত PeopleSoft deployment চালানো প্রতিষ্ঠানগুলোকে এটিকে একটি সম্ভাব্য breach পরিস্থিতি হিসেবে ধরতে হবে, সাধারণ patch cycle-এর কাজ হিসেবে নয়।
extortion, প্রকাশিত data এবং hands-on activity-এর প্রমাণ ঝুঁকির মাত্রা আরও বাড়িয়ে দেয়। এমন পরিস্থিতিতে দলগুলোকে ধরে নিতে হবে যে exploitation ইতিমধ্যেই ঘটতে পারে, এবং সেই অনুযায়ী তদন্ত করতে হবে, বিশেষ করে যদি তাদের পরিবেশ প্রতিবেদিত অপব্যবহারের সময়সীমায় internet-facing হয়ে থাকে।
বড় শিক্ষা
PeopleSoft-এর ঘটনাটি দেখায়, disclosure-এর আগেই হামলাকারীরা নড়াচড়া শুরু করলে high-severity enterprise software flaw কত দ্রুত extortion ঘটনায় পরিণত হতে পারে। এটি enterprise security-র একটি স্থায়ী সমস্যাও সামনে আনে: কিছু প্রতিষ্ঠান যখন জানতে পারে একটি গুরুতর দুর্বলতা আছে, ততক্ষণে হামলাকারীরা ইতিমধ্যেই অনুরূপ পরিবেশে দিন বা সপ্তাহ কাটিয়ে ফেলতে পারে।
ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোর জন্য তাৎক্ষণিক প্রশ্ন হলো containment। আর বাকি বাজারের জন্য শিক্ষা আরও কঠোর: core business software-এ 9.8 রেটিংয়ের একটি ত্রুটি কেবল patching-এর বিষয় নয়, যখন সক্রিয় exploitation, data theft এবং চাপের কৌশল ইতিমধ্যেই চলমান।
- CVE-2026-35273 হলো একটি দূর থেকে কাজে লাগানো যায় এমন PeopleSoft SSRF ত্রুটি, যার রেটিং 9.8।
- Mandiant বলছে ShinyHunters এটি 27 মে থেকেই কাজে লাগাচ্ছিল, Oracle তা প্রকাশ করার আগেই।
- প্রায় 100টি প্রতিষ্ঠান এবং আনুমানিক 300টি endpoint লক্ষ্যবস্তু হয়েছিল বলে জানানো হয়েছে।
- Oracle একটি mitigation জারি করেছে, তবে প্রতিবেদনের সময় পর্যন্ত পূর্ণ প্যাচ আসেনি।
এই নিবন্ধটি Ars Technica-র প্রতিবেদনের ভিত্তিতে লেখা। মূল নিবন্ধ পড়ুন.
Originally published on arstechnica.com