Um conjunto de incidentes cibernéticos relatados colocou em foco uma questão evidente: quão expostos estão os serviços comuns quando seus sistemas conectados são comprometidos?
Nos últimos dias, os efeitos descritos pelo Guardian variaram de controles de refrigeração em empresas de alimentos a um falso alerta de ataque nuclear em Kiev e um roubo de vários bilhões de dólares da exchange de criptomoedas Binance. Os incidentes diferem em alvo e consequência, mas, juntos, ilustram como ataques digitais podem passar das telas e dos dados para as operações cotidianas, as informações públicas e os sistemas financeiros.
Richard Horne, chefe do Centro Nacional de Segurança Cibernética do Reino Unido, alertou que o mundo pode estar aos “pés” de um novo cenário de hacking. A preocupação, segundo os relatos, é que a tecnologia de IA esteja expondo falhas nos sistemas de TI e que um grande volume de vulnerabilidades esteja aguardando exploração.
Quando a refrigeração se torna uma preocupação cibernética
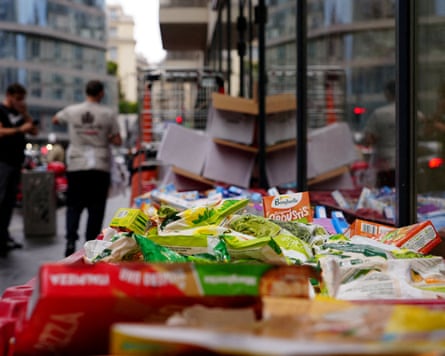
Um dos exemplos mais concretos envolveu unidades de refrigeração conectadas. Alex Pearce, que administra uma empresa atacadista de frutas e verduras em Londres, notou indicadores de degelo em várias unidades e viu um painel exibir uma leitura de 150°C. Ele desconectou o equipamento da internet após suspeitar de um ataque cibernético.
No mesmo dia, varejistas na Bélgica, Estônia, Irlanda, Finlândia, Luxemburgo, Países Baixos e Suécia relataram problemas semelhantes. Em algumas lojas, refrigeradores e freezers teriam chegado a 50°C, ou 122°F. Bancos de sangue franceses também estavam entre os afetados.
O incidente mostra por que a tecnologia operacional conectada não pode ser tratada como uma questão distante de TI. A refrigeração faz parte da infraestrutura física que protege alimentos e suprimentos sensíveis à temperatura. Um sistema com defeito pode estragar o estoque, interromper as atividades comerciais e, no relato de Pearce, gerar temores de incêndio caso o problema não seja detectado.
A resposta imediata no caso dele foi simples: desconectar o link com a internet. Mas a lição maior não é que todo dispositivo conectado deva ser desconectado. É que as empresas precisam entender quais equipamentos estão online, o que acontece quando recebem instruções defeituosas ou maliciosas e como os operadores podem assumir o controle com segurança quando algo parece errado.

Três ataques, diferentes tipos de interrupção
O ataque à refrigeração foi um dos três incidentes destacados em um curto período. Em 30 de outubro, a Binance, descrita como a maior exchange de criptomoedas do mundo, foi roubada em US$ 6,3 bilhões, em um assalto recorde. Em 1º de novembro, invasores atacaram o aplicativo de alertas de emergência da Ucrânia e enviaram às pessoas em Kiev um falso aviso de ataque nuclear.
Esses eventos demonstram superfícies de ataque muito diferentes. Um roubo de criptomoedas é principalmente uma perda financeira, embora tenha implicações mais amplas para a confiança nos sistemas de ativos digitais. Um falso alerta de emergência atua em um espaço psicológico e cívico mais imediato, no qual a desinformação pode provocar medo e confusão. Um comprometimento que afete sistemas de refrigeração pode interferir em equipamentos dos quais as pessoas dependem para operar com segurança.
Nenhum desses incidentes deve ser reduzido a uma única história simples. Suas circunstâncias técnicas, responsáveis e soluções podem ser bastante diferentes. O que os conecta é a maneira como uma intrusão digital pode alterar a disponibilidade ou a confiabilidade de sistemas que as pessoas pressupõem que funcionarão.
IA e o problema do volume
O alerta de Horne não foi formulado apenas em torno de ataques individuais dramáticos. O risco de curto prazo, disse ele, é um enorme aumento no volume de incidentes. A preocupação é que ferramentas de IA possam ajudar a expor fragilidades nos sistemas de TI, deixando as organizações com mais pontos de entrada potenciais para defender.
Essa perspectiva muda a ênfase da previsão de um evento espetacular para a preparação para interrupções frequentes. Para um varejista, fabricante, fornecedor ligado a um hospital ou operador de serviço público, um incidente menos dramático ainda pode ser caro se interromper sistemas, obrigar uma paralisação ou minar a confiança em alertas e comunicações.
O Guardian informou que sites em todo o mundo foram temporariamente retirados do ar como precaução no mês passado quando a tecnologia de IA esteve envolvida. O alerta mais amplo é que as organizações podem tomar decisões defensivas que afetam a disponibilidade mesmo antes de um ataque chegar diretamente a elas.
Resiliência é uma questão operacional
O episódio relatado das geladeiras também destaca o valor de pessoas que sabem como um sistema normalmente se comporta. Pearce percebeu um sinal anormal durante sua ronda matinal e agiu rapidamente. Isso não substitui os controles de segurança cibernética, mas mostra por que a resiliência técnica e a consciência operacional precisam andar juntas.
Sistemas conectados precisam de mais do que uma conexão de rede e acesso remoto. Eles precisam de procedimentos claros para leituras incomuns, uma forma de isolar equipamentos quando necessário e confiança de que os funcionários conseguem identificar quem é responsável pela resposta. Os riscos práticos são especialmente altos quando os controles digitais ficam próximos de armazenamento de alimentos, suprimentos relacionados à saúde, transporte ou sistemas de alerta público.
Os incidentes descritos no relatório não estabelecem que todo dispositivo conectado seja inseguro. Eles mostram, porém, que as consequências de um comprometimento estão se ampliando à medida que mais serviços físicos se tornam conectados à rede. A metáfora dos “pés” usada por Horne captura a incerteza: as interrupções visíveis podem ser sinais iniciais de um problema muito maior ou um alerta de que as defesas precisam melhorar antes que esse problema se consolide.
Por enquanto, o fio comum é claro. A segurança cibernética já não diz respeito apenas a dados confidenciais e computadores de escritório. Ela envolve cada vez mais os sistemas que resfriam alimentos, transmitem mensagens de emergência, movimentam dinheiro e sustentam o funcionamento normal da vida cotidiana.
Este artigo baseia-se em reportagens do The Guardian. Leia o artigo original.
Originally published on theguardian.com