Uma verificação de segurança familiar está sendo usada contra os usuários
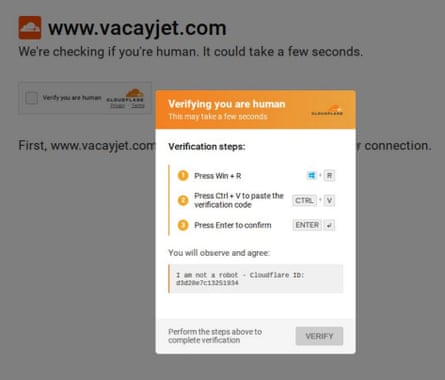
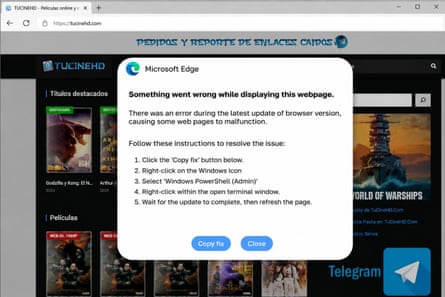
Os desafios CAPTCHA ajudam os sites a distinguir pessoas de tráfego automatizado. Eles são tão comuns que a maioria dos usuários da internet os trata como uma interrupção rotineira: identificar objetos em uma imagem, digitar uma sequência distorcida ou marcar uma caixa. Um golpe cada vez mais comum, conhecido como ClickFix, explora essa familiaridade ao apresentar uma tela de verificação convincente e depois pedir que o visitante execute uma sequência de ações no teclado.
O perigo não está no desafio visual em si. O aviso instrui a pessoa a pressionar teclas como Windows+R, colar texto com Ctrl+V e pressionar Enter. Essas etapas podem abrir a caixa de diálogo Executar do Windows e executar o conteúdo que a página fraudulenta colocou na área de transferência. Na prática, a vítima é manipulada para executar localmente o comando do invasor.
O The Guardian informa que Chris Fistonich, pesquisador da empresa de cibersegurança Malwarebytes, descreveu o ClickFix como uma campanha sofisticada e amplamente explorada de distribuição de malware. Sua eficácia vem da engenharia social, e não de uma exploração técnica evidente: o criminoso precisa que o usuário confie na página e siga instruções que parecem fazer parte de uma verificação de segurança normal.
Por que o golpe pode parecer confiável
As páginas do ClickFix imitam a linguagem e o layout de serviços legítimos de verificação. Elas podem dizer que uma página não foi exibida corretamente ou pedir que o visitante confirme ser humano. A solicitação para marcar uma caixa pode fazer com que as instruções seguintes pareçam uma etapa comum.
Essa familiaridade é o problema central. Um usuário que desconfiaria de um arquivo baixado ou de um alerta inesperado do navegador pode não questionar imediatamente um aviso de verificação. O golpe tira proveito de um hábito aprendido: as verificações CAPTCHA costumam ser inconvenientes, mas inofensivas, e as pessoas foram condicionadas a concluí-las rapidamente.
As instruções relatadas no artigo são especialmente arriscadas porque não pedem apenas que a vítima clique em um link. Elas orientam a pessoa a colar o conteúdo da área de transferência em uma caixa de diálogo do sistema. Quando o comando colado é executado, um software malicioso pode ser instalado sem que a vítima necessariamente entenda o que executou.

O que os usuários devem tratar como sinal de alerta
Um CAPTCHA legítimo pode pedir um clique, uma seleção visual ou uma breve entrada de texto dentro da página. Ele não deve exigir que o visitante abra uma caixa de diálogo do Windows, use atalhos de teclado para colar conteúdo ou execute um comando. Qualquer processo de “verificação humana” que diga para pressionar Windows+R, Ctrl+V e Enter deve ser abandonado imediatamente.
- Não siga instruções de CAPTCHA que exijam atalhos de teclado do sistema.
- Não cole texto de um site em Executar, Terminal, Command Prompt, PowerShell ou no console de desenvolvedor do navegador.
- Feche a aba se um site afirmar que executar manualmente um comando corrigirá um problema de exibição ou acesso.
- Tenha cuidado especial ao chegar, por anúncios ou links, a sites desconhecidos de compras, promoções ou pequenas empresas.
O princípio vai além desta campanha específica. Um site pode pedir informações pelo navegador, mas não há motivo legítimo para obrigar um visitante a executar texto opaco em uma ferramenta do sistema operacional apenas para visualizar uma página ou provar que é humano.
A fricção de segurança se tornou uma superfície de ataque
O ClickFix reflete uma mudança mais ampla nas fraudes online. Os invasores usam cada vez mais elementos de interface, avisos e mensagens de suporte com aparência normal para fazer ações arriscadas parecerem rotineiras. Em vez de derrotar diretamente os controles de segurança de um dispositivo, o golpe tenta convencer a pessoa que o opera a contornar esses controles em nome do invasor.
Essa abordagem também torna a ameaça mais difícil de reconhecer de imediato. O momento suspeito nem sempre é um download visivelmente malicioso. Pode ser uma caixa de aparência limpa que empresta a linguagem da proteção contra bots e usa uma caixa de seleção familiar. O teste real é saber se a ação solicitada faz sentido para a tarefa em questão.
Para consumidores e organizações, a resposta prática é clara: trate instruções inesperadas para copiar e executar texto como um incidente de segurança, não como uma etapa de solução de problemas. Treinamento e conscientização devem enfatizar que uma verificação baseada no navegador nunca precisa que o usuário abra uma interface de comandos do sistema. Essa simples distinção pode impedir esse tipo de ataque antes que o malware tenha chance de ser executado.
Uma regra simples para avisos de verificação
Quando uma página pedir prova de que você é humano, permaneça dentro dela. Se pedir que você abra outro aplicativo, use um atalho do sistema ou cole um comando oculto, não continue. Feche a página e, se o site for um que você pretendia visitar, acesse-o novamente por um endereço confiável ou por um resultado de busca verificado de forma independente.
Este artigo baseia-se em uma reportagem do The Guardian. Leia o artigo original.
Originally published on theguardian.com