Un contrôle de sécurité familier est retourné contre les utilisateurs
Les défis CAPTCHA sont censés aider les sites web à distinguer les personnes du trafic automatisé. Ils sont suffisamment courants pour que la plupart des internautes les considèrent comme une interruption habituelle : identifier des objets dans une image, saisir une suite de caractères déformés ou cocher une case. Une arnaque de plus en plus répandue, appelée ClickFix, exploite cette familiarité en affichant un écran de vérification convaincant, puis en demandant au visiteur d’effectuer une série d’actions au clavier.
Le danger ne vient pas du défi visuel lui-même. L’invite demande d’appuyer sur des touches telles que Windows+R, de coller du texte avec Ctrl+V, puis d’appuyer sur Entrée. Ces étapes peuvent ouvrir la boîte de dialogue Exécuter de Windows et exécuter le contenu placé dans le presse-papiers par la page frauduleuse. En réalité, la victime est manipulée afin d’exécuter localement la commande de l’attaquant.
The Guardian rapporte que Chris Fistonich, chercheur au sein de l’entreprise de cybersécurité Malwarebytes, a décrit ClickFix comme une campagne sophistiquée et largement exploitée de diffusion de logiciels malveillants. Son efficacité repose sur l’ingénierie sociale plutôt que sur une faille technique évidente : le criminel doit amener l’utilisateur à faire confiance à la page et à suivre des instructions qui semblent faire partie d’un contrôle de sécurité normal.
Pourquoi l’arnaque peut sembler crédible
Les pages ClickFix imitent le langage et la présentation de services de vérification légitimes. Elles peuvent affirmer qu’une page ne s’est pas affichée correctement ou demander au visiteur de confirmer qu’il est humain. La demande de cocher une case peut faire paraître les instructions suivantes comme une étape complémentaire ordinaire.
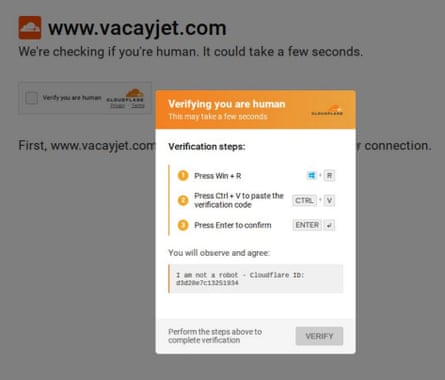
C’est là que réside le problème central. Un utilisateur qui se méfierait d’un fichier téléchargé ou d’un avertissement inattendu du navigateur peut ne pas remettre immédiatement en question une invite de vérification. L’arnaque exploite une habitude acquise : les contrôles CAPTCHA sont généralement gênants mais inoffensifs, si bien que les internautes sont conditionnés à les terminer rapidement.
Les instructions rapportées dans l’article sont particulièrement risquées, car elles ne demandent pas seulement à la victime de cliquer sur un lien. Elles lui indiquent de coller le contenu du presse-papiers dans une boîte de dialogue système. Une fois la commande collée exécutée, un logiciel malveillant peut être installé sans que la victime comprenne forcément ce qu’elle vient d’exécuter.
Ce que les utilisateurs doivent considérer comme un signal d’alerte
Un CAPTCHA légitime peut demander un clic, une sélection visuelle ou une courte saisie de texte dans la page web. Il ne devrait pas exiger l’ouverture d’une boîte de dialogue Windows, l’utilisation de raccourcis clavier pour coller du contenu ou l’exécution d’une commande. Tout processus de « vérification humaine » demandant d’appuyer sur Windows+R, Ctrl+V et Entrée doit être abandonné immédiatement.
- Ne suivez pas les instructions CAPTCHA qui exigent des raccourcis clavier système.
- Ne collez pas de texte provenant d’un site web dans Exécuter, Terminal, Command Prompt, PowerShell ou la console de développement du navigateur.
- Fermez l’onglet si un site affirme que l’exécution manuelle d’une commande réparera un problème d’affichage ou d’accès.
- Soyez particulièrement prudent en arrivant, par des publicités ou des liens, sur des sites inconnus de commerce, de promotion ou de petites entreprises.
Le principe dépasse cette campagne particulière. Un site web peut demander des informations par l’intermédiaire du navigateur, mais il n’a aucune raison légitime de demander à un visiteur d’exécuter un texte opaque dans un outil du système d’exploitation simplement pour afficher une page ou prouver qu’il est humain.
Les frictions de sécurité sont devenues une surface d’attaque
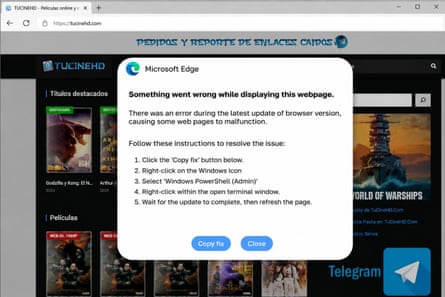
ClickFix illustre une évolution plus large de la fraude en ligne. Les attaquants utilisent de plus en plus des éléments d’interface, des avertissements et des messages d’assistance d’apparence normale pour faire paraître routinières des actions risquées. Au lieu de contourner directement les contrôles de sécurité d’un appareil, l’arnaque cherche à convaincre la personne qui l’utilise de les désactiver au nom de l’attaquant.
Cette approche rend également la menace plus difficile à reconnaître au premier regard. Le moment suspect n’est pas toujours un téléchargement visiblement malveillant. Il peut s’agir d’une boîte à l’apparence soignée qui reprend le vocabulaire de la protection contre les bots et utilise une case familière. Le véritable test consiste à déterminer si l’action demandée a du sens pour la tâche en cours.
Pour les consommateurs et les organisations, la réponse pratique est claire : considérez toute instruction inattendue visant à copier et exécuter du texte comme un incident de sécurité, et non comme une étape de dépannage. La formation et la sensibilisation doivent souligner qu’une vérification basée sur le navigateur ne nécessite jamais l’ouverture d’une interface de commande système. Cette simple distinction peut arrêter ce type d’attaque avant que le logiciel malveillant ait la possibilité de s’exécuter.
Une règle simple pour les invites de vérification
Lorsqu’une page vous demande de prouver que vous êtes humain, restez sur cette page. Si elle vous demande d’ouvrir une autre application, d’utiliser un raccourci système ou de coller une commande cachée, ne poursuivez pas. Fermez la page et, si vous souhaitiez réellement visiter ce site, accédez-y de nouveau à partir d’une adresse fiable ou d’un résultat de recherche vérifié indépendamment.
Cet article s’appuie sur un reportage de The Guardian. Lire l’article original.
Originally published on theguardian.com