Monatelang war die sichtbarste Form des Widerstands gegen das Netzwerk von Kennzeichenlesegeräten von Flock Safety physischer Natur: von Masten abgesägte Kameras, mit Farbe besprühte Objektive, durchtrennte Kabel. Eine neue Enthüllung deutet darauf hin, dass nun ein leiserer und folgenreicherer Ansatz ins Spiel kommt – einer, der die Kameras in eine Quelle der Dokumentation über ihre eigenen Fähigkeiten verwandelt.
Laut einer gemeinsamen Untersuchung von 404 Media und WIRED entfernte eine Gruppe von Hackern eine Flock-Kamera über einer Fahrbahn, kopierte nahezu alles, was in ihr gespeichert war, und übergab die resultierenden Dateien beiden Redaktionen. Das Material bietet einen seltenen internen Einblick in ein System, das Flock öffentlich als durch Verschlüsselung auf dem Gerät geschützt beschrieben hat, und es deutet darauf hin, dass die Hardware erheblich mehr tut als das Katalogisieren von Kennzeichen.
Die Hacker erklärten, sie beabsichtigten zudem, eine Beschreibung zu veröffentlichen, wie sie die Software erlangt haben, und hoffen ausdrücklich, dass andere den Vorgang wiederholen. Die Daten wurden mit 404 Media und der Transparenz-Non-Profit-Organisation Distributed Denial of Secrets geteilt, die sie an WIRED weitergab; die beiden Nachrichtenredaktionen analysierten die Dateien anschließend gemeinsam.
Im Inneren einer Kamera, die eigentlich nicht lesbar sein soll
Die Operation begann mit dem, was die Hacker als Entfernung von Hardware aus dem Feld beschreiben. Ein Teilnehmer, der im Namen eines Kollektivs namens stegan0gram sprach, bezeichnete die Bemühung als logischen nächsten Schritt über Vandalismus hinaus: „Warum sie nur zerstören, wenn wir sie reverse engineeren und die Geheimnisse derer finden können, die uns ausspionieren?“ Dieselbe Person sagte, die Gruppe habe die Einheiten abgebaut, entschärft und sich dann dem Reverse Engineering der Kameras sowie der Solarausrüstung, die sie mit Strom versorgt, zugewandt.
Der technische Durchbruch scheint die Wiedererlangung eines auf dem Gerät selbst gespeicherten Verschlüsselungsschlüssels gewesen zu sein. Nachdem der Speicher der Kamera kopiert und der Schlüssel in Händen der Hacker war, konnten sie Videoaufnahmen entsperren, die Tausende Fahrzeugerkennungen abdecken. Nicht alles öffnete sich – die Analyse deutet darauf hin, dass ein erheblicher Teil des sensibelsten Speichers des automatischen Kennzeichenlesegeräts verschlüsselt und unzugänglich blieb –, doch der zugängliche Ausschnitt war groß genug, um zu charakterisieren, wie sich das System im normalen Betrieb verhält.

Was die wiederhergestellten Protokolle offenbaren
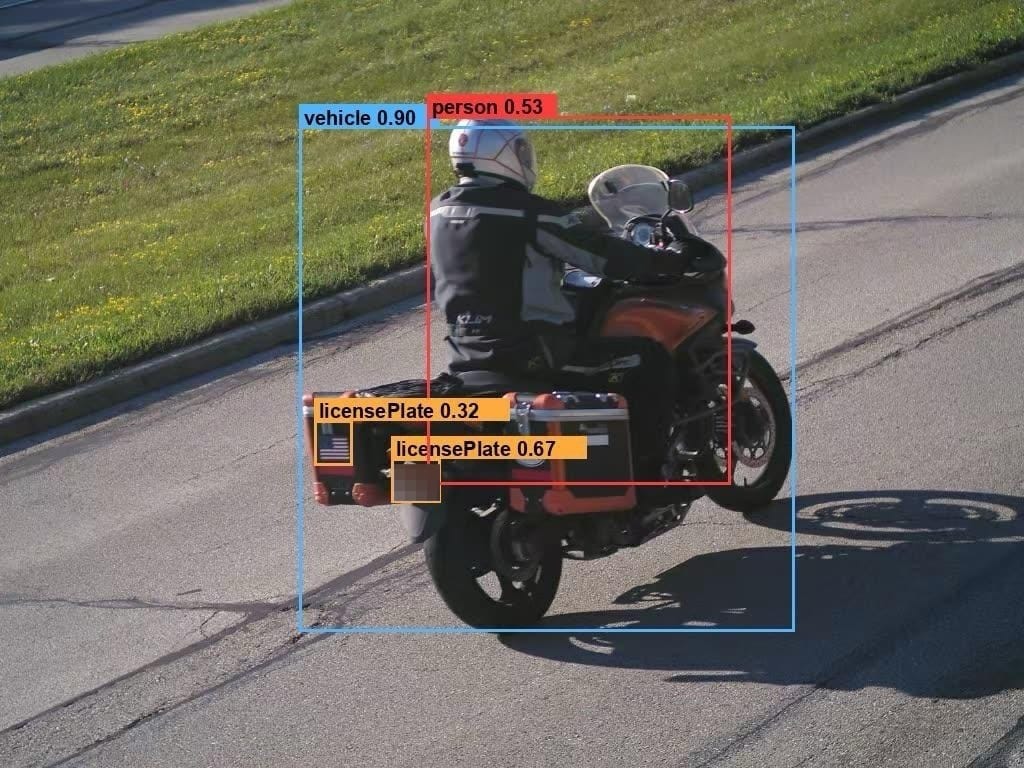
Zu den klarsten Erkenntnissen gehört: Die auf der Kamera laufende Software ist darauf ausgelegt, Menschen zu identifizieren, nicht nur Autos. Die gemeinsame Analyse ergab, dass die Computer Vision auf dem Gerät ausdrücklich Personen neben Fahrzeugen, Kennzeichen und Fahrrädern erkennt.
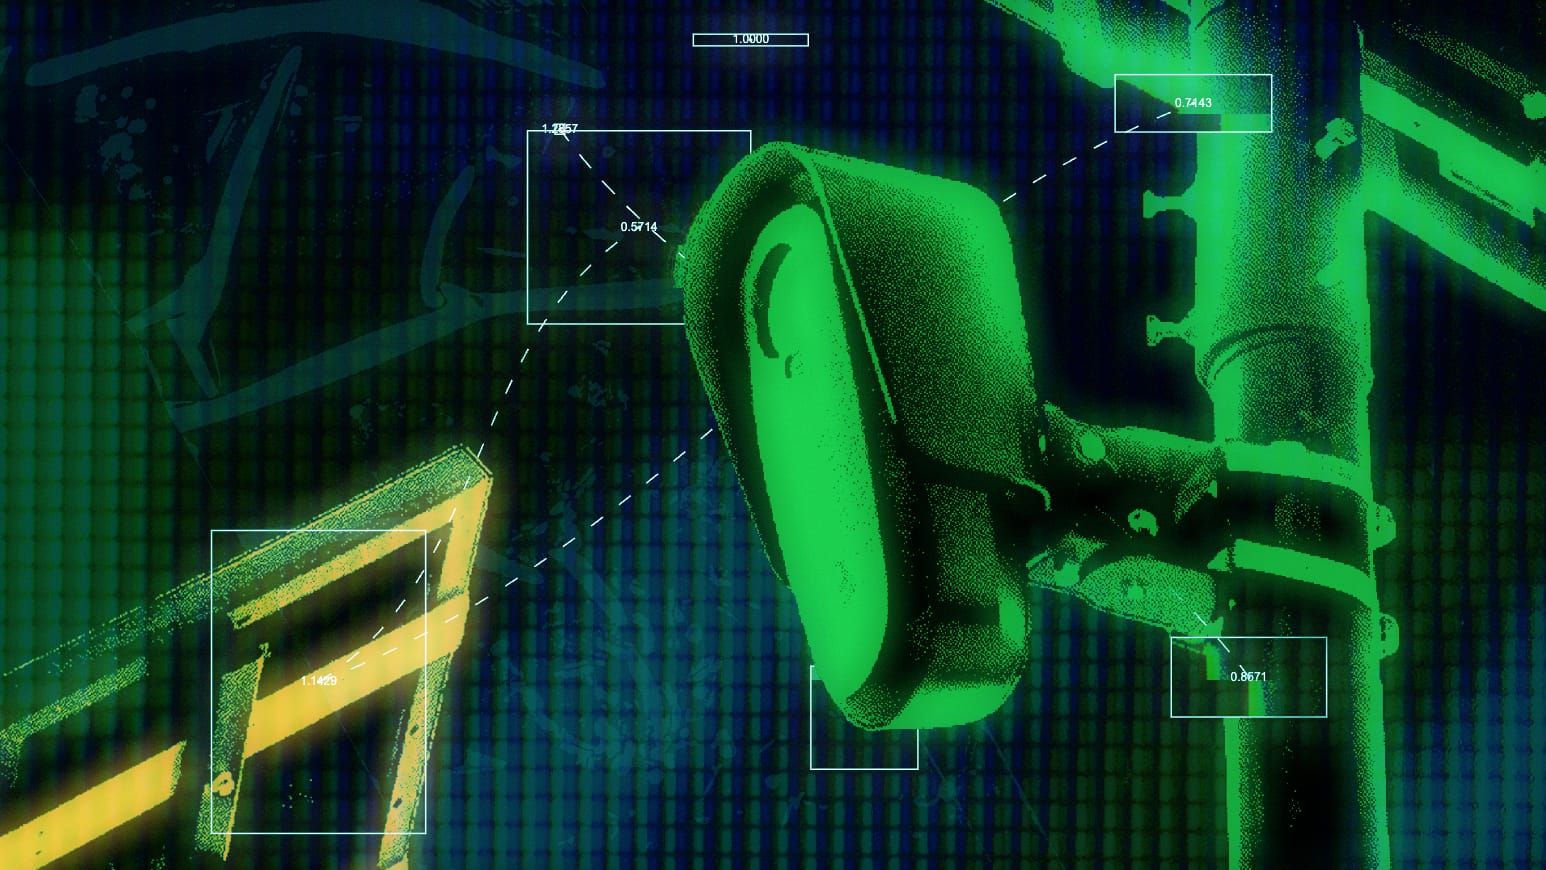
Auch die Menge des Bildmaterials ist bemerkenswert. Ein einzelnes vorbeifahrendes Fahrzeug kann Dutzende separate Bilder erzeugen, und die aus nur wenigen Wochen Betrieb wiederhergestellten Protokolle enthielten insgesamt mehr als eine Million Bilder.
Die Software scheint zudem Interesse an Details zu zeigen, die wenig mit Kennzeichen zu tun haben. In einem in den wiederhergestellten Daten dokumentierten Fall isolierte die Computer Vision einen auf einem Satteltaschen eines Motorradfahrers angebrachten Aufnäher mit amerikanischer Flagge – ein Beispiel dafür, dass das System Grafiken und Aufkleber als eigenständige Aufmerksamkeitsobjekte markiert.
- In der Software sichtbare Erkennungskategorien: Personen, Fahrzeuge, Kennzeichen und Fahrräder.
- Bilderzeugung: Dutzende Einzelbilder pro vorbeifahrendem Fahrzeug und mehr als eine Million Bilder über mehrere Wochen wiederhergestellter Protokolle.
- Aufmerksamkeit auf Objektebene: Stoßstangenaufkleber und andere Grafiken, darunter ein Flaggenaufnäher auf einer Motorrad-Satteltasche.
- Verschlüsselung: Ein Schlüssel auf dem Gerät wurde wiederhergestellt, während einige der sensibelsten gespeicherten Daten unzugänglich blieben.
Wie das System funktionieren soll
Die Kameras von Flock fotografieren vorbeifahrende Fahrzeuge und übertragen die Bilder und zugehörigen Daten an die Server des Unternehmens. Von dort liest das System Kennzeichen und kann Fahrzeugmerkmale identifizieren – eine Pipeline, die rohes Bildmaterial von der Straße in eine durchsuchbare Datenbank überführt, die Strafverfolgungsbehörden als Kunden zur Verfügung steht.
Das Unternehmen hat die Verschlüsselung auf dem Gerät als Kernschutz für diese Pipeline positioniert, und das wiederhergestellte Material widerspricht nicht der Annahme, dass seine stärksten Schutzmaßnahmen an manchen Stellen gehalten haben. Doch der Vorfall verkompliziert die Darstellung: Ein Schlüssel, der auf der Kamera selbst liegt, kann von jedem extrahiert werden, der die Hardware in Besitz nimmt, was die Sicherheitsgrenze beim physischen Gerät statt irgendwo im Netzwerk verortet.
Von Sprühfarbe zu Lötkolben
Die Enthüllung fällt in eine breitere Welle von Reibungen über automatisiertes Kennzeichenlesen. Menschen in Gemeinden in den gesamten Vereinigten Staaten haben Kameras abgebaut, und mehrere Personen wurden unter dem Vorwurf der Manipulation oder Sabotage von Flock-Ausrüstung festgenommen.
Die Reaktionen fielen unterschiedlich aus. Einige Städte haben angekündigt, die Kameras von Flock ganz aufzugeben. In mindestens einem Fall versuchte eine Polizeibehörde eine andere Taktik: Sie fertigte mit einem 3D-Drucker ein gefälschtes Flock-Kammergehäuse an und montierte es in der Öffentlichkeit, offenbar als Köder, um mutmaßliche Vandalen auf frischer Tat zu ertappen.
Vor diesem Hintergrund stellt die Reverse-Engineering-Bemühung eine Strategieverschiebung dar. Eine Kamera zu zerstören entfernt einen Knoten aus einem Netzwerk. Ihre Software zu extrahieren und zu veröffentlichen zeigt der Öffentlichkeit, was dieser Knoten tat – und gibt jedem, der die Neigung dazu hat, eine Vorlage, den Vorgang zu wiederholen.
Warum es über eine einzelne Kamera hinaus von Bedeutung ist
Der bedeutendste Aspekt der Enthüllung ist möglicherweise eher beweisbezogen als technisch. Debatten über Überwachungssysteme drehen sich oft darum, was ein Anbieter über seine Produkte sagt. Eine wiederhergestellte Kopie der Software, selbst eine teilweise, bietet eine konkrete Alternative: eine Beschreibung von Erkennungskategorien, Bildmengen und Klassifizierungsverhalten, die vom Gerät selbst stammt und nicht von einer Marketingseite.
Das ist wichtig, weil der Umfang einer Erkennungskategorie kein nebensächliches Detail ist. Ein System, das Kennzeichen liest, ist eine Art von Werkzeug. Ein System, das Kennzeichen liest und zugleich Personen, Fahrräder und die Grafiken auf einer Satteltasche erkennt, ist ein anderes, und der Unterschied prägt, wie Gemeinden die Abwägungen beim Hosten solcher Hardware auf ihren Straßen bewerten.
Das erklärte Ziel der Hacker, ihre Methoden zu veröffentlichen, wirft eigene Fragen auf. Dieselbe Dokumentation, die Anwohnern hilft zu verstehen, was über ihren Straßen montiert ist, könnte anderen helfen, Ausrüstung zu kompromittieren, und die rechtliche Exposition für Manipulation bleibt real, wie die bisherigen Festnahmen zeigen.
Was die Dateien nicht zeigen können, ist das vollständige Bild. Ein Großteil des sensibelsten Speichers der Kamera widerstand dem wiederhergestellten Schlüssel, was bedeutet, dass die offengelegten Aufzeichnungen ein Fenster und kein vollständiges Inventar sind. Flock hat sein System als durch Verschlüsselung geschützt beschrieben, und dieser Vorfall widerlegt diese Behauptung nicht so sehr, als dass er ihre Grenzen verortet.
Dennoch ist die Richtung klar. Gemeinden, die diesen Kameras einst als anonymen grauen Kästen begegneten, haben nun einen teilweisen Blick in ihr Inneres – und eine Gruppe von Hackern, die öffentlich verspricht, jedem anderen zu zeigen, wie man dieselbe Sicht erhält.
Dieser Artikel basiert auf einer Reportage von 404 Media. Lesen Sie den Originalartikel.
Originally published on 404media.co