পরিচিত নিরাপত্তা যাচাইকরণকে ব্যবহারকারীদের বিরুদ্ধেই কাজে লাগানো হচ্ছে
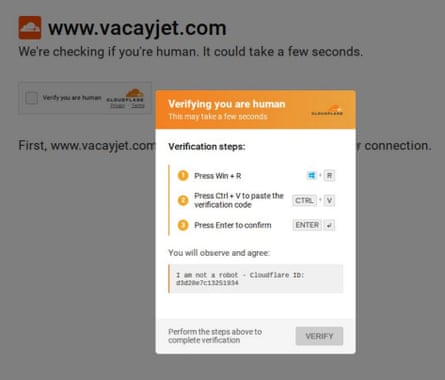
CAPTCHA চ্যালেঞ্জের উদ্দেশ্য হলো ওয়েবসাইটকে মানুষ এবং স্বয়ংক্রিয় ট্রাফিকের মধ্যে পার্থক্য করতে সাহায্য করা। এগুলো এতটাই সাধারণ যে অধিকাংশ ইন্টারনেট ব্যবহারকারী এগুলোকে রুটিন বাধা হিসেবে দেখেন: ছবিতে থাকা বস্তু শনাক্ত করা, বিকৃত অক্ষরের স্ট্রিং টাইপ করা বা একটি বক্সে টিক দেওয়া। ClickFix নামে পরিচিত একটি ক্রমবর্ধমান কেলেঙ্কারি এই পরিচিতির সুযোগ নিয়ে বিশ্বাসযোগ্য দেখতে একটি যাচাইকরণ স্ক্রিন দেখায় এবং এরপর দর্শককে কীবোর্ডে কয়েকটি ধাপ অনুসরণ করতে বলে।
বিপদটি দৃশ্যমান চ্যালেঞ্জে নয়। নির্দেশনায় Windows+R-এর মতো কী চাপতে, Ctrl+V দিয়ে টেক্সট পেস্ট করতে এবং Enter চাপতে বলা হয়। এসব ধাপে Windows Run ডায়ালগ খুলে যেতে পারে এবং প্রতারণামূলক পেজটি ক্লিপবোর্ডে রাখা উপাদান চালাতে পারে। অর্থাৎ, ভুক্তভোগীকে নিজের কম্পিউটারেই আক্রমণকারীর কমান্ড চালাতে প্রভাবিত করা হয়।
The Guardian-এর প্রতিবেদনে বলা হয়েছে, সাইবার নিরাপত্তা প্রতিষ্ঠান Malwarebytes-এর গবেষক Chris Fistonich ClickFix-কে একটি অত্যাধুনিক এবং ব্যাপকভাবে ব্যবহৃত ম্যালওয়্যার-বিতরণ অভিযান হিসেবে বর্ণনা করেছেন। এর কার্যকারিতা কোনো স্পষ্ট প্রযুক্তিগত দুর্বলতার বদলে সামাজিক প্রকৌশলের ওপর নির্ভর করে: অপরাধীকে ব্যবহারকারীকে পেজটি বিশ্বাস করাতে হয় এবং এমন নির্দেশনা মানাতে হয় যা সাধারণ নিরাপত্তা যাচাইয়ের অংশ বলে মনে হয়।
কেন এই কেলেঙ্কারি বিশ্বাসযোগ্য মনে হতে পারে
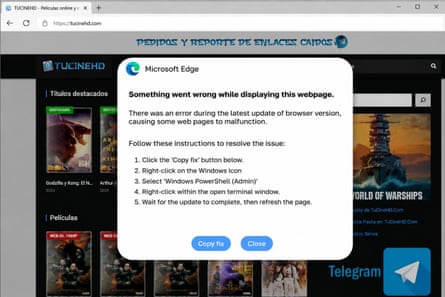
ClickFix পেজ বৈধ যাচাইকরণ পরিষেবার ভাষা ও বিন্যাস অনুকরণ করে। তারা বলতে পারে যে কোনো পেজ ঠিকমতো প্রদর্শিত হয়নি অথবা দর্শককে মানুষ হওয়ার বিষয়টি নিশ্চিত করতে বলতে পারে। একটি বক্সে টিক দেওয়ার অনুরোধ পরের নির্দেশনাগুলোকে স্বাভাবিক পরবর্তী ধাপ বলে মনে করাতে পারে।
এই পরিচিতিই মূল সমস্যা। ডাউনলোড করা ফাইল বা অপ্রত্যাশিত ব্রাউজার সতর্কবার্তায় যে ব্যবহারকারী সন্দেহ প্রকাশ করবেন, তিনি যাচাইকরণ বার্তাটি সঙ্গে সঙ্গে প্রশ্ন নাও করতে পারেন। কেলেঙ্কারিটি একটি শেখা অভ্যাসের সুযোগ নেয়: CAPTCHA যাচাই সাধারণত বিরক্তিকর হলেও ক্ষতিকর নয়, তাই মানুষ দ্রুত তা সম্পন্ন করতে অভ্যস্ত।
প্রতিবেদনে বলা নির্দেশনাগুলো বিশেষভাবে ঝুঁকিপূর্ণ, কারণ এগুলো ভুক্তভোগীকে শুধু কোনো লিঙ্কে ক্লিক করতে বলে না। তারা ক্লিপবোর্ডের উপাদান সিস্টেম-স্তরের ডায়ালগে পেস্ট করতে নির্দেশ দেয়। পেস্ট করা কমান্ড চালু হলে, ভুক্তভোগী কী চালিয়েছেন তা না বুঝলেও ক্ষতিকর সফটওয়্যার ইনস্টল হতে পারে।

কোন বিষয়গুলোকে সতর্কতার সংকেত হিসেবে দেখবেন
বৈধ CAPTCHA ওয়েবপেজের মধ্যে ক্লিক, দৃশ্য নির্বাচন বা ছোট টেক্সট প্রবেশের অনুরোধ করতে পারে। দর্শককে Windows ডায়ালগ খুলতে, কীবোর্ড শর্টকাট ব্যবহার করে উপাদান পেস্ট করতে বা কোনো কমান্ড চালাতে বলা উচিত নয়। যে কোনো “মানব যাচাই” প্রক্রিয়া Windows+R, Ctrl+V এবং Enter চাপতে বললে তা সঙ্গে সঙ্গে বন্ধ করুন।
- সিস্টেম কীবোর্ড শর্টকাটের প্রয়োজন হয় এমন CAPTCHA নির্দেশনা অনুসরণ করবেন না।
- কোনো ওয়েবসাইট থেকে টেক্সট কপি করে Run, Terminal, Command Prompt, PowerShell বা ব্রাউজারের ডেভেলপার কনসোলে পেস্ট করবেন না।
- কোনো সাইট যদি দাবি করে যে হাতে কমান্ড চালালে প্রদর্শন বা প্রবেশাধিকার সমস্যা ঠিক হবে, ট্যাবটি বন্ধ করুন।
- বিজ্ঞাপন বা লিঙ্কের মাধ্যমে অপরিচিত শপিং, প্রচারমূলক বা ছোট ব্যবসার ওয়েবসাইটে গেলে বিশেষ সতর্ক থাকুন।
এই নীতি নির্দিষ্ট এই অভিযান ছাড়িয়েও প্রযোজ্য। একটি ওয়েবসাইট ব্রাউজারের মাধ্যমে তথ্য চাইতে পারে, কিন্তু শুধু কোনো পেজ দেখতে বা আপনি মানুষ তা প্রমাণ করতে অপারেটিং সিস্টেমের কোনো টুলে অস্পষ্ট টেক্সট চালাতে বলার বৈধ কারণ তার নেই।
নিরাপত্তা-সংক্রান্ত ঘর্ষণ আক্রমণের ক্ষেত্র হয়ে উঠেছে
ClickFix অনলাইন জালিয়াতির একটি বৃহত্তর পরিবর্তনকে প্রতিফলিত করে। ঝুঁকিপূর্ণ কাজকে স্বাভাবিক মনে করাতে আক্রমণকারীরা ক্রমশ স্বাভাবিক দেখতে ইন্টারফেস উপাদান, সতর্কবার্তা এবং সহায়তা বার্তা ব্যবহার করছে। ডিভাইসের নিরাপত্তা নিয়ন্ত্রণ সরাসরি ভাঙার বদলে, কেলেঙ্কারিটি ডিভাইস পরিচালনাকারী ব্যক্তিকে আক্রমণকারীর হয়ে সেই নিয়ন্ত্রণ এড়িয়ে যেতে রাজি করাতে চায়।
এই পদ্ধতি এক নজরে হুমকি শনাক্ত করাও কঠিন করে তোলে। সন্দেহজনক মুহূর্ত সবসময় দৃশ্যত ক্ষতিকর ডাউনলোড নাও হতে পারে। এটি বট সুরক্ষার ভাষা ধার করা এবং পরিচিত চেকবক্স ব্যবহার করা একটি পরিষ্কার-দেখতে বক্সও হতে পারে। আসল পরীক্ষা হলো—অনুরোধ করা কাজটি সংশ্লিষ্ট কাজের জন্য যুক্তিসঙ্গত কি না।
ভোক্তা ও প্রতিষ্ঠানগুলোর জন্য বাস্তবিক প্রতিক্রিয়া স্পষ্ট: টেক্সট কপি করে চালানোর অপ্রত্যাশিত নির্দেশনাকে সমস্যা সমাধানের ধাপ নয়, নিরাপত্তা ঘটনা হিসেবে বিবেচনা করুন। প্রশিক্ষণ ও সচেতনতায় জোর দিতে হবে যে ব্রাউজার-ভিত্তিক যাচাইয়ের জন্য ব্যবহারকারীকে কখনো সিস্টেম কমান্ড ইন্টারফেস খুলতে হয় না। এই সহজ পার্থক্য ম্যালওয়্যার চালু হওয়ার আগেই এই ধরনের আক্রমণ ঠেকাতে পারে।
যাচাইকরণ বার্তার জন্য একটি সহজ নিয়ম
কোনো পেজ যদি মানুষ হওয়ার প্রমাণ চায়, পেজের মধ্যেই থাকুন। যদি অন্য কোনো অ্যাপ্লিকেশন খুলতে, সিস্টেম শর্টকাট ব্যবহার করতে বা লুকানো কমান্ড পেস্ট করতে বলে, এগিয়ে যাবেন না। পেজটি বন্ধ করুন এবং সাইটটি যদি আপনার কাঙ্ক্ষিত সাইট হয়, তবে বিশ্বস্ত ঠিকানা বা স্বাধীনভাবে যাচাই করা সার্চ ফলাফলের মাধ্যমে আবার প্রবেশ করুন।
এই নিবন্ধটি The Guardian-এর প্রতিবেদনের ভিত্তিতে তৈরি। মূল নিবন্ধ পড়ুন।
Originally published on theguardian.com
